新闻资讯
什么是“智能代理式”渗透测试, 它能证明什么,又有何局限?
**什么是“智能代理式”渗透测试, 它能证明什么,又有何局限?**如果你正评估一款智能代理式渗透测试解决方案,你可能已经不止一次听到过同样的宣传:将其指向目标,它就能像真人攻击者一样,自主发现、验证和利用攻击路径。这项承诺值得认真对待。它也值得经受压力测试,而三个问题就能起到关键作用
BTMOB:一款隐蔽的远程控制木马,能够深入安卓设备内部。
## BTMOB概览(https://malpedia.caad.fkie.fraunhofer.de/details/apk.btmob)于2025年2月被发现,它源自SpySolr恶意软件。与“仅”旨在窃取用户财务凭证或拦截其金融交易的银行木马不同,BTMOB为攻击者提供了更广泛的选择:窃取各种敏感数据、截取屏幕截图并记录设备上的活动,最终实现对设备的远程控
攻击者利用 CVSS 10.0 Bricksforge WordPress 漏洞实现未经身份验证的远程代码执行
Bricksforge 是一款 WordPress 插件,被宣传为 Bricks 的“瑞士军刀”。Bricksforge 是一款 WordPress 可视化网站构建工具,支持动画、高级表单和滚动视频序列。WordPress 安全公司 Patchstack 表示,它于 2026 年 10 月 7 日晚上 9:47 UTC 检测到了针对该漏洞的利用活动。(https://patchstack.com/art
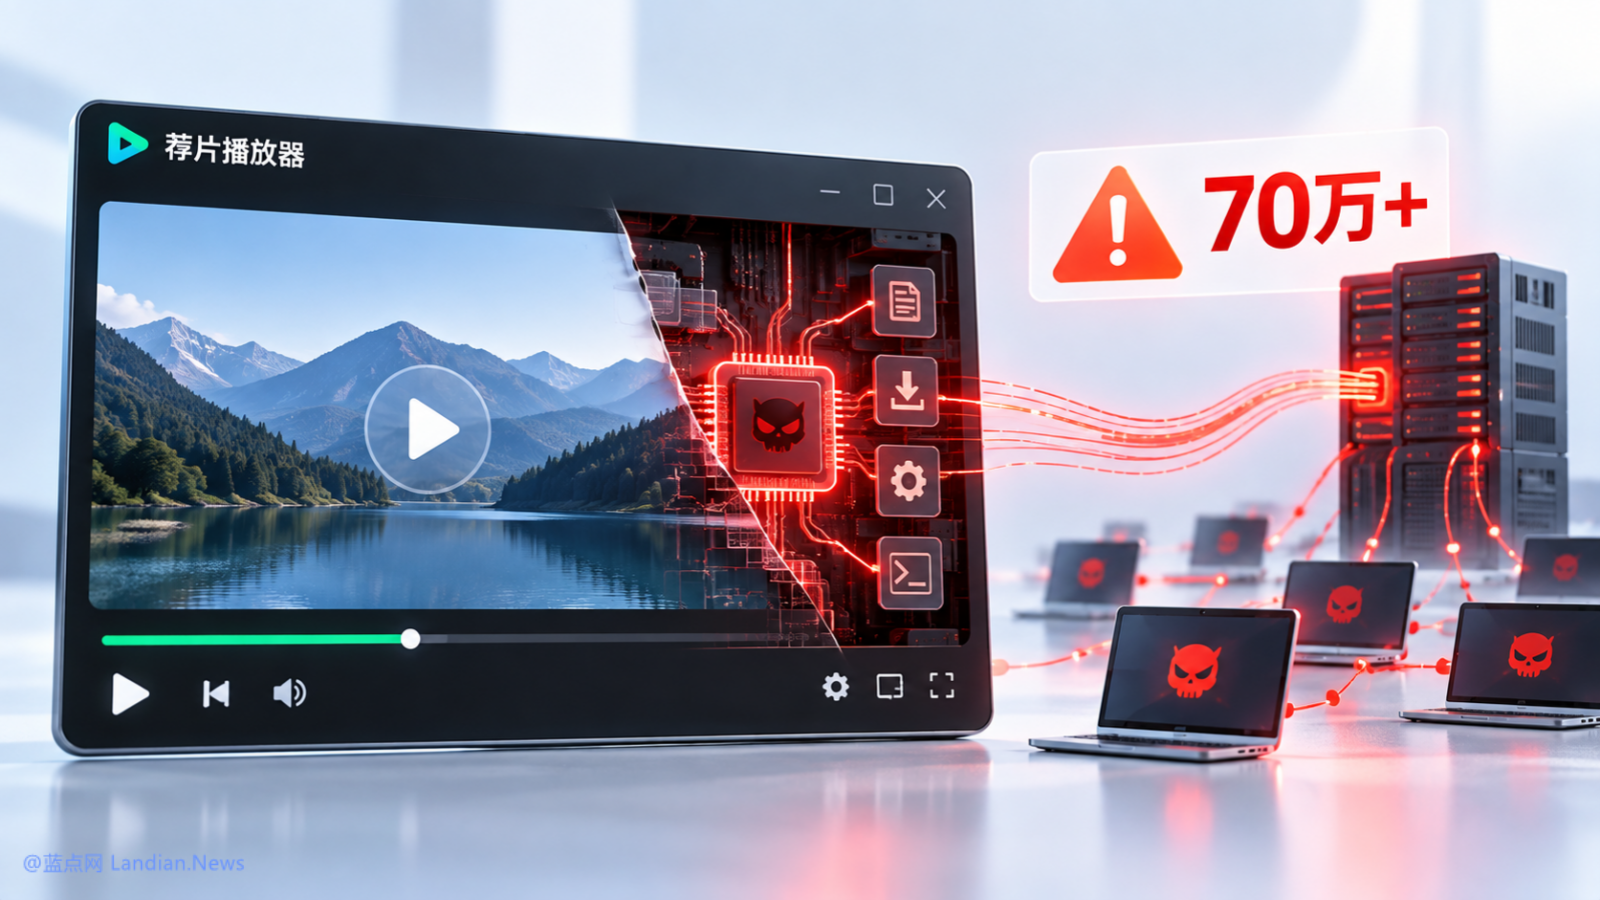
国家互联网应急中心发布风险提示:荐片播放器内置后门 已感染70万台设备
CNCERT 国家互联网应急中心日前发布风险提示称,名为荐片播放器的软件内置后门程序,可在用户不知情的情况下收集设备信息、静默安装其他软件以及接收 C2 指令执行任意代码。国家互联网应急中心在 2026 年 9 月 15 日~22 日期间累计检测到境内 700,260 台设备感染,日平均上线的受控终端数量最高达到 2
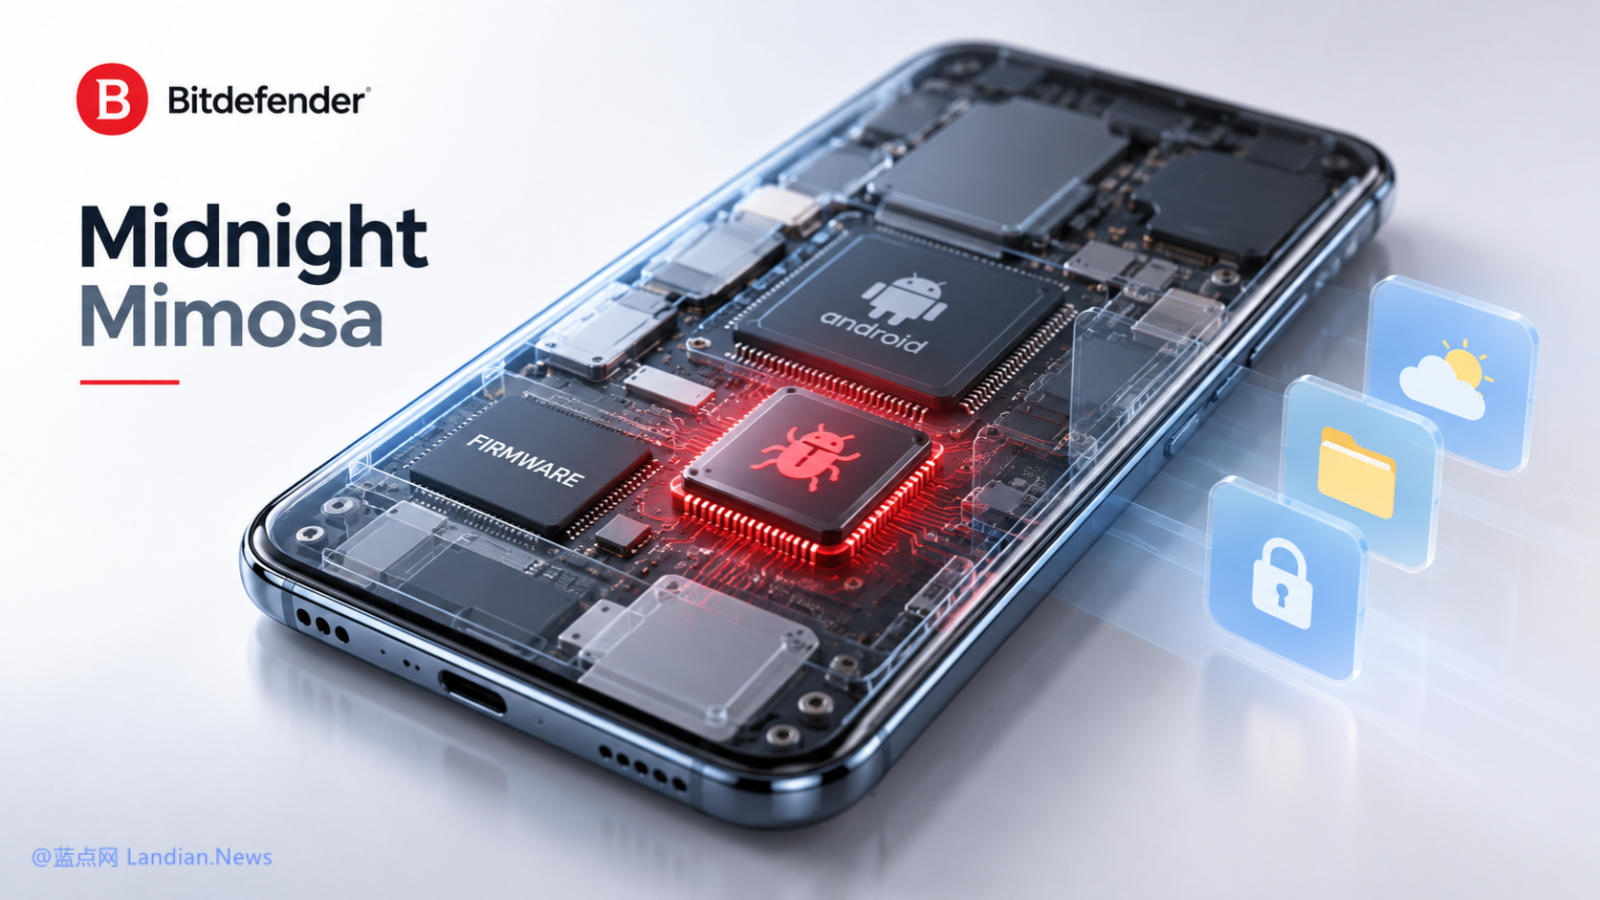
比特梵德披露廉价安卓设备自带恶意软件活动 固件中包含恶意软件用于弹广告和住宅代理
网络安全公司比特梵德日前发布报告披露名为 Midnight Mimosa 的大型恶意软件活动,此次恶意软件活动主要针对廉价安卓设备,这些恶意软件在用户首次开机前就存在,也就是相当于 OEM 直接预装恶意软件。在用户购买设备并激活后这些恶意软件也会被激活,随后用于各类恶意活动。 恶意软件伪装为系统组件在
勒索软件恢复公司被发现向客户收取高额数据恢复费用 但实际上向黑客支付赎金买密钥
近些年来勒索软件对企业造成的威胁越来越大,于是市场上也出现很多围绕勒索软件衍生的公司,例如帮助客户与黑客谈判降低赎金以换取密钥、帮助客户处理购买加密货币并支付,当然还有些公司声称有专业技术可以破解加密机制帮助客户恢复文件。**破解是不可能的,原来是悄悄向黑客买密钥:**美国司法部纽约
FakeGit恶意软件活动卷土重来,此次攻击涉及17610个恶意GitHub仓库
运营者主要使用一次性账户,但研究人员发现至少有 700 个账户似乎属于合法开发者。恶意仓库使用具有说服力的 README 说明,其中包含一个下载按钮,指向一个 ZIP 存档,该存档包含初始有效载荷 SmartLoader,用于分发其他恶意软件。 虽然自 1 月份以来就观察到了类似的活动,但 FakeGit 一词直到 7 月份
Tensorlake npm 破用于传播 Shai-Hulud 凭证窃取蠕虫病毒
恶意版本 0.5.144“包含混淆的恶意软件,可窃取凭据、窃取机密信息、建立持久化连接并执行远程提供的代码”。版本 0.5.144 已不再可从 npm 包注册表中下载。对被入侵版本的分析表明,它包含一个预安装钩子,旨在启动一个 JavaScript 文件(“package/lib/setup.mjs”),这是一个混淆的加载器,它使用
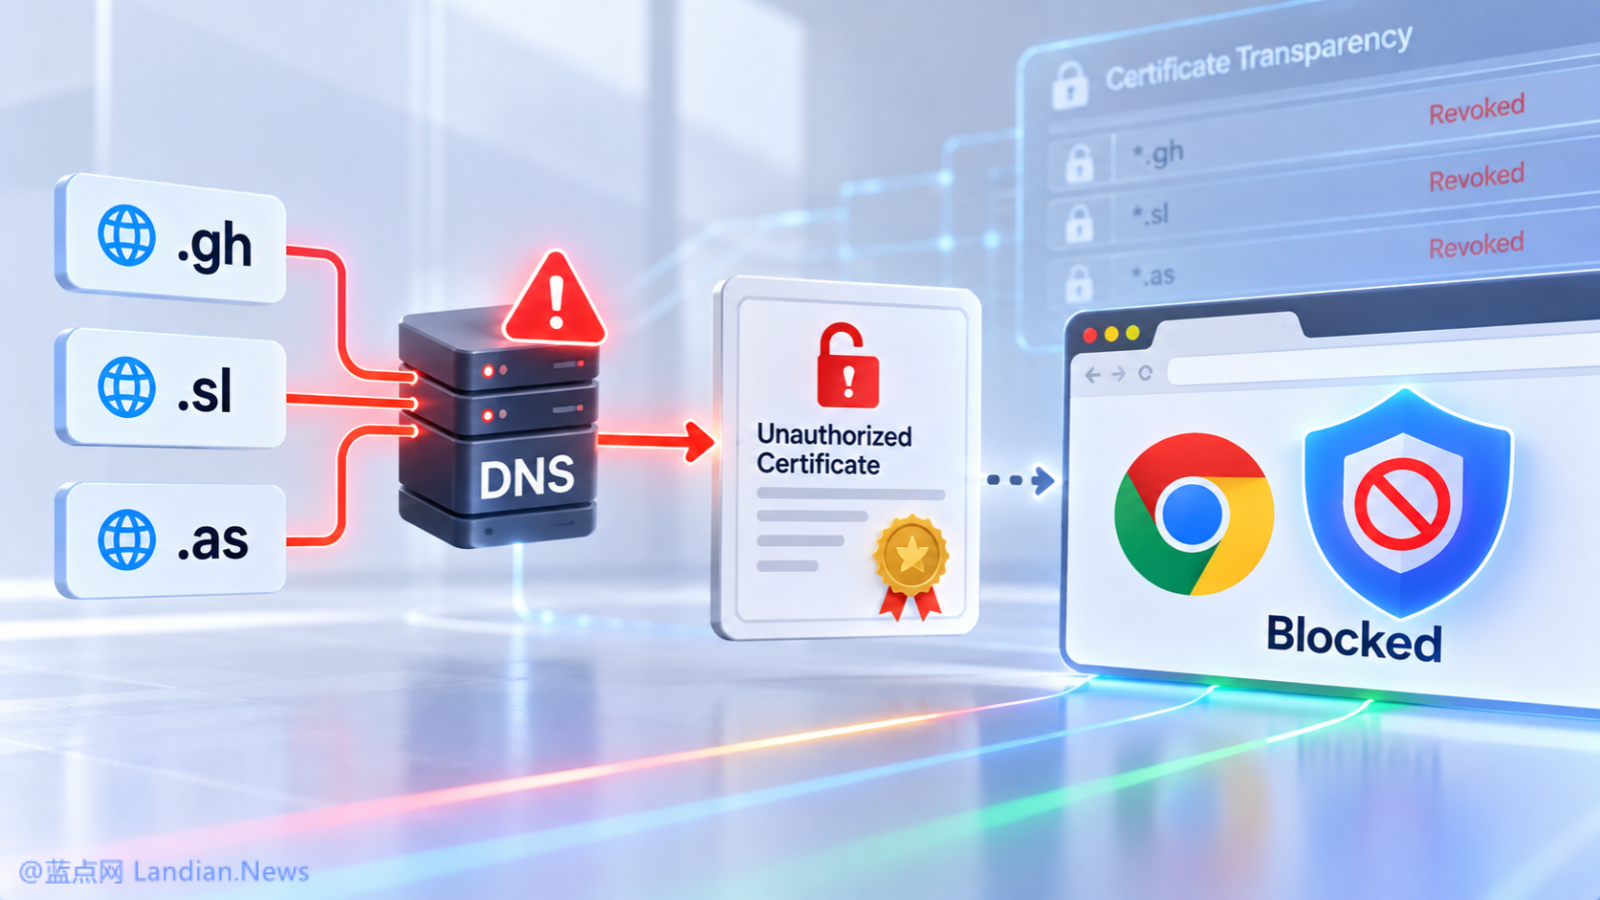
突发:多个国别顶级域名遭到劫持 谷歌通过Chrome紧急封锁未授权签发的TLS证书
据谷歌安全团队发布的最新博客,近期加纳国别顶级域名 GH、塞拉利昂国别顶级域名 SL、美属萨摩亚地区顶级域名 AS 遭到攻击者劫持。黑客直接通过域名注册机构级别的攻击获得大量域名的控制权,然后篡改 DNS 记录用于申请签发 TLS 证书,最终这些证书将被用于面向用户的劫持。 包括谷歌在内多个域名被劫
倒反天罡?黑客利用漏洞渗透到FBI系统内部 窃取大量员工和求职者资料
知名黑客组织 ShinyHunters 日前发布消息称,该团队利用某个尚未公布的甲骨文 PeopleSoft 漏洞成功渗透到美国联邦调查局系统内部,随后黑客称从 FBI 系统获取大量员工和求职者的资料。此次攻击似乎主要涉及 FBI 的招聘网站,该网站留存求职者的个人简历和其他资料。 通过甲骨文软件漏洞发起攻击:该黑