扫地僧 MopMonk:一个没有官网的中国团队,把 AI 送上了漏洞擂台
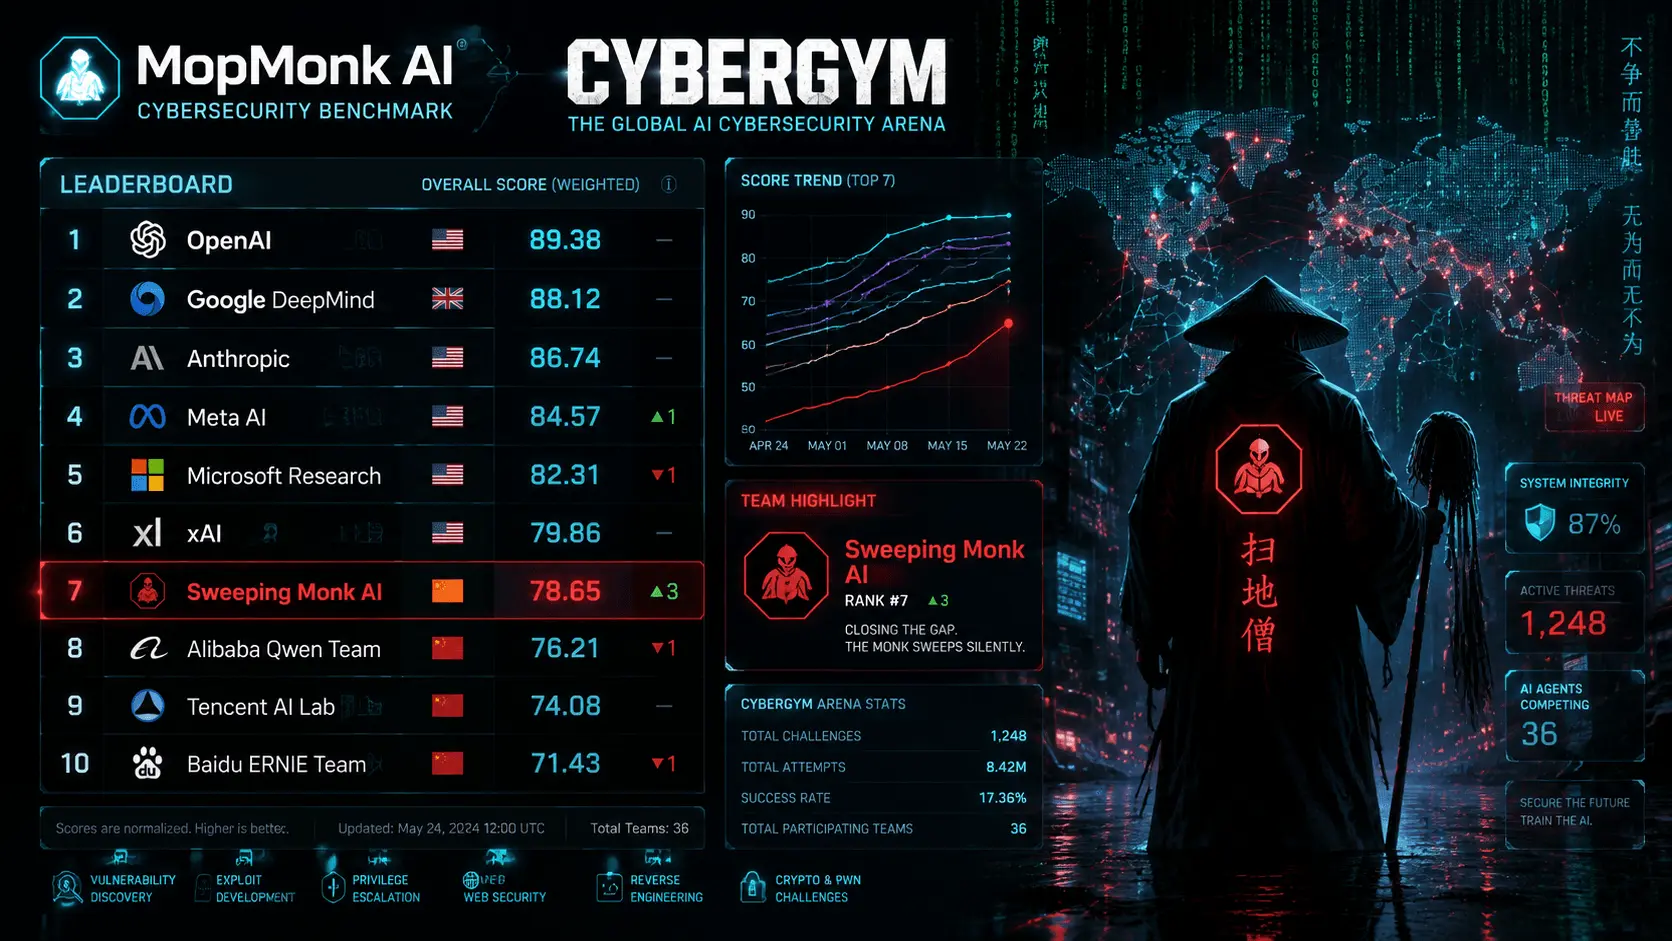
# 扫地僧 MopMonk:一个没有官网的中国团队,把 AI 送上了漏洞擂台疑似github:https://github.com/MopMonkAI/2026 年 11 月,一个叫 MopMonk 的代号出现在 CyberGym 榜单第七位。排在它前面的是 OpenAI,排在它后面的是我们在过去两年里反复听到的那串名字。它没有官网,没有发布会,没有创始人的励志故事,也没有一条预热 ...
Check Point安全网关遭PHP2Shell攻击,VMware ESXi主机被植入数据擦除软件
易受攻击的Check Point安全网关实例成为PHP2Shell攻击的目标,攻击者在VMware ESXi主机上部署了数据擦除恶意软件。该攻击活动始于10月30日,最初针对以色列组织。整个攻击行动——从初始访问、横向移动到部署PHP Webshell——均由同一威胁行为者完整实施。研究人员发现,在部分案例的破坏性阶段出现了政治信息,这引发了外 ...
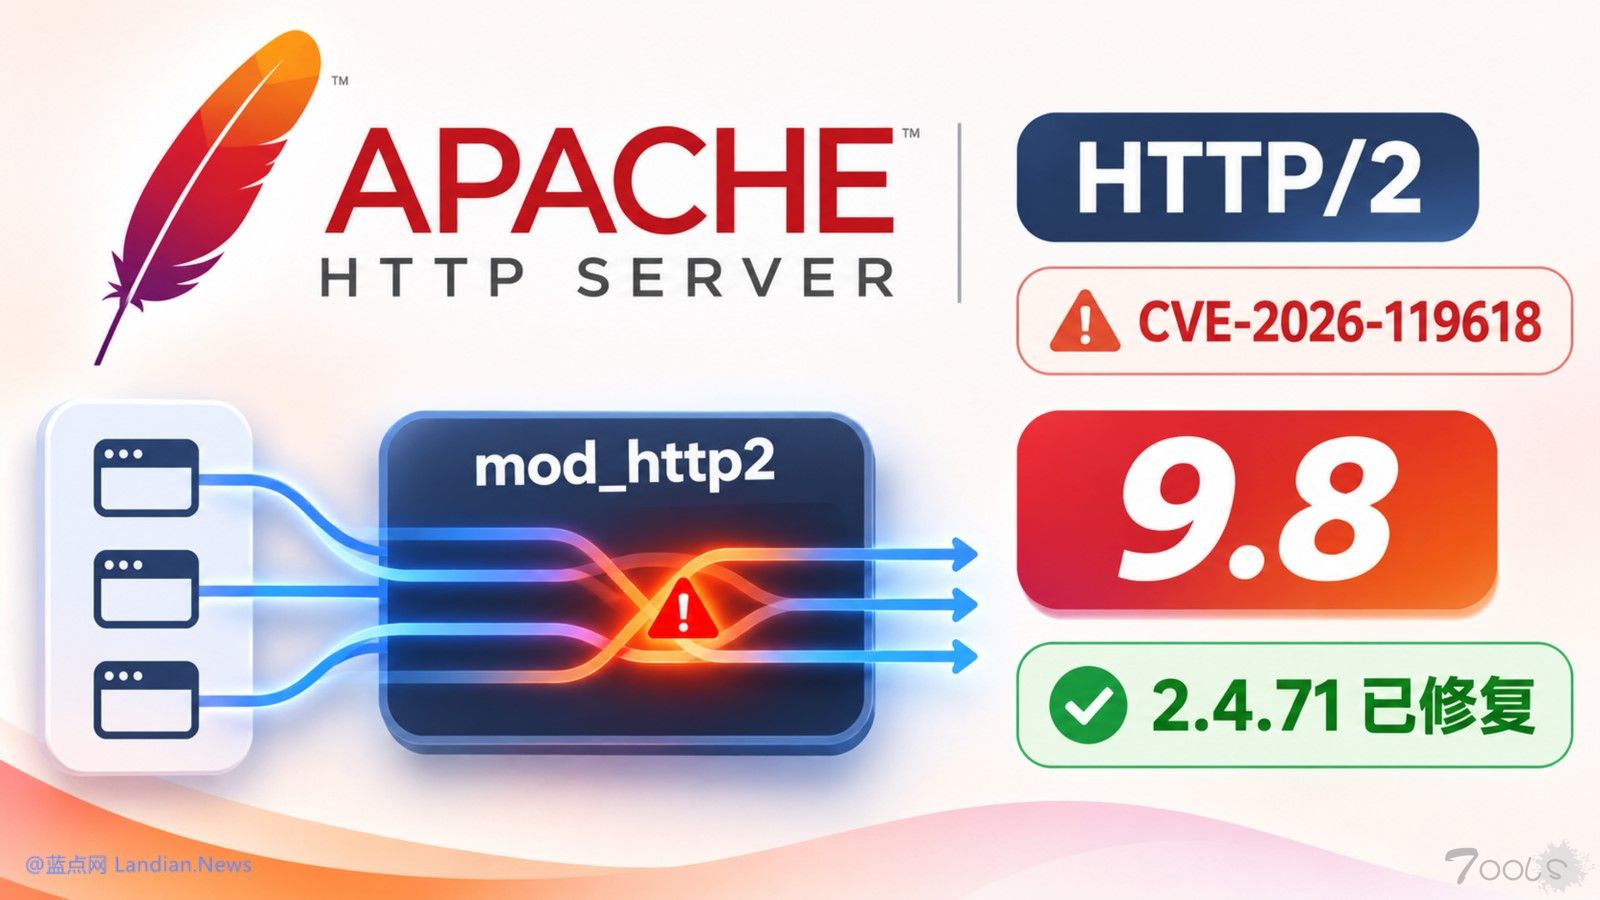
Apache HTTP Server出现严重安全漏洞 开启HTTP/2的服务器可能被远程代码执行
知名开源服务器软件 Apache HTTP Server 出现严重安全漏洞,攻击者可以在访问受影响服务的情况下,通过构造请求破坏服务器内存,进而以 Web 服务进程权限执行代码。Apache 已经在 2026 年 11 月 11 日发布 HTTP Server 2.4.71 版修复该问题,建议使用 Apache 的网站立即升级,若暂时无法升级则可以临时关闭 HTTP/2 配置。** ...
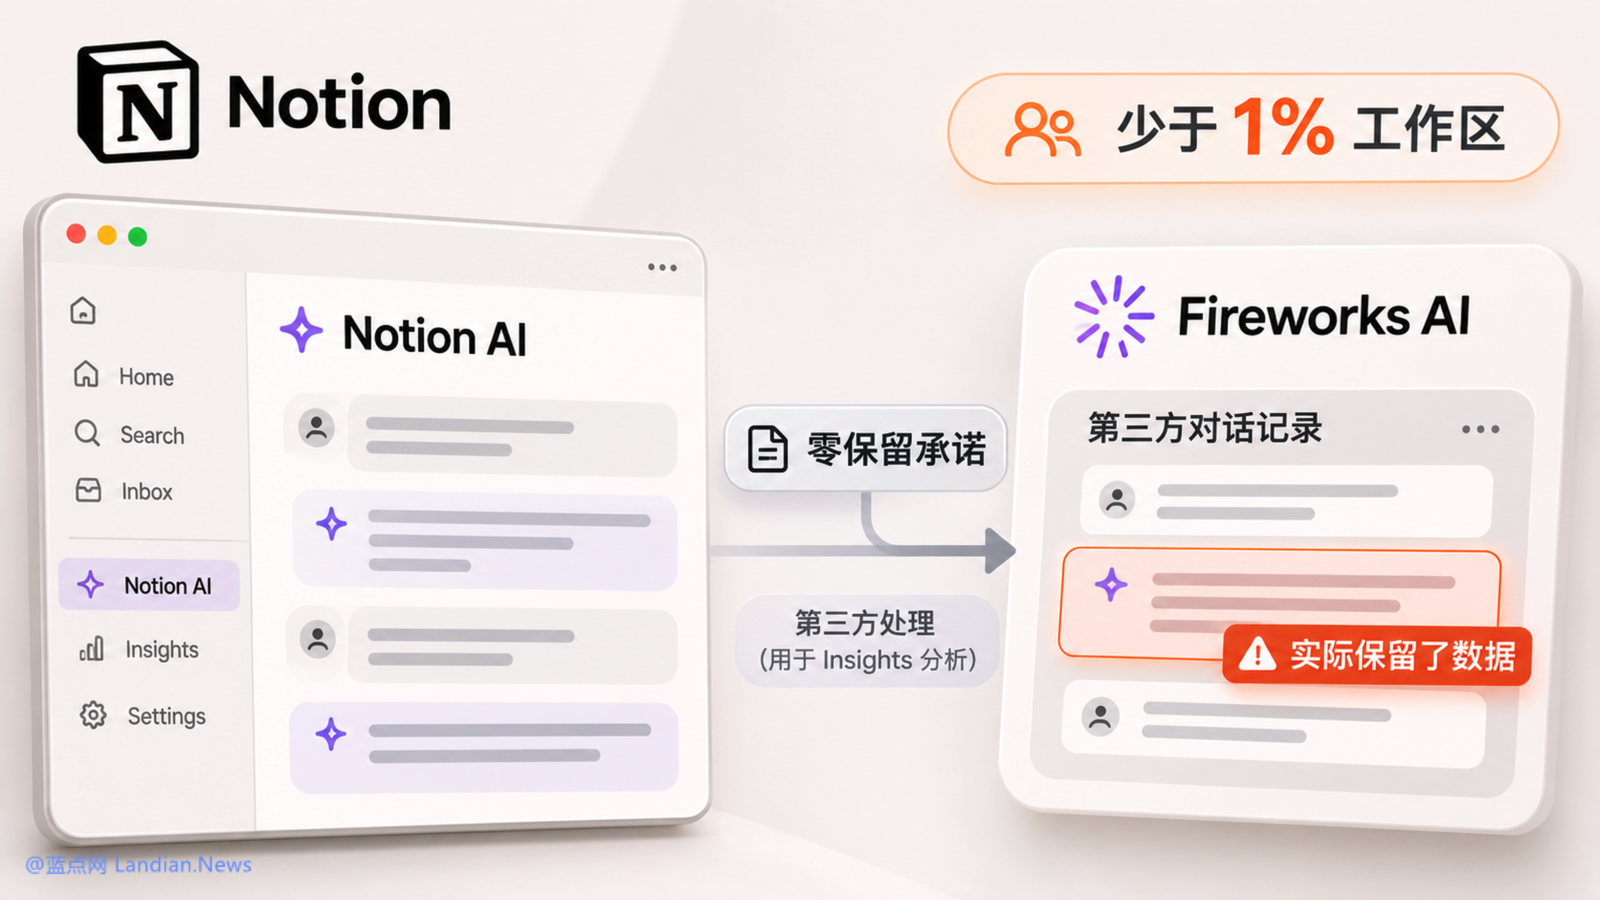
知识库应用Notion承认用户AI聊天记录泄露 若输过密码或API密钥则应立即更换
知名个人笔记和知识库应用 Notion 日前发布公告承认用户的部分 AI 聊天记录泄露,该公司称受影响的工作区占全部工作区的比例不到 1%,不过即便如此也有大量用户受影响,目前 Notion 正在通知受影响的用户。本图片由 AI 生成,仅做示意使用 将聊天记录交给 Fireworks 导致数据泄露:此次数据泄露的源头是 Fireworks 遭到黑客 ...
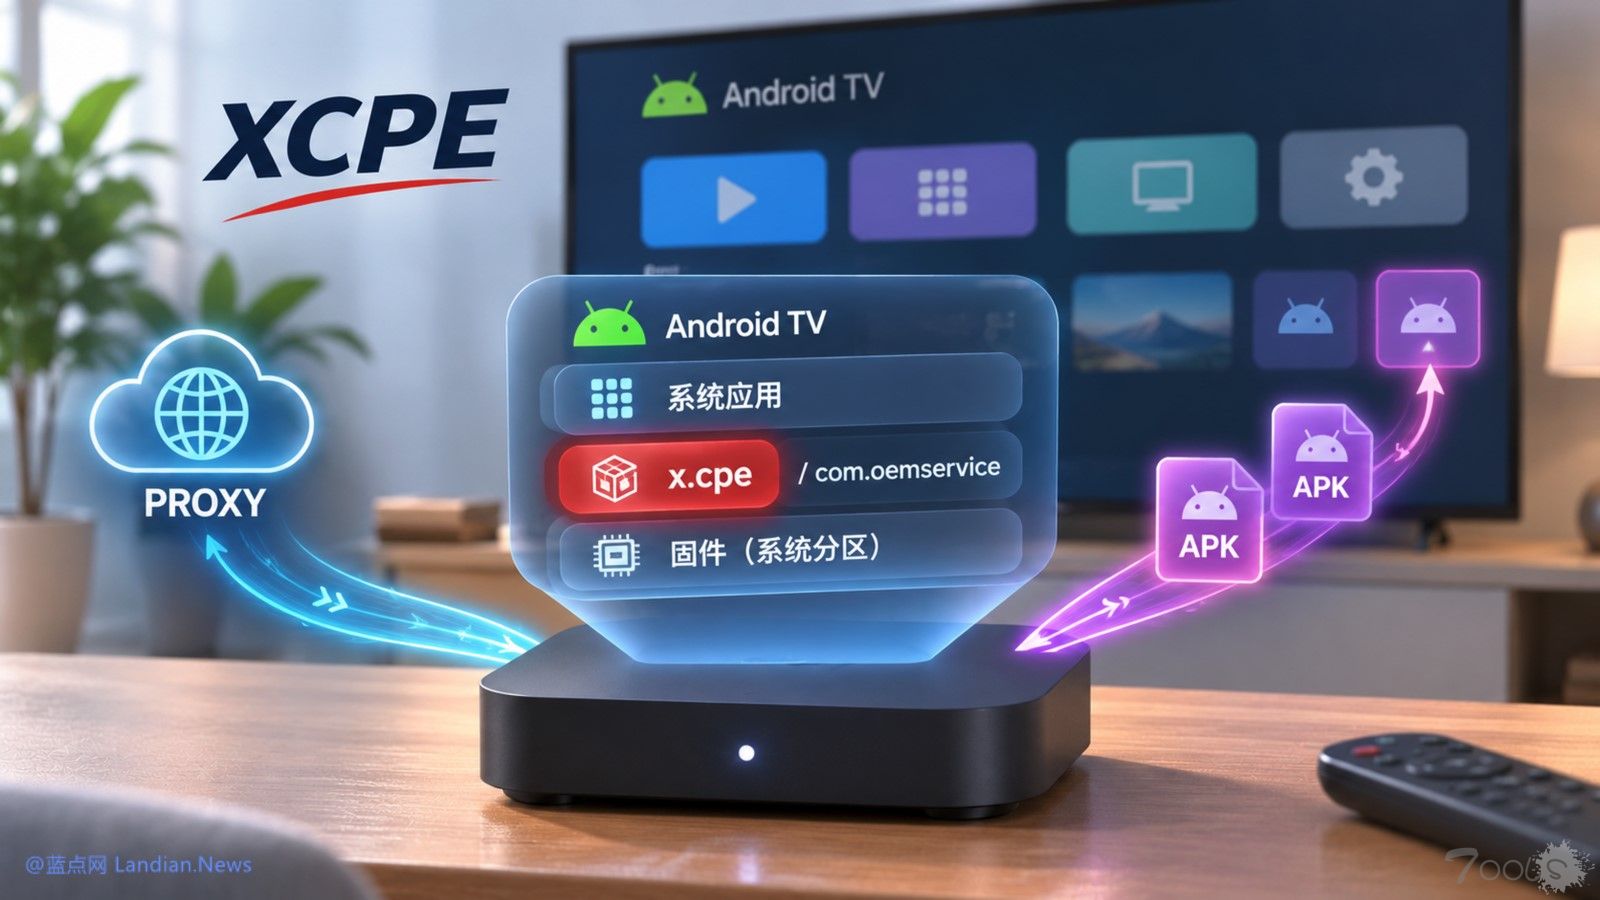
视壮科技在超过130万台安卓电视盒子里预装后门 谷歌宣布摧毁其C2服务器并切断认证合作
谷歌威胁情报团队日前发布报告宣布已经与安全厂商及执法机构合作,破坏名为 XCPE 的超大规模僵尸网络。该僵尸网络通过预装在安卓电视盒子固件中的后门程序,将超过 130 万台电视盒子远程控制,设备分布在全球多个国家和地区。谷歌高度确信设备制造商深圳视壮科技 (Videostrong) 为牟利而开发、部署和运行该后门和僵尸网络, ...
密码管理器被拖库怎么办?mSecure疑似被拖库 要求用户重置保存的所有密码
密码管理器 mSecure 开发商日前向现有和曾经使用过该软件的客户发送安全通知,该密码管理器称公司近期发现与应用有关的可疑活动,建议用户立即保护保存在 mSecure 中的敏感信息,包括考虑更改密码、重新设置 2FA 验证以及删除现有的通行密钥。本图片由 AI 生成,仅做示意使用 难道是用户密码库被拖库且解密?mSecure 群发的 ...
1
2
3
4
5
6
7
8
9
10
XX网一番曲折拿到shell
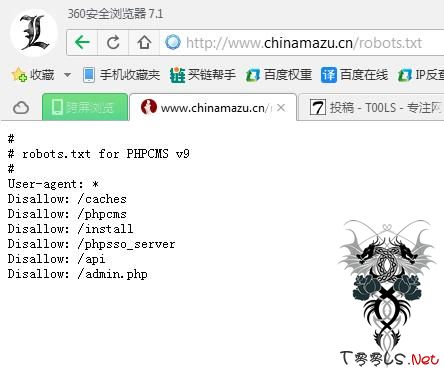
大家好,管理大大好!- -.不说了 切入正题无意看到这个妈祖网 心血来潮想搞她首先看了下robots.txt 是Phpcms v9的我就操起前阵子看到的authkey泄露的利用代码,没想到成功搞到了key搞到了key,我们就放到我们的中转文件里用萝卜头去跑吧...找到admin,去md5解密 无果...其他管理员都是权限较小的,不好拿shell- -也就没尝试 只有一个admin 是roleid=1 但我们到这里是不是就该放弃了呢? ...
长沙中电软件园( ccspsdsf.cn)某小程序SQL注入漏洞
根据《中华人民共和国网络安全法》,本站漏洞永不公开,若厂商想了解详情请咨询admin@t00ls.net!
T00ls.Com版权所有。T00ls所有原创文章未经管理团队许可,禁止一切形式的转载。
Copyright © 2008 - 2026 T00ls All Rights Reserved.