新闻资讯
日本共享租车平台Times Car确认660万个的账户数据泄露
日本汽车共享服务公司Times Car 该公司于9月25日宣布了这一事件,称第三方在月初访问了其系统。时代汽车于9月26日采取行动阻止了未经授权的访问。 当时,该公司表示正在调查攻击者是否获取了会员的个人信息,但在今天早些时候的更新中证实了数据盗窃。该公司表示,入侵影响了660万名现任和前任时报汽车
黑客利用 NeedyMantis 在已入侵网络中维持长期访问权限
微软在一份技术分析中表示,黑客利用名为 **NeedyMantis** 的恶意软件家族,在已经入侵的网络中维持长期访问权限。研究人员在少量针对电信机构、大学、医疗领域非营利组织、政府间组织和政府承包商的定向入侵中发现了这款恶意软件。其使用时间至少可追溯至 2025 年 10 月。微软在跟进卡巴斯基针对 DAEM
【T00ls18周年快乐】初心如炬,步履弥坚
新人一枚前来报道,本人从事企业网络IT相关工作,慕名得知吐司论坛,很高兴加入T00ls大家庭,向各位前辈学习,并一起交流分享。适逢论坛成立十八周年,特此前来祝贺:祝论坛越来越好,低调求发展,潜心习安全,愿我们十八年同行,内核依旧年轻!
【T00ls18周年快乐】十八年同行,内核依旧年轻
触网21年,注册吐司其实年代并不长,因为没什么技术,一直属于历史见证者的角度。一路上,很多论坛都关闭了,域名都打不开了,陆陆续续成了域名收藏人。看着收藏夹里以前熟悉的地址,没想到终究一枚小小的域名已经躺在了我的列表中,成为了回忆?更多也是一种怀念吧。愿我们十八年同行,内核依旧年轻!
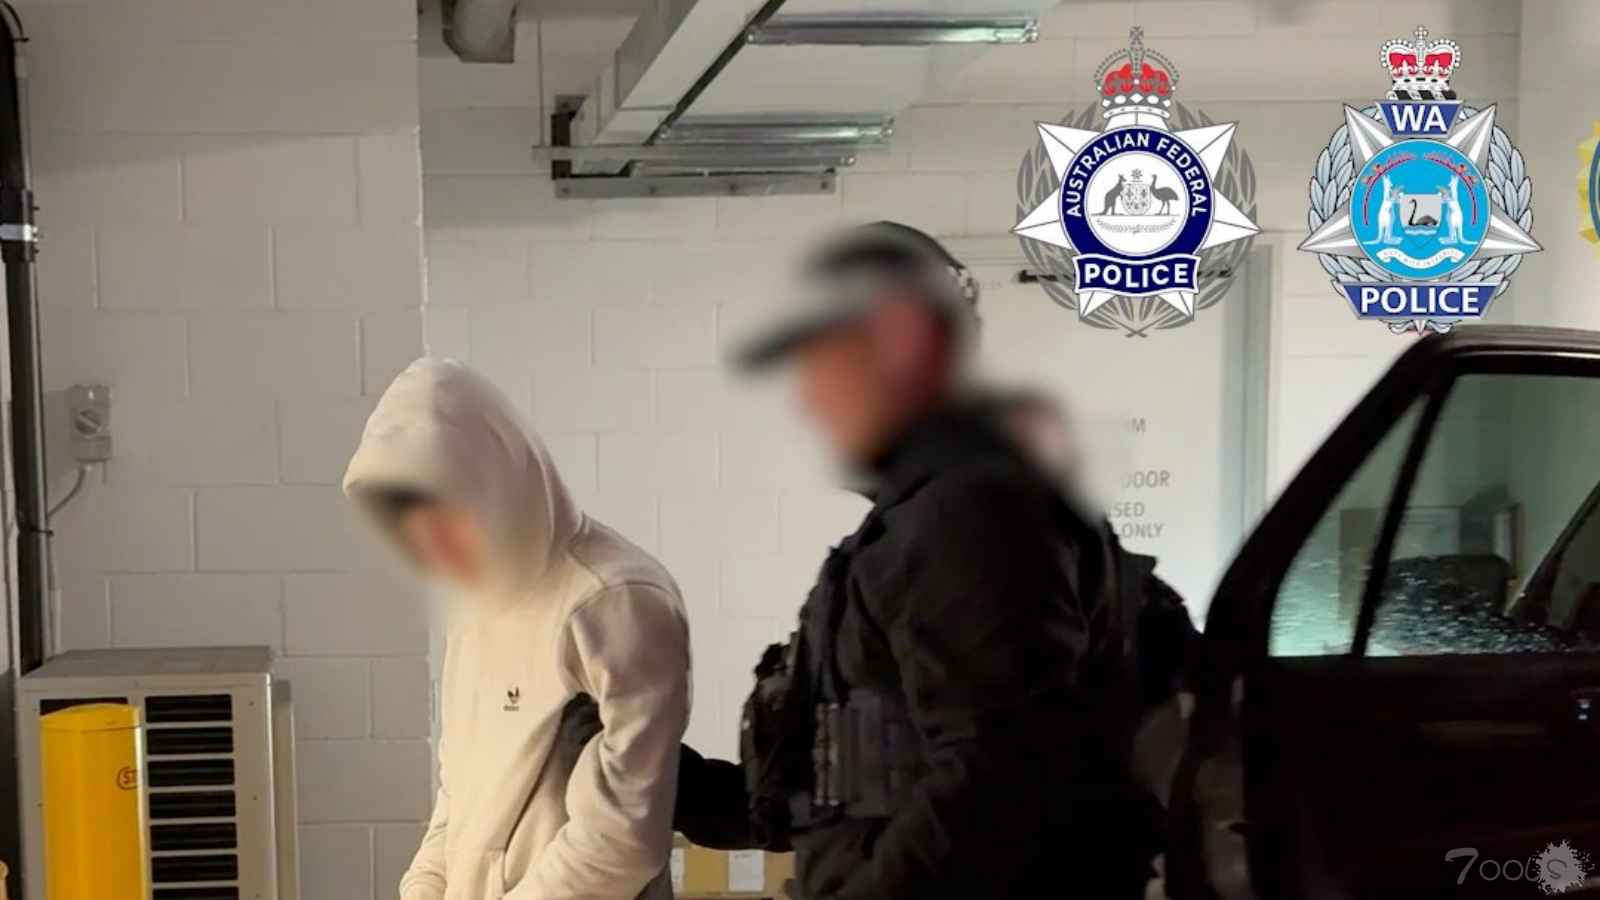
谷歌安全研究员卧底到黑客团队TeamPCP中 从内部收集信息和进行破坏行为
谷歌威胁情报团队日前在安全会议中透露,谷歌旗下公司 Mandiant 的安全研究员曾秘密潜伏到黑客团队 TeamPCP 的核心聊天群,持续监控该黑客团队针对开源软件生态系统发动的大规模供应链攻击。既然是卧底那当然也有卧底的好处,在黑客发起攻击前谷歌就已经提前协助受影响的企业和云服务商处置被盗的凭证
【T00ls18周年快乐】十八载同行-潜心习安全
X 链接:https://x.com/cxaqhq/status/2101820107123282406使用Grok 生成。图片1图片2十八而志,与子同袍。愿下一个十八年,我们仍在此处相见。我 ❤️ T00ls!
【T00ls18周年快乐】十八载同行,山海有期,热爱不止,向新而生 ...
十八年,足以让一个懵懂的少年走向成熟,也足以让最初偶然亮起的一点微光,汇聚成照亮无数人的星河。第一次接触 T00ls 时,我或许还说不清它究竟意味着什么。那时的我,只是怀着对技术最朴素的好奇,在一篇篇文章、一次次讨论和一段段代码之间慢慢摸索。后来才渐渐明白,真正让一个社区走得长远的,从
【T00ls18周年快乐】T00ls十八载风雨同舟
网海聚群英,击键阅风霜。十八春秋坚守,薪火续微光。共探渊深代码,同析攻防机变,论道在高堂。一语明疑义,知己满遐方。屏前夜,胸中策,诉衷肠。初心未曾轻改,云路且翱翔。愿伴论坛长路,再揽山河清晏,挥袖驭沧浪。岁岁逢佳诞,举盏祝安康。#T00ls18 周年快乐 T00ls #十八周年
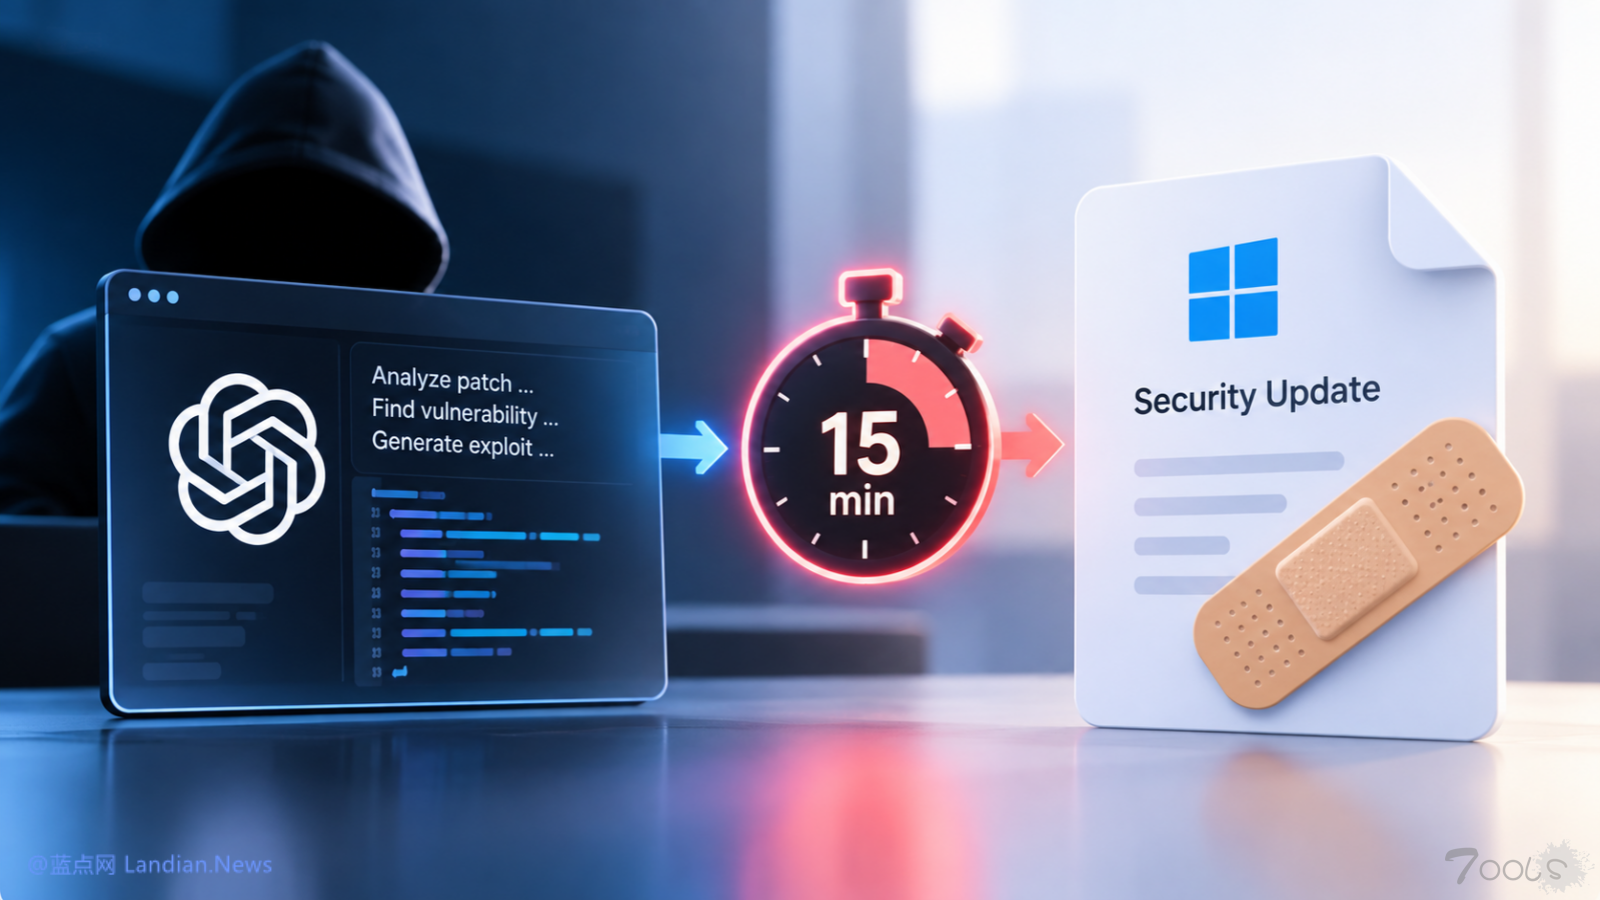
欧盟网络安全局警告称 前沿人工智能模型已经将漏洞武器化窗口期压缩到15分钟
在以前发掘安全漏洞是个非常考验耐心的事情,有些漏洞会在开发商修复前被发现,安全研究员会将漏洞通报给开发商并给予开发商时间来修复漏洞,作为回报开发商也会向安全研究员提供奖金鼓励研究员继续发掘漏洞提高产品安全性。而很多黑客则会在开发商发布漏洞修复程序后,通过分析修复程序中的代码来发掘
Cisco ISE 零日漏洞遭到在野利用,CVSS 10.0
思科周三发布了针对身份服务引擎(ISE)中一个严重程度认证绕过漏洞的紧急补丁,该漏洞在野外被用作零日漏洞。该安全缺陷以 CVE-2026-76460(CVSS 评分为 10/10)追踪,影响了设备的 API 端点,该端点未应用足够的认证控制。这使得攻击者能够向API发送精心设计的请求,绕过基于网页的管理接口,从而获