
新闻资讯
AI发现的微信超高危漏洞WeWorm
Calif近期发现了一个超高危漏洞,分享一下相关资料,感兴趣的可以看看,这是整个事件流:2026年7月某个时候:我们的AI发现了这个漏洞。7月23日:我们的工程团队发现了这个漏洞。7月24日:我们向腾讯提交了该漏洞。7月25日至28日:我们的微信账号被封号。7月29日:我们的微信账号解封。7月30日:我们完
微软在今天修复974个安全漏洞 再次刷新历史记录 微软提醒用户尽快更新
微软日前已经发布 2026 年 9 月例行安全更新,所有受支持的系统或软件都已经收到安全更新。根据微软安全响应中心发布的消息,微软在本次更新中合计修复高达 974 个安全漏洞,这也再次刷新单月漏洞修复数量记录。 包括 2 个已经被黑客利用的漏洞:本月需要优先处理的是 CVE-2026-81963 和 CVE-2026-8588

[已完成修复] 微信爆出高危漏洞 只需要发起通话(无需接听)即可控制对方账号
网络安全公司 Calif 日前公布针对微信及微信国际版 WeChat 的安全研究报告,研究人员使用 AI 辅助发现并开发针对微信的零点击攻击链,随后研究人员制作名为 WeWorm 的概念验证蠕虫。攻击者借助漏洞只需要向目标用户发起视频通话,即便对方不接听也可以在数秒内直接接管对方账号。接管对方账号后可以继
在五周内,N-able 发布了第四个 N-central 热修复程序,用于修复可导致未经身份验证远程代码执行的漏洞
每一个低于 2026.3.1.14 版本的本地部署 N-central 构建版本都需要安装 Hotfix 4,包括在前一天已经更新至 Hotfix 3 的服务器。N-able 的事件通知称,该漏洞已在实际攻击中遭到利用;但是在其发布说明中却表示,这一点尚未得到确认。在五周内,N-able 为 N-central 远程监控与管理(RMM)平台发布了第
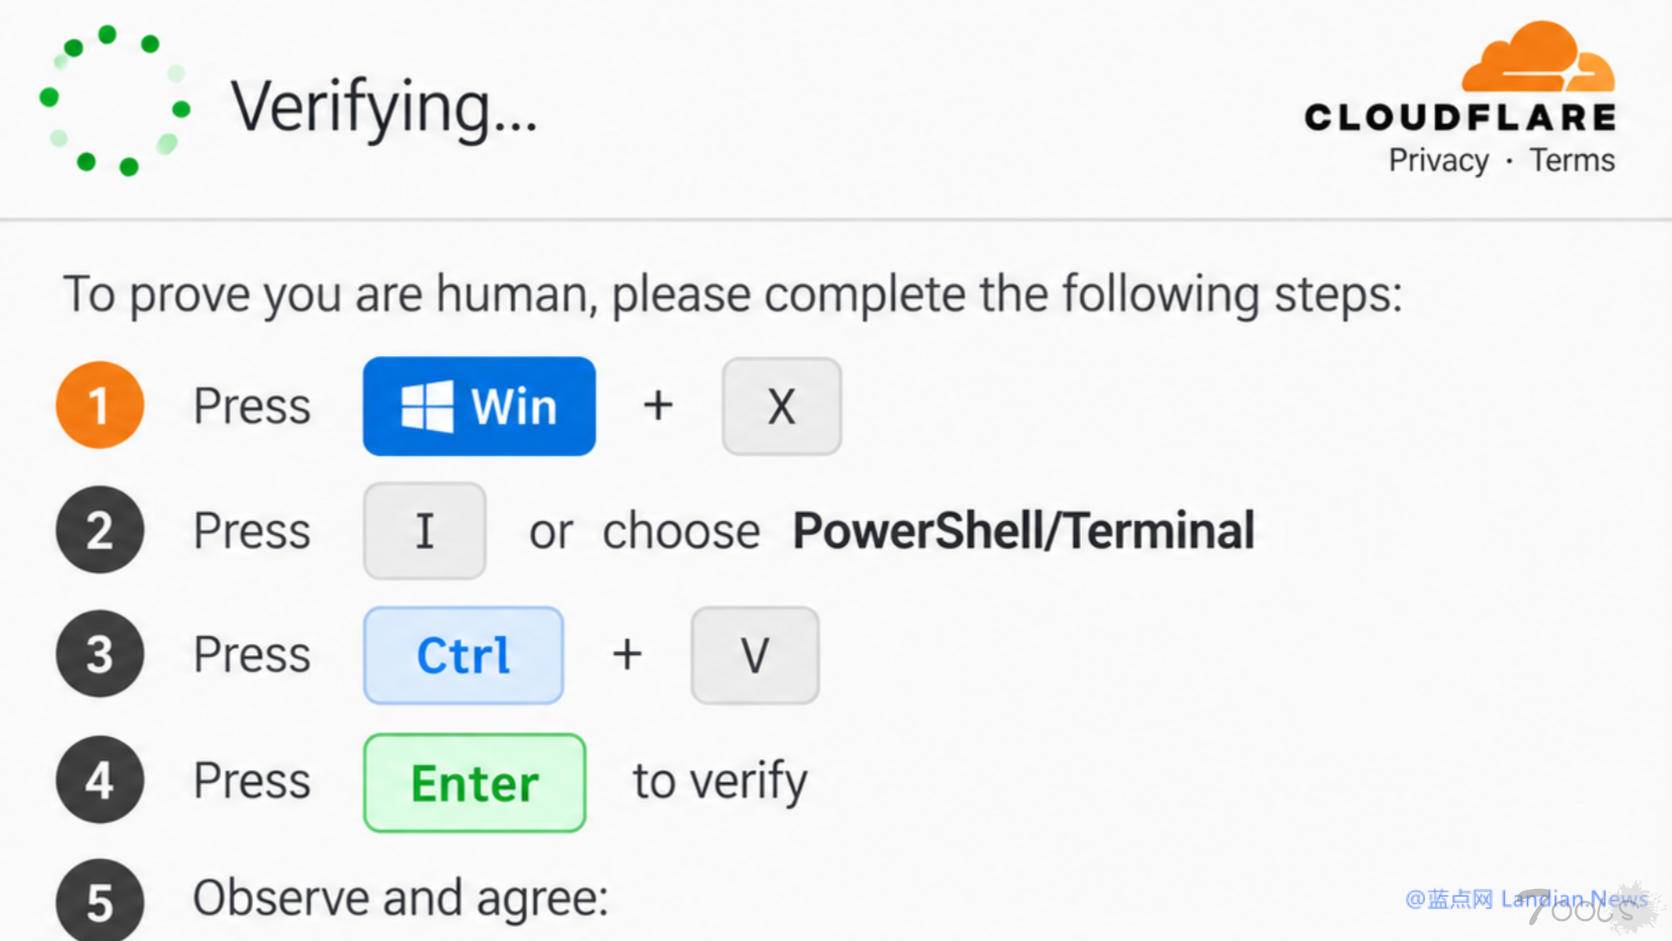
微软发布安全警告:TerminalFix终端点击钓鱼猖獗 用户不要随意在终端中执行命令
微软近期发布安全博客提醒用户提防新型 TerminalFix 终端点击钓鱼攻击,这种攻击源于流行的 ClickFix 并且主要通过伪造验证界面来诱导用户执行高危命令。目前这类钓鱼网站都喜欢伪造 Cloudflare Turnstile 的验证界面,部分初级用户很容易被诱导执行命令。 TerminalFix 与 ClickFix 的区别:ClickFix:
Proxmox VE 7~8.0.3存在高危漏洞 无需密码即可登录 已出现真实攻击和勒索事件
PVE官方日前发布紧急安全公告PSA-2026-00043-1,确认已经停止支持的PVE 7存在严重身份验证绕过漏洞。攻击者只要能访问默认使用的8006端口PVE API,就可以在无需密码的情况下登录Root账号。PVE官方也确认近日收到多个独立报告,称已经有攻击者利用该漏洞获取实例访问权限并加密数据进行勒索,建议使用PV
全民开盒:美国身份验证服务商IDScan出现数据泄露 黑客出售1.53亿份证件扫描件
美国知名身份验证服务商 IDScan 疑似出现超大规模的数据泄露事件,俄罗斯网络犯罪论坛 EXPLOIT 上有黑客在兜售窃取的数据。这些数据包含高达 1.53 亿份驾照 / 身份证 / 护照 / 医疗卡扫描件,主要涉及美国和加拿大用户。国际用户如果使用护照进行认证那也可能被泄露护照扫描件。 网络安全专家验证后基
A社警告近期出现的大规模Claude盗号问题 已强制登出异常账号和解绑银行卡
据 Reddit 网友分享的消息,日前 A 社开始向部分 Claude 用户发送安全警告并强制删除用户已经绑定的支付方式和已经登录的会话,原因是 A 社检测到有攻击者正在使用信息窃取木马从受害者电脑里窃取已经登录的 Claude 会话,然后利用这些会话访问账号、消耗 Claude 使用额度甚至产生额外费用。目前 A 社
卖"AI渗透提示词"赚8万,张三把自己送进了局子【T00ls法律讲堂第六十五期】
AI现在非常普遍,徐昊律师给兄弟们分享一个真实案例:32岁的张三(化名)怎么也没想到,自己引以为傲的"安全技术分享",会把自己送进派出所。张三在某个大厂干了五年网络安全,去年大模型火了之后,他发现用精心设计的提示词(Prompt)可以让AI快速生成各种渗透测试脚本。他觉得这在很多安全小白世界里
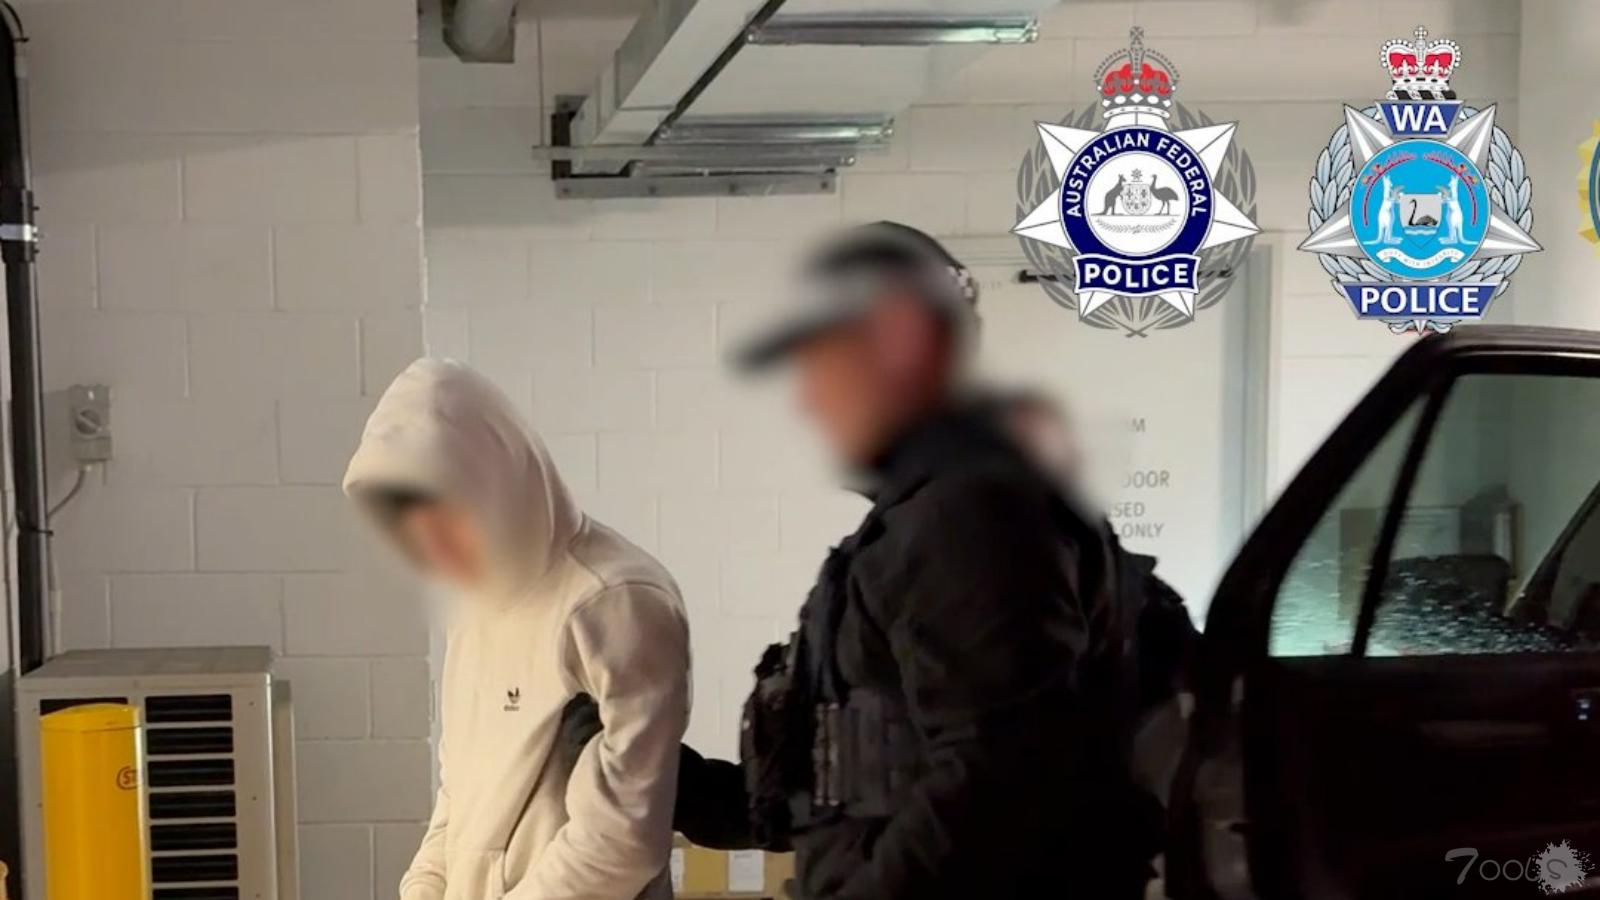
高调作死的下场:澳洲警方逮捕TeamPCP两名核心成员 其开源供应链攻击震惊全球
据澳大利亚当地新闻媒体和执法机构发布的消息,2026年8月26日,澳大利亚联邦警察联合西澳大利亚州警察以及美国联邦调查局在西澳珀斯地区执行搜查令,逮捕两名涉嫌参与国际网络犯罪集团TeamPCP的年轻人。开源供应链攻击震惊全球:TeamPCP是个以经济利益为驱动的网络犯罪团体,该团体最初通过某些即时通


