
文章列表
Jeep再次遭殃:被黑后称其被凯迪拉克收购
就在昨天美国快餐连锁巨头汉堡王的官方Twitter帐号@burgerking被黑,帐号的头像和背景都被换成其竞争对手麦当劳的标识。今天Jeep的官方Twitter帐号@Jeep也遭到了同样的命运,帐号的头像和背景都变成了凯迪拉克的图样,并且发布tweets称Jeep已经被凯迪拉克收购,相 信这两起事件都是同一个人所为。 目前

115网盘(115.com) 基于DOM反射型XSS跨站漏洞
115网盘(115.com) 基于DOM反射型XSS跨站漏洞

饭统网(fantong.com)主站 存储型XSS跨站漏洞
饭统网(fantong.com)主站 存储型XSS跨站漏洞
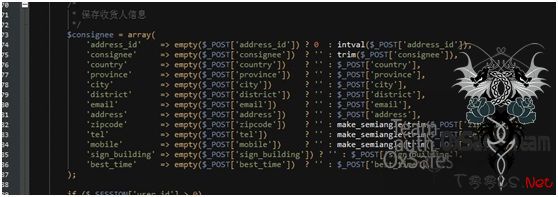
ECShop_V2.7.3_GBK_release1106 flow.php注入漏洞简要分析
娱乐而已!开始用notepad++扫扫$_POST,一大片。我们来看看这个。保存收货人信息的地方出现为过滤。$_POST, $consignee数组的问题。看看后面怎么处理的。现在我们开始追踪代码save_consignee函数,继续找,打开文件/* 修改地址 */ /* 添加地址 */ 都可以触发漏洞。我们继续追踪代码 function autoExecut
盛大在线(sdo.com)主站 URL跳转+任意页面嵌入漏洞
盛大在线(sdo.com)主站 URL跳转+任意页面嵌入漏洞
白名单安全厂商Bit9遭入侵,致恶意软件被信任运行
Bit9公司在2月8日发表blog公告受入侵对客户影响情况。Bit9已经接到报告称其客户发现在受bit9保护的网络内出现了由bit9签发电子证书的恶意软件。传统的杀毒软件往往是以“黑名单模式”工作,把恶意软件隔离或清除,而Bit9的理念是“白名单”模式,只有允许的软件才能被运行。美国政府和至少30家财富100
Android手机曝新漏洞:冷冻后可读取加密数据
北京时间2月18日消息,据《福布斯》杂志网络版报道,德国研究人员发现了破解Android手机加密信息的新方法:在将手机冷冻到零下15度后,迅速重启,就可以读取内存数据,其中包括相册、电子邮件、以及上网记录。 德国Erlangen大学研究院蒂洛·穆勒(Tilo Mueller)和迈克·斯皮瑞特本巴斯(Michael Sprei
汉堡王Twitter账号被黑,头像换成麦当劳
美国快餐连锁巨头汉堡王的官方Twitter帐号 @burgerking 昨晚被黑,据信是Anonymous所为。帐号的头像和背景都被换成其竞争对手麦当劳的标识。黑客利用Twitter帐号发信说,攻击是因为汉堡王“撒下弥天大谎”。被“黑”的“汉堡王”帐户背景照片显示的是麦当劳的Fish McBites,一些跟帖还含有不健康和种族
Google Chrome Silent HTTP Authentication 缺陷
发布日期:2013-02-12更新日期:2013-02-12受影响系统:Google Chrome--------------------------------------------------------------------------------Google Chrome是Google发布的开源WEB浏览器。最新版本的谷歌浏览器(测试版本24.0.1312.57)未能正确识别HTTP基本身份验证时注入各种HTML标签。
奇虎360收购基于SaaS模式在线日志分析平台
近日,奇虎360收购了基于SaaS模式的在线网站日志分析平台——日志宝的整个团队。从2012年7月7日发布第一个线上版本到被收购,仅历时7个月,那么这款产品有着怎样的过人之处呢?我采访了日志宝的创始人兼CEO董方,请他分享了日志宝这款产品的前世今生。LPSX-BUG-关注前沿信息安全技术研究 LPSX-BUG-关



