Linux Kernel IPv4 TCP高危漏洞曝光 AI利用漏洞可以远程获得root权限
Linux Kernel IPv4 TCP 高危漏洞曝光,AI 利用漏洞可以远程获得 root 权限并执行任意代码。不过该漏洞利用起来并不容易,A 社研究人员使用 Claude AI 在具有 MPTCP 监听的服务器上成功发起攻击,但 MPTCP 并非默认启用。当然即便如此用户也需要关注自己使用的 Linux 发行版,及时升级到最新内核修复漏洞。
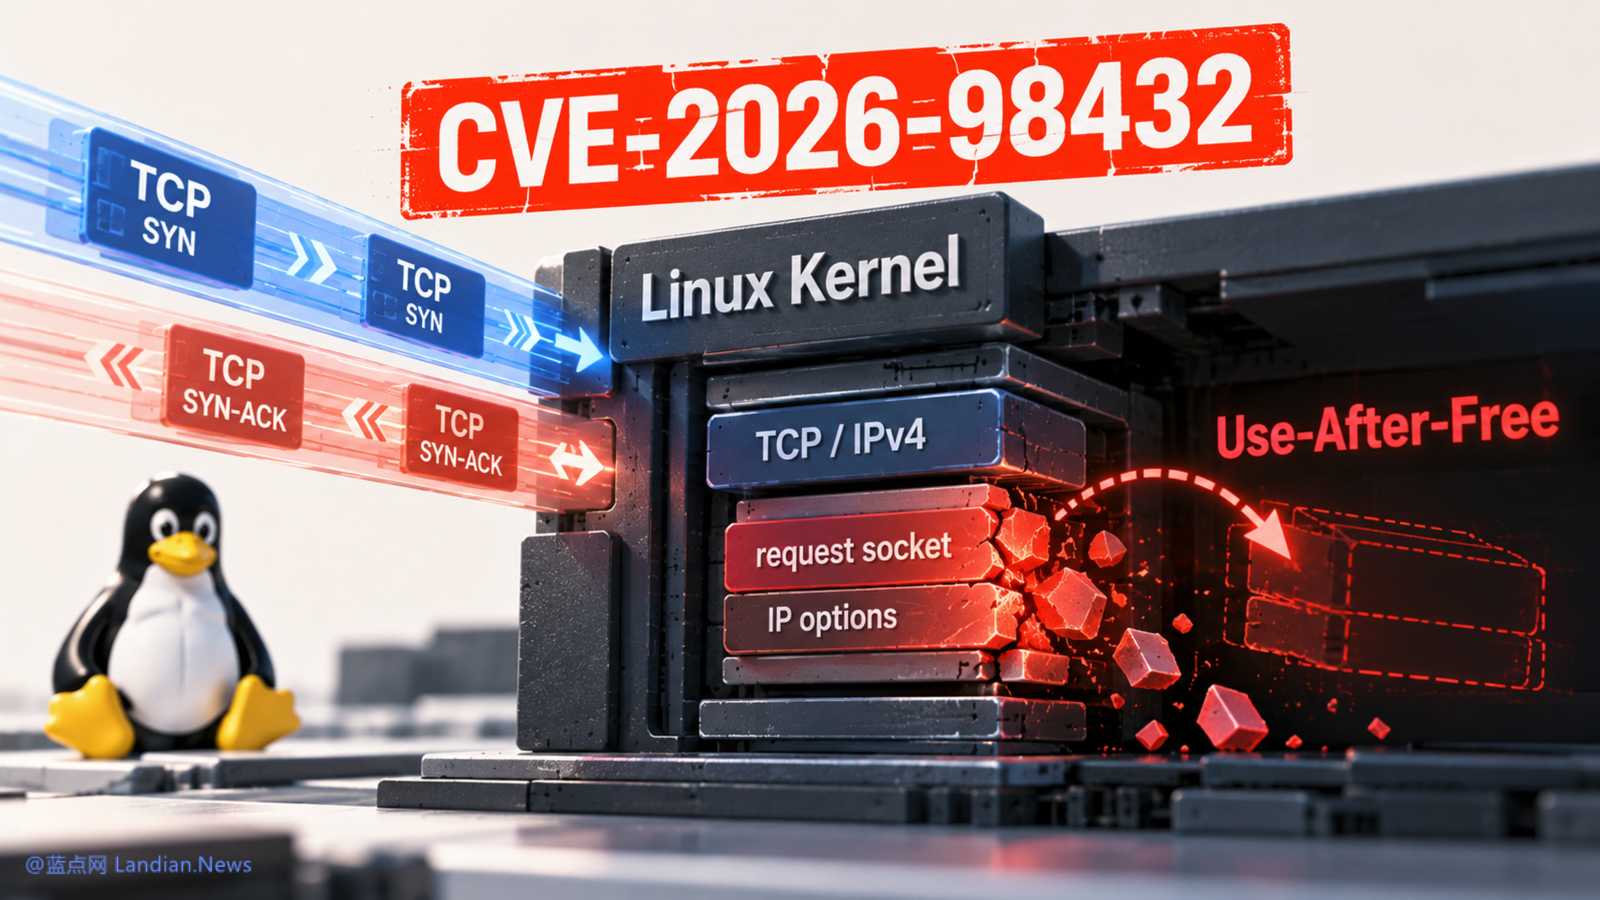
Linux Kernel 中的新安全漏洞正在受到关注,该漏洞编号为 CVE-2026-98432。日前 A 社研究人员使用 Claude AI 模型编写针对该漏洞的概念验证程序,在特定环境中远程攻击者无需凭据或用户交互即可获得 root 权限并执行任意代码。
上游已经修复但需要发行版同步更新:
该漏洞最初在 2026 年 10 月 15 日公布,当时漏洞的具体细节并未被同步发布。目前部分发行版已经推出更新用于修复漏洞,服务器管理员需要根据实际使用的发行版和内核包确认补丁状态。
以 Ubuntu 为例:从 16.04 版开始到最新的 26.10 版均受该漏洞的影响,不过目前 Canonical 尚未针对这些版本发布修复程序,相关工作还在进行中,用户需要关注 Canonical 后续发布的更新。
危害高但想要利用也不容易:
研究人员确实使用 Claude AI 模型开发概念验证程序,但环境为:在具有 MPTCP 即多路径 TCP 监听服务的 Linux 上才能发起攻击。漏洞细节:正常建立 TCP 连接时内核会处理请求套接字及其中的 IP 选项。在特定并发情况下处理流程读取选项时,其他流程可能已经释放相关内存,造成释放后使用。
A 社是在启用 MPTCP 的情况下成功利用漏洞,但 MPTCP 并非多数 Linux 发行版的默认选项,因此至少从当前情况来看想要直接通过漏洞发起攻击还是有些难度的。当然即便如此用户也需要关注发行版的更新,如有更新请立即安装。
关于作者
sasser129篇文章333篇回复

评论1次
先别被“AI 写 PoC、远程拿 root”这个标题带偏。就帖中关于 CVE-2026-98432 的描述,Claude 更像是加速了 PoC 开发,真正门槛还是 MPTCP 监听、特定并发时序以及稳定触发释放后使用;实验室能复现,不等于已经有成熟通用武器。MPTCP 没启用、也没有对外 MPTCP 监听服务的话,现实中直接远程利用的条件并不具备。
可以先检查自己的暴露面:
重点看 MPTCP 是否启用、是否存在对外监听。如果都没命中,暂不用当成“全网都能打”的漏洞;涉及 MPTCP 的业务则等发行版补丁发布后优先更新,具体受影响版本和修复状态以 Canonical 公告为准。