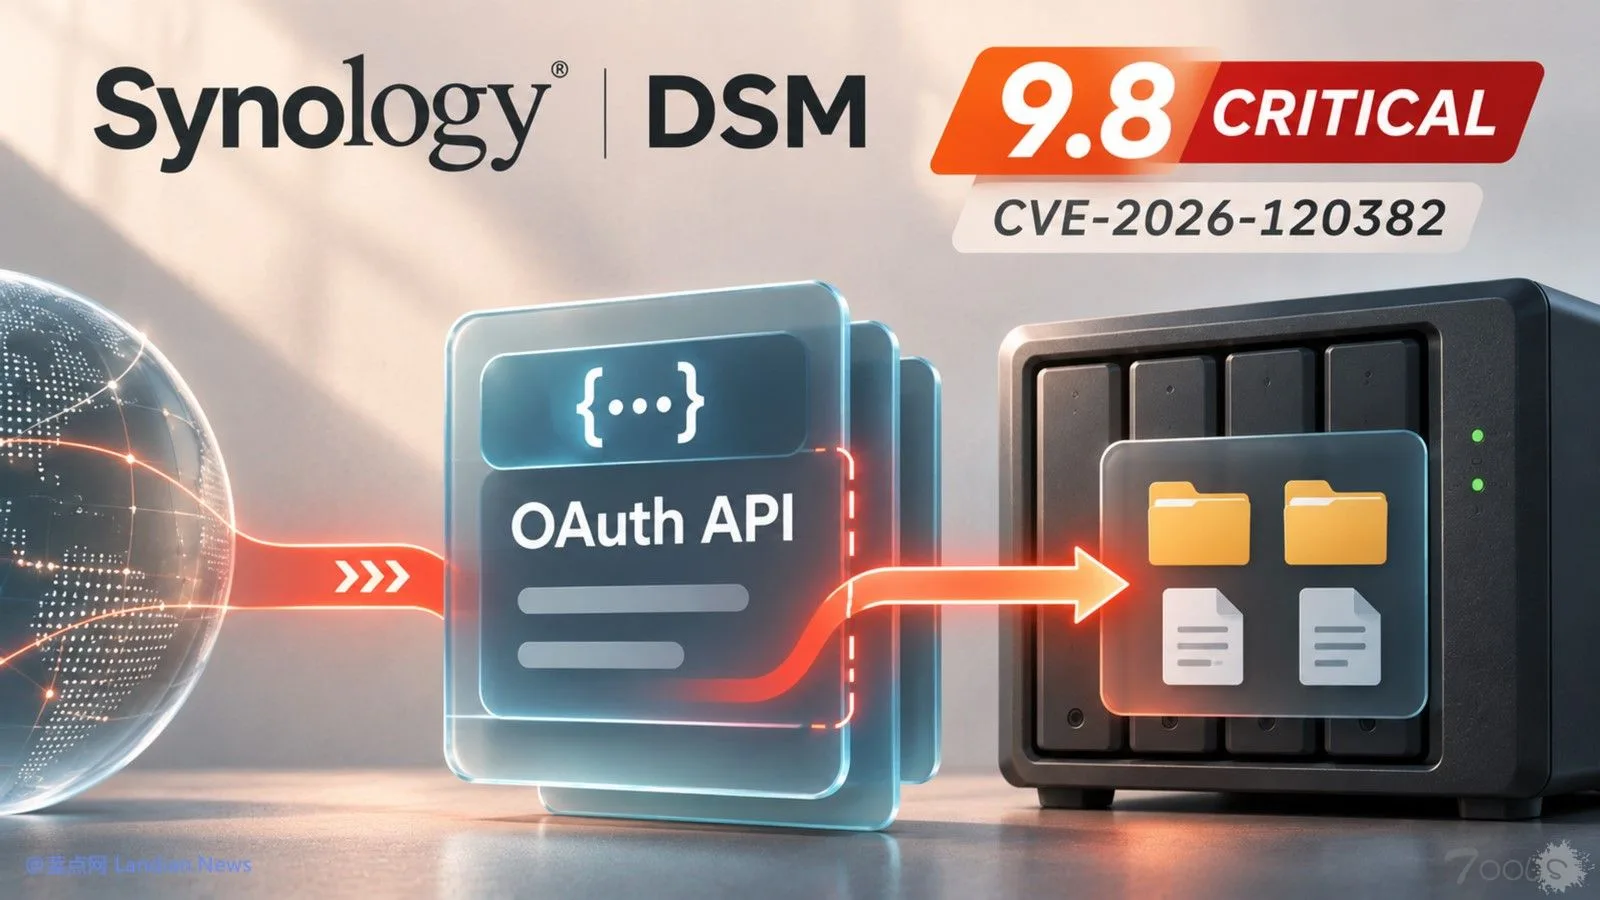
群晖DSM出现9.8分严重漏洞 无需登录即可远程读写NAS中的文件
群晖 DSM 出现 9.8 分的严重安全漏洞,无需登录即可远程读写 NAS 上的文件。该漏洞位于 OAuth Service 开放认证套件中,该套件被默认安装,若用户无需使用可以直接停用该套件。7.3/7.4 系列修复版本将在今天发布,其他分支版本暂未修复,建议先停套件等待修复。
群晖日前发布新安全公告披露评分达到 9.8 分的 CVE-2026-120382 安全漏洞,该漏洞允许攻击者在未经身份验证的情况下直接读写群晖 NAS 上存储的文件。漏洞涉及群晖 DSM 采用的开放授权 (OAuth) 认证组件,群晖建议用户暂时停用开放认证套件。
 暂时停用开放认证套件可提高安全性:
目前群晖尚未明确说明漏洞技术细节,不过群晖强调漏洞位于群晖官方套件 OAuth Service 中,该套件用于发起联合身份验证和登录,而且应该是默认安装的基础套件。
由于部分 DSM 版本尚未发布必要的安全更新,所以基于安全考虑,群晖建议暂无修复版本或暂时无法升级的用户直接停掉 OAuth Service 套件以提高安全性。
只需要转到群晖 DSM 的套件中心找到该套件将其停用即可,但停用后影响需要使用开放认证功能的登录和服务,企业用户应当检查相关授权设置,避免停用后账号无法使用。
下面是该漏洞的修复情况:
- DSM 7.4 分支:需升级到 DSM 7.4.1-90080-2 版
- DSM 7.3 分支:需升级到 DSM 7.3.2-86009-6 版
- DSM 7.2.2 分支:需升级到 DSM 7.2.2-72806-11 版
- DSM 7.2.1 分支:需升级到 DSM 7.2.1-69057-14 版
- DSM 7.1 分支:需升级到 DSM 7.1.1-42962-10 版
- DSM 6.2 分支:需升级到 DSM 6.2.4-25556-9 版
注意:以上列出的版本并非已经发布,其中 7.3/7.4 系列修复版本将在 11 月 20 日发布 (截至本文发布时修复更新尚未推送);7.1/7.2.1/7.2.2 等修复还在处理中。群晖建议 7.2.1/7.2.2 用户直接升级到 7.3.2-86009-6 或更高版本以直接修复漏洞。
关于作者
weak_hong63篇文章75篇回复

评论1次
这 9.8 分不算夸张,按公告描述,未登录就能直接读写 NAS 文件,实际可能造成文件泄露、篡改甚至勒索。真有稳定利用链的话,风险确实很直接。不过官方目前还没披露技术细节,别把评分直接理解成“已经有成熟 POC 能批量打”,相关消息还是要等可靠复现。
目前建议就很明确:
7.3.2-86009-6或更高,跨版本前先确认业务兼容。OAuth Service。不用联合认证和 OAuth 登录的话影响不大;企业环境先确认单点登录、第三方应用授权,停完顺手验证一次登录,免得把正常服务一起停了。另外注意,公告发布时 7.3/7.4 的修复版本计划到 11 月 20 日才推送,列表里写了版本不等于当时已经能下载。