知名广告拦截插件uBlock Origin出现高危漏洞 恶意网站可在其他网站运行脚本
广告拦截插件都能有漏洞?uBlock Origin 被曝出高危跨站漏洞。恶意网站可以利用漏洞诱导用户添加可信规则,然后在其他网站上运行恶意脚本。安全研究员发现漏洞后立即通报给 uBlock Origin 项目,在 11 月 3 日 uBo 发布 1.75.4 修复主要漏洞,之后陆续发布 1.76.0 和 1.76.4 增加过滤器校验和其他限制。对用户而言最好直接更新到 1.76.4 或更高版本,建议使用 uBo 的用户立即检查版本。
知名广告拦截扩展程序 uBlock Origin 日前被爆出高危跨站脚本漏洞,在特定过滤规则条件下,恶意网站可以操作扩展程序的元素选择器,诱导用户点击后写入任意可信过滤规则,进而在其他网站页面上运行恶意脚本。
目前相关漏洞已经在公开披露前完成修复,受影响的版本为 uBlock Origin 1.75.2 及之前的版本,用户需要将 uBlock Origin 升级到 1.76.4 版。
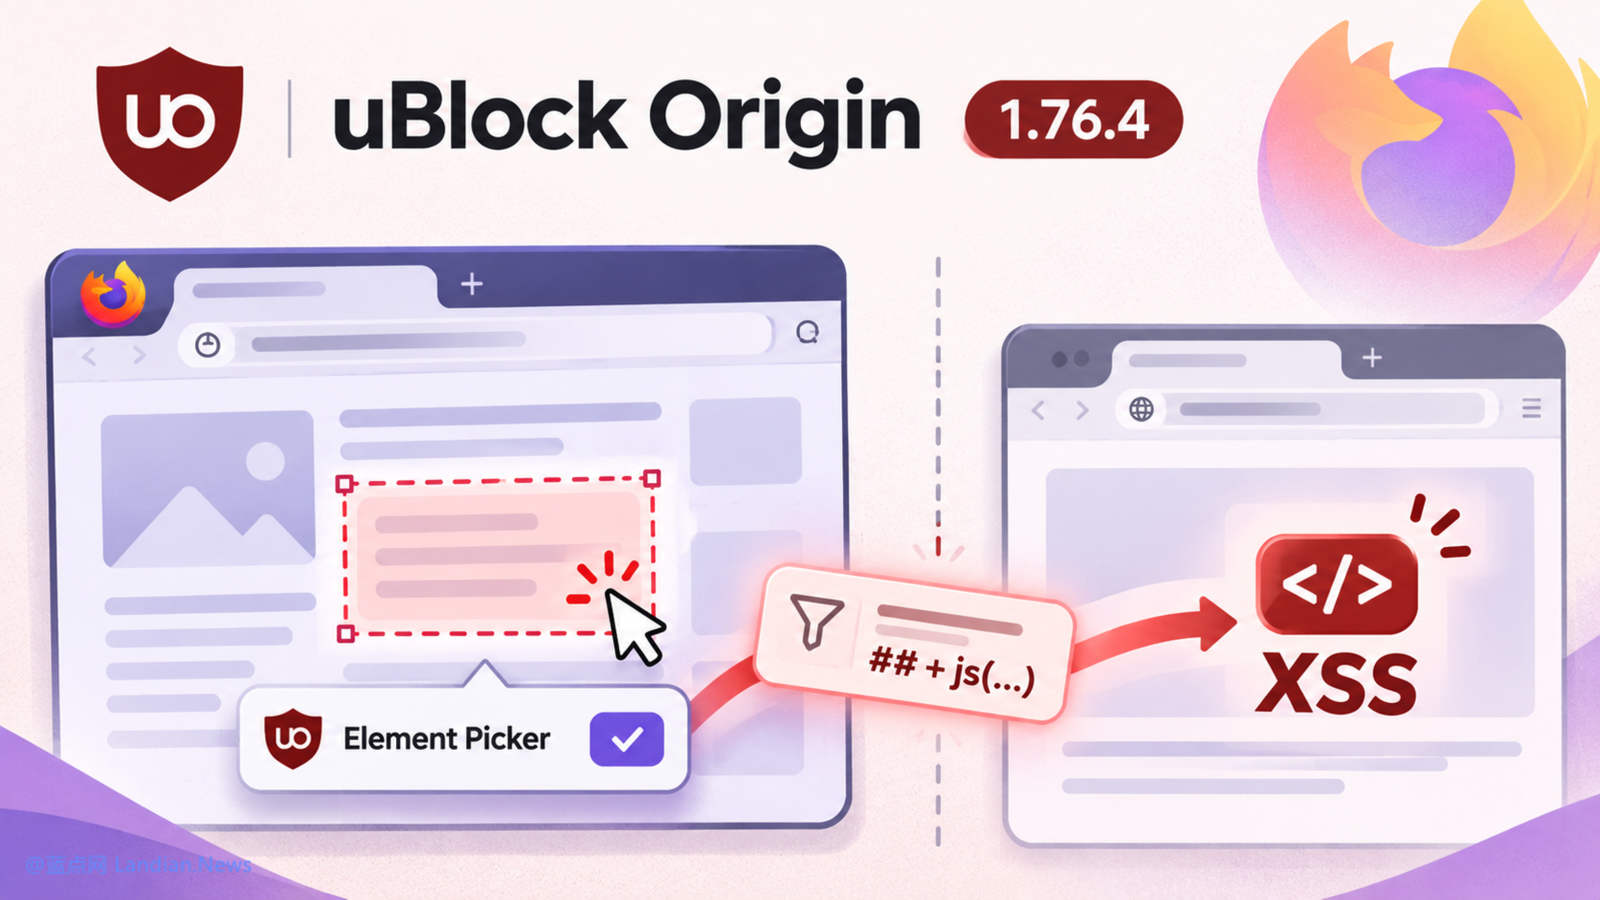 本图片由 AI 生成,仅做示意使用
恶意网站借用元素选择器添加规则:
元素选择器原本用于让用户点选网页元素并创建自定义屏蔽规则,不过安全研究员发现如果特定过滤规则触发漏洞,恶意网站就可以把元素选择器嵌入页面并向其发送指令。用户点击后扩展程序可能会以攻击者构造的过滤规则当做可信规则保存,这类规则能在其他网站上运行脚本。
要实现攻击首先攻击者需要诱导用户访问恶意网站并执行点击,因此做不到访问恶意网站就自动触发。安全研究员公布的样例主要展示网页操作元素选择器和注入规则的过程,也没有提供完整的诱导点击界面。
不过想要诱导用户点击其实也没有难度,比如在网页上弹出假冒的 Cloudflare 或谷歌验证界面,用户可能会下意识地点击验证按钮,这里就可以将其替换为漏洞触发规则。
用户需要更新到最新版:
发现该漏洞的安全研究员称,自己最初怀疑过滤器注入可能导致通用 XSS,于是使用 GPT-5.6 Sol 协助排查,随后自己验证并确认漏洞。大部分概念验证代码由 Claude AI 模型编写。
在接到通报后 uBlock Origin 开发者确认漏洞随后着手进行修复,其中 11 月 3 日发布的 1.75.4 版已经修复主要跨站漏洞,随后开发者陆续发布 1.76.0 和 1.76.4 等版本增加过滤器校验和其他限制。
因此对用户而言最好升级到最新版也就是 1.76.4 版,如果用户使用的 uBlock Origin 是手动安装而非基于浏览器自动更新,那最好立即下载最新版手动覆盖下,以免长期使用具有漏洞的旧版本。
消息源:ITer.ca
目前相关漏洞已经在公开披露前完成修复,受影响的版本为 uBlock Origin 1.75.2 及之前的版本,用户需要将 uBlock Origin 升级到 1.76.4 版。
恶意网站借用元素选择器添加规则:
元素选择器原本用于让用户点选网页元素并创建自定义屏蔽规则,不过安全研究员发现如果特定过滤规则触发漏洞,恶意网站就可以把元素选择器嵌入页面并向其发送指令。用户点击后扩展程序可能会以攻击者构造的过滤规则当做可信规则保存,这类规则能在其他网站上运行脚本。
要实现攻击首先攻击者需要诱导用户访问恶意网站并执行点击,因此做不到访问恶意网站就自动触发。安全研究员公布的样例主要展示网页操作元素选择器和注入规则的过程,也没有提供完整的诱导点击界面。
不过想要诱导用户点击其实也没有难度,比如在网页上弹出假冒的 Cloudflare 或谷歌验证界面,用户可能会下意识地点击验证按钮,这里就可以将其替换为漏洞触发规则。
用户需要更新到最新版:
发现该漏洞的安全研究员称,自己最初怀疑过滤器注入可能导致通用 XSS,于是使用 GPT-5.6 Sol 协助排查,随后自己验证并确认漏洞。大部分概念验证代码由 Claude AI 模型编写。
在接到通报后 uBlock Origin 开发者确认漏洞随后着手进行修复,其中 11 月 3 日发布的 1.75.4 版已经修复主要跨站漏洞,随后开发者陆续发布 1.76.0 和 1.76.4 等版本增加过滤器校验和其他限制。
因此对用户而言最好升级到最新版也就是 1.76.4 版,如果用户使用的 uBlock Origin 是手动安装而非基于浏览器自动更新,那最好立即下载最新版手动覆盖下,以免长期使用具有漏洞的旧版本。
消息源:ITer.ca
关于作者
sasser132篇文章338篇回复

评论1次
这波风险确实高,但别理解成“访问恶意网站就自动中招”。核心链路是:恶意网站把指令送进元素选择器,诱导用户点击后,将构造好的过滤规则保存成可信规则,之后就能在其他站点执行脚本。AI 参与编写 PoC 不是重点,真正的危险在于扩展把用户的一次点击变成了对恶意规则的“信任背书”。
建议马上把 uBlock Origin 升到至少 1.76.4,最好直接安装官方当前最新版。1.75.4 只是修了主要跨站问题,后续版本又增加了过滤规则校验和限制,别停在中间版本。手动安装、长期没更新的朋友尤其要检查一下版本,同时清理近期来源不明的自定义规则。遇到网页弹出的假 Cloudflare、Google 验证界面也别随手点,普通用户无需卸载扩展,升级后重启浏览器即可。