强烈建议VPS用户立即备份自己的数据:内核新漏洞危害极高 多家提供商分批打补丁中
强烈建议所有 VPS 服务器用户立即备份数据:CVE-2026-99999 漏洞影响范围非常广。该漏洞可能导致虚拟机逃逸,目前像是搬瓦工等提供商已经安装补丁重启宿主机,期间用户会发现小鸡短暂失联。但很难保证所有 VPS 提供商都能及时安装补丁,如果未安装补丁就有可能再次出现所有虚拟机被加密勒索的情况。所以对用户来说及时备份自己的数据才是最重要的,如果提供商没发维护公告,可以备份数据后提交工单咨询。
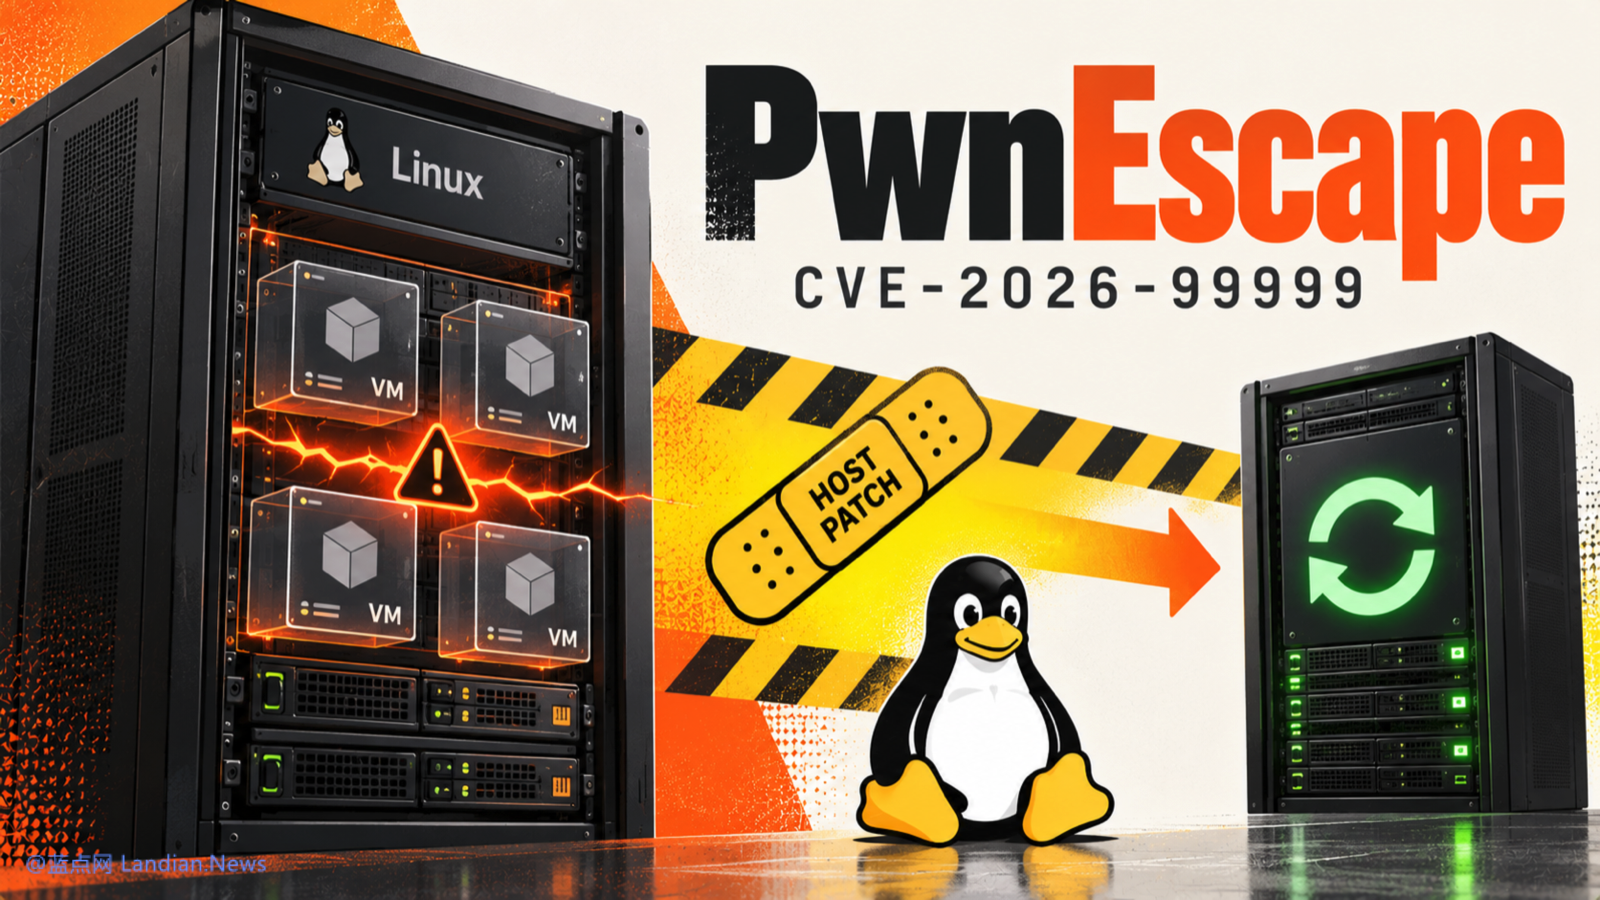
上周末安全公司公布名为 PwnEscape 的新内核漏洞,该漏洞编号 CVE-2026-99999 (还是个靓号),漏洞位于网络栈并可以实现跨越虚拟机隔离。鉴于漏洞的危害程度极高,多家 VPS 服务器提供商陆续启动紧急维护给宿主机安装补丁并重启物理服务器,所以部分用户会注意到自己的小鸡短暂失联。
跨越虚拟机隔离执行任意代码:
该漏洞位于 Linux Kernel IPv4 网络处理代码,内核处理特定数据包时未充分检查和校验元数据,可能导致已经验证过的网络头部被后续操作改写。攻击者需要先在受影响的宿主机上的虚拟机中运行代码再发送特制网络数据包,红帽和亚马逊的安全说明列出该漏洞可能导致宿主机内存泄露、拒绝服务以及执行任意代码等后果。
安全研究员保罗斯伊贝洛在 Vercel Sandbox 挑战赛中发现该漏洞,研究团队称已经在自有的 KVM 测试环境中演示从虚拟机逃逸到宿主机,对使用虚拟化的企业来说该漏洞存在极高的风险,所以及时安装更新非常重要。
多家 VPS 服务商分批重启服务器:
用于修复该漏洞的 Linux Kernel 稳定版在 10 月 15 日发布,由于宿主机必须加载新内核和重启,因此很多 VPS 服务器提供商选择分批安装补丁并重启宿主机用于封堵漏洞。
目前蓝点网收集的信息显示,BandwagonHost、Hostinger、Contabo、MVPS、FreakHosting 等都已经陆续重启宿主机修复漏洞,由于宿主机重启时在上面运行的虚拟机会短暂离线,所以用户会发现自己的服务器出现短时间失联问题。
例如搬瓦工表示会重启所有物理服务器,因此所有虚拟机都会暂停;Contabo 采用分批更新并等待其使用的发行版补丁到位;UpCloud 称大多数用户预计不会受明显影响,但 GPU 服务器需要关机重启,预计中断时间是 30~60 分钟。
蓝点网强烈建议所有用户备份自己的 VPS 数据:
鉴于部分 VPS 提供商的草台行为,蓝点网在这里也强烈建议所有 VPS 用户都立即备份自己的虚拟机数据,因为很难保证所有服务器提供商都能及时安装更新,若未及时安装更新就有可能被黑客攻击,到时候所有虚拟机数据被加密将无法恢复。
另外这个漏洞影响是在宿主机层面,用户更新自己的虚拟机内核是不能解决问题的,如果用户担心那最好先备份所有数据,然后发工单给 VPS 服务器提供商咨询补丁安装计划。
关于作者
sasser128篇文章330篇回复

评论1次
CVE-2026-99999 这个编号确实有点营销号的味道,但内核逃逸这种事宁可信其有,真爆出来就是全网小鸡一起暴毙。
几个建议:
备份现在搞,别等一边出问题才后悔。VPS 厂商分批重启本身就是赌概率,赌的是你不会正好赶上被搞的那台宿主机。搬瓦工这次直接摊牌说全物理机重启,态度算可以了,至少没装死。
工单该发就发,问清楚你所在那台宿主机排到哪天,别等重启结束才知道自己那台早就被人端过了。
重要数据本地一定要留。跑在 VPS 上的东西就别当它是保险箱了,最核心的数据本地留副本是底线。重要数据本地有的时候能从快照恢复,没有的时候就真的没了。
另外这漏洞在网络栈层,VM 里就能触发,所以你自己 yum/apt upgrade VM 内核确实没用,老老实实等厂商搞就行。UpCloud 的 GPU 机型用户注意下,30~60 分钟的中断先有预期。