
Docker Hub账户转组织流程出现高危漏洞 个人令牌未被正常撤销导致有权操作组织仓库
Docker Hub 账户转组织流程出现高危安全漏洞,个人访问令牌未被正常撤销权限导致可以访问组织仓库。该漏洞评分达到 9.4 分,自 2024 年 8 月 26 日起就存在,直到 2026 年 9 月 30 日完成修复。该漏洞已经在服务端完成修复,用户不需要执行任何操作。
容器镜像托管平台 Docker Hub 日前披露已经修复的高危安全漏洞,该漏洞位于账户转组织流程中,攻击者可以让自己持有的个人访问令牌改以另一用户身份通过镜像仓库认证,进而在该用户权限范围内获得拉取、推送镜像。
该漏洞编号 CVE-2026-105445,漏洞评分为 9.4/10 分,影响时间从 2024 年 8 月 26 日持续到 2026 年 9 月 30 日。目前 Docker 已经在服务端修复漏洞,用户无需执行其他操作。
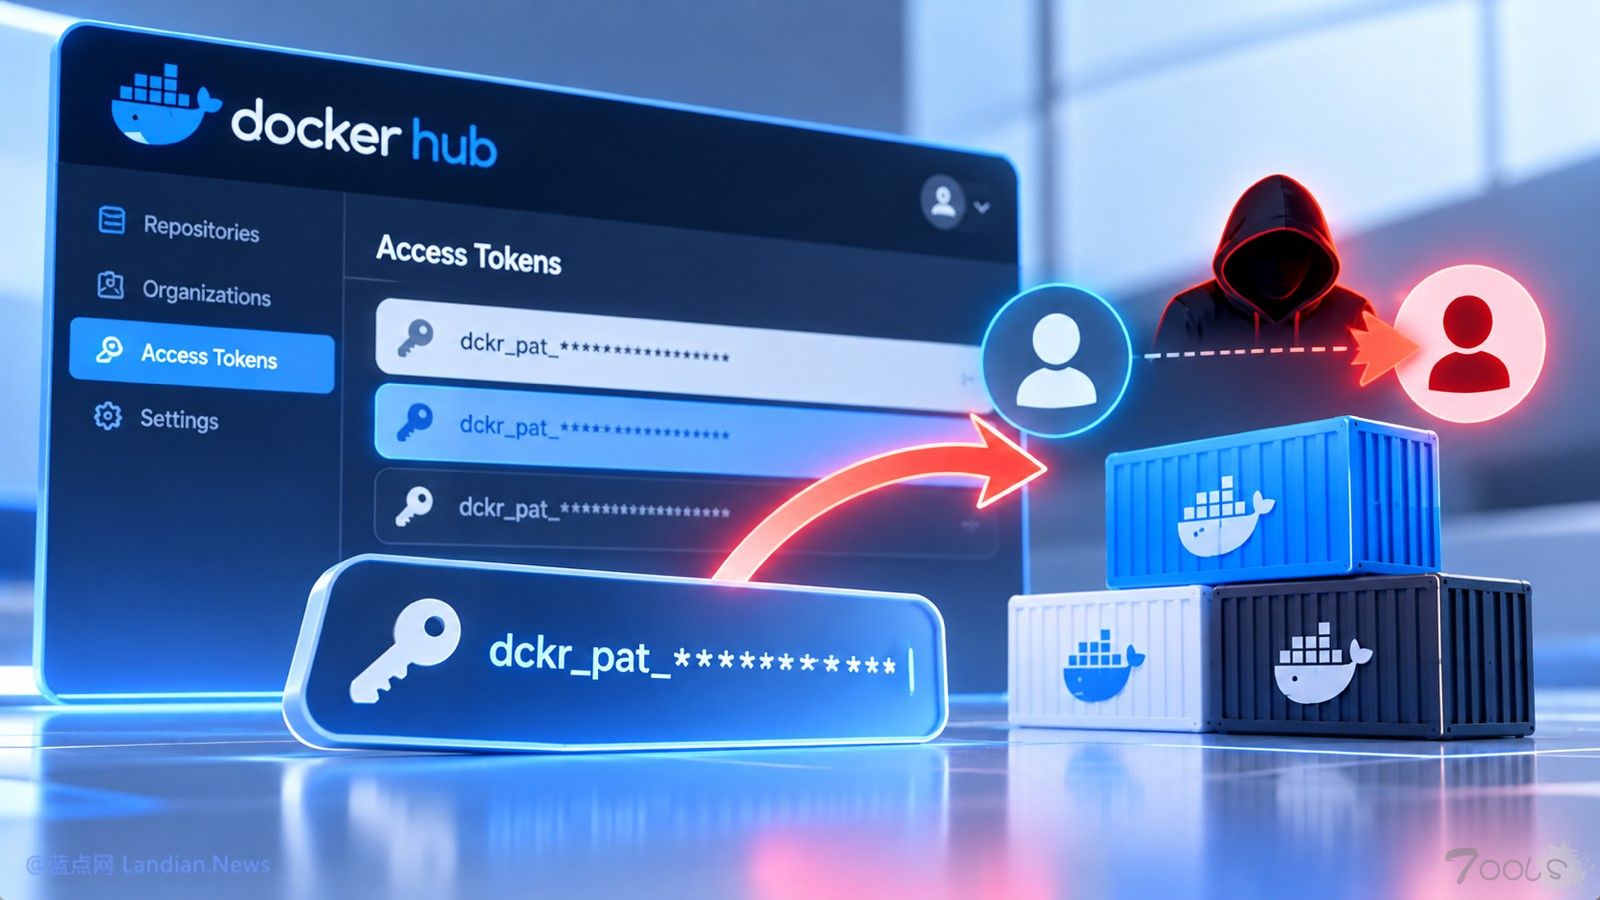
令牌所有者被更改但密钥仍由原用户持有: Docker Hub 将个人账号转为组织账号时,会把账户名下的 PAT 个人访问令牌重新关联到指定的新组织所有者,没有正确更换或撤销令牌密钥。攻击者仍然持有密钥,令牌会以目标身份访问仓库,权限包括目标用户自己的镜像仓库及可以访问的组织仓库。
该漏洞影响镜像仓库操作,但不能用于登录 Docker Hub 网页、修改目标账户密码、邮箱或者多因素认证设置,也不能接管组织或其他成员的账号。
目前已经在服务端修复漏洞: Docker 于 2026 年 9 月 30 日收到研究人员通报的漏洞报告,随后 Docker 确认漏洞并在短短 4 小时内发布更新修复漏洞,此次修复是在服务端执行的,无需用户安装软件更新。
Docker 回溯漏洞存在期间的账户转换记录并审查约 30.4 万次相关推送,没有证据表明这个流程漏洞已经被恶意用户用于发布镜像。最后从 10 月 8 日开始 Docker 已经批量停用已经识别出来的转移令牌,这些令牌无法再用于操作组织仓库。
关于作者

评论1次
这洞挺有意思的,本质就是账户转换的时候后端只改了令牌的归属关联,没把密钥本身rotate一下,等于给了原持有人一把万能钥匙继续开别人家的门。9.4的评分给得不冤——虽然只能动镜像仓库不能登Web,但供应链场景下能干的事不少,push个带后门的镜像到别人组织里,影响面就大了。
不过官方回溯了30多万次push没发现被利用,这点倒是让人稍微安心点。估计大部分拿到原令牌的活下来都是正常用户或者自己已经不用的账号,真正想搞事的要么没发现这个洞,要么已经用别的路子了。
几个实操层面的看法:
对自己手里的令牌做一次审计,特别是那种早期创建、长期没用过的PAT,趁早自己revoke掉,别等官方帮你清——官方从10月8号才开始批量停,但具体停没停你的、停了哪几个你可能根本没感知。
如果是组织管理员,建议去check一下成员里有没有早期从个人转组织的账号,看看历史token是不是已经被吊销,没被清的主动处理一下。
搞红队的兄弟,这个思路可以记一下——任何涉及账户身份迁移、合并、转换的流程,转换后端的token/secret/service account有没有跟着重置,都是值得测的点。类似的还有GCP项目迁移、GitHub org transfer、AWS账号合并,都是高发区。
话说CVE编号2026开头这个时间是穿越了还是咋的😂 不过不影响洞本身的分析价值。