大家快来看,这种伪静态网页存在SQL注入吗?
原网页是这样的:
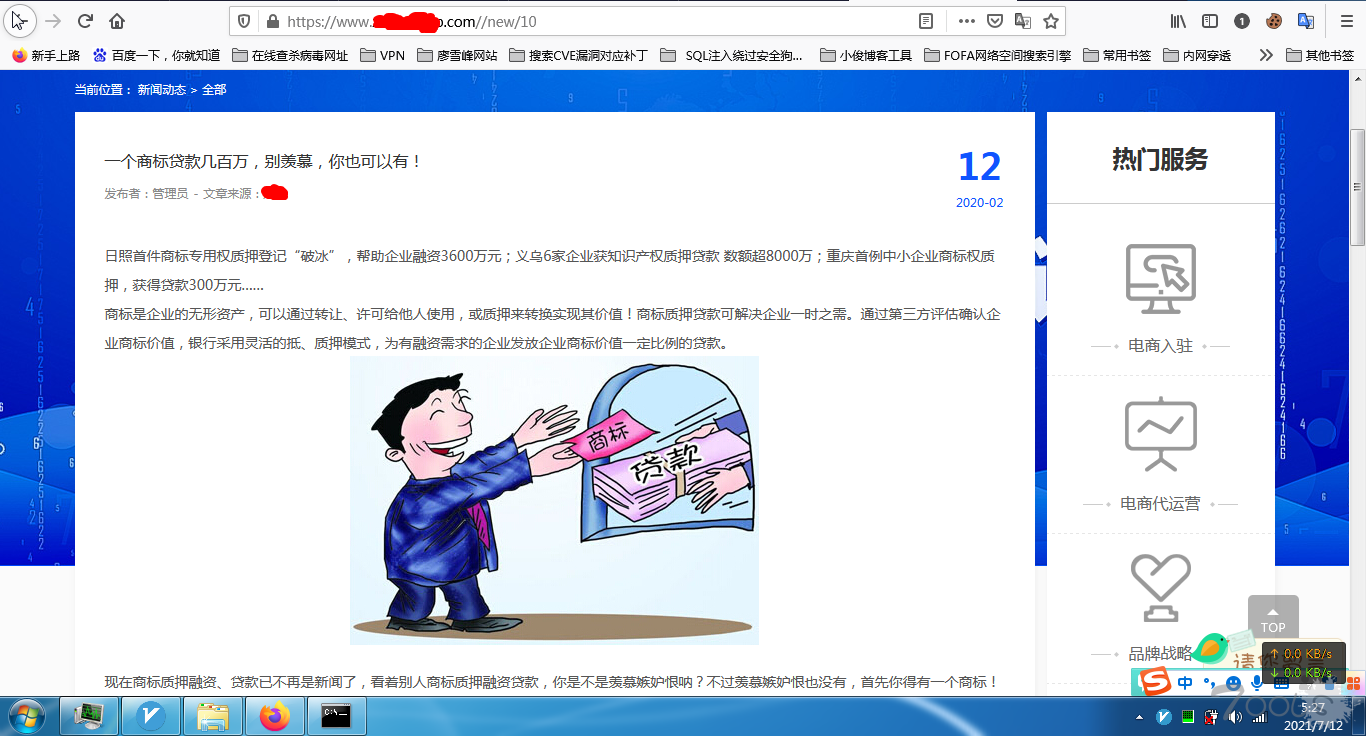
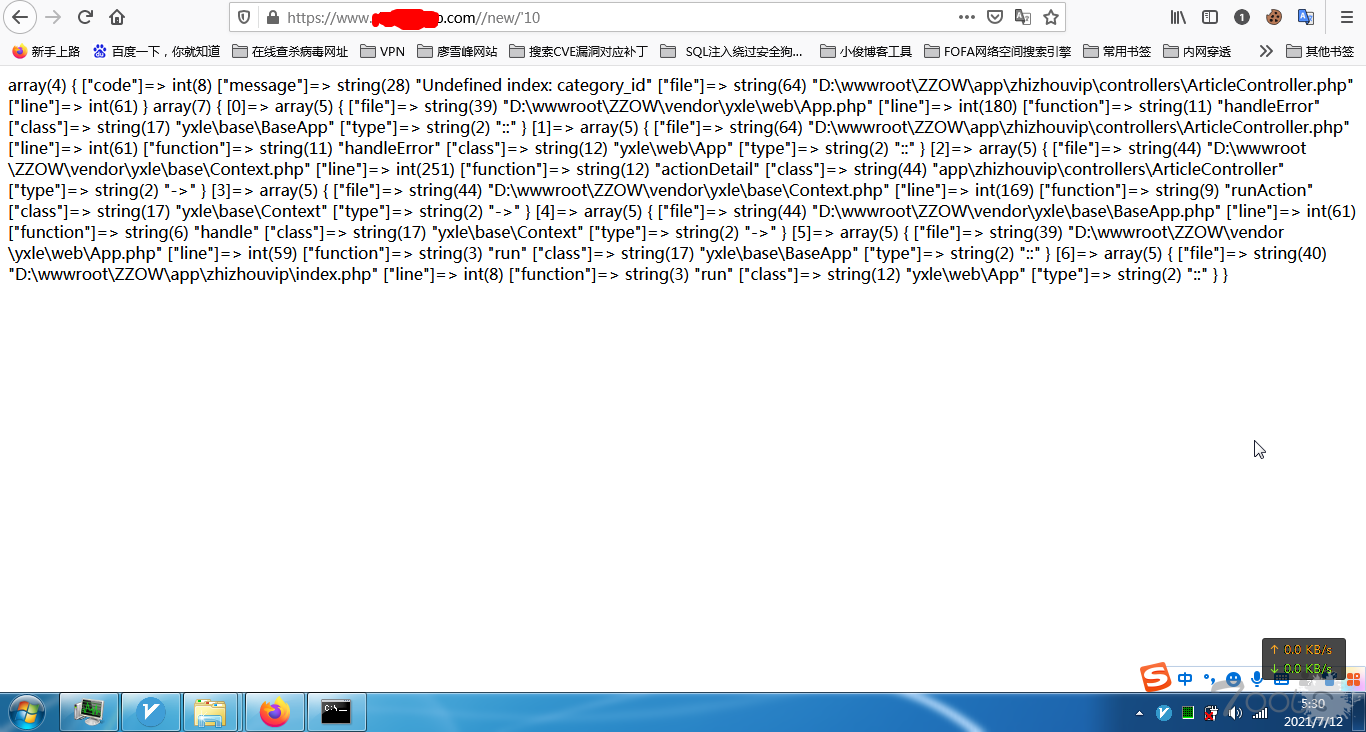
在数字前面加个单引号就报错:
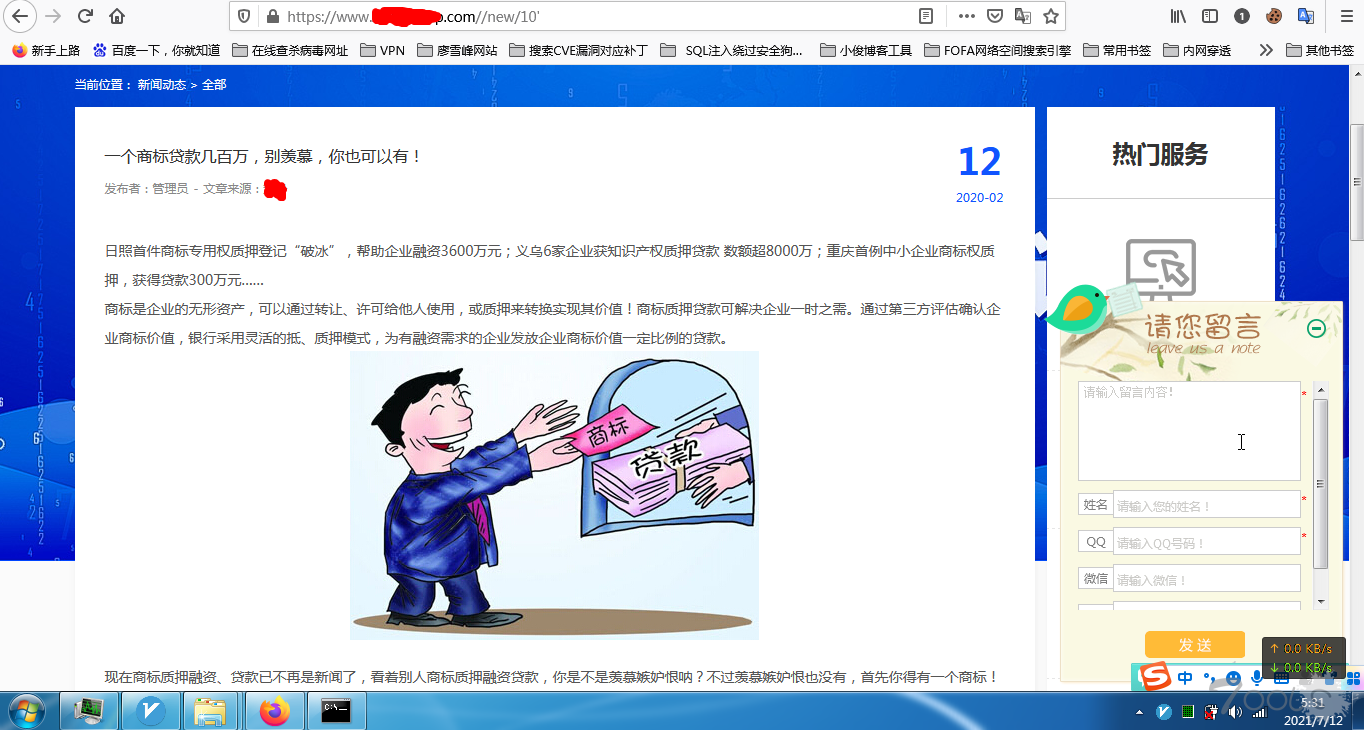
但是在数字后面加单引号没影响:
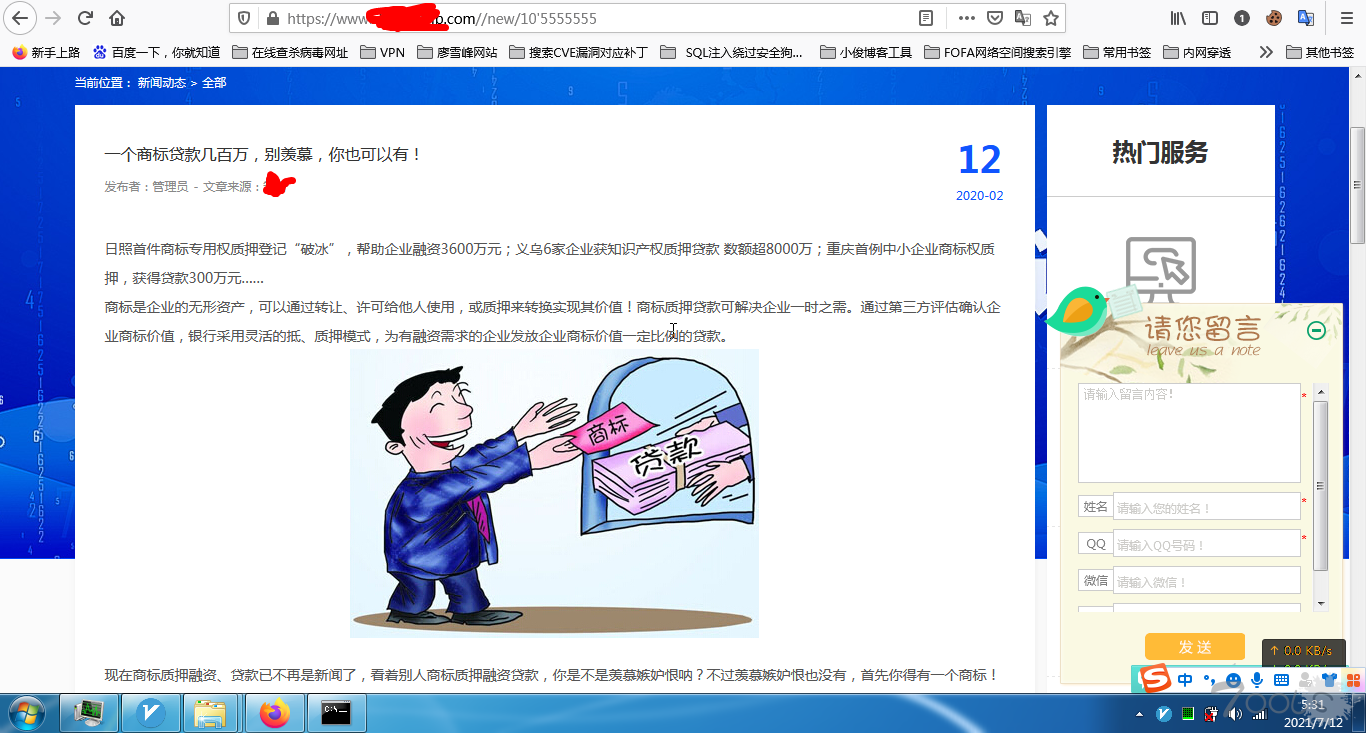
在加上单引号和其他数字,就相当于单引号后面的都被注释了一样,没影响
这种应该如何注入?
在数字前面加个单引号就报错:
但是在数字后面加单引号没影响:
在加上单引号和其他数字,就相当于单引号后面的都被注释了一样,没影响
这种应该如何注入?
关于作者


T00ls.Com版权所有。T00ls所有原创文章未经管理团队许可,禁止一切形式的转载。
Copyright © 2008 - 2026 T00ls All Rights Reserved.


评论79次
' #报错 ' --+ 正常 看看,如果满足,就存在注入!
看着不像是sql注入,是程序debug吧,绝对路径都出来了,算个信息泄露?
代码问题 没有报数据库错误
zhizhouvip
这不是注入吧,泄露了绝对路径,可以先记录一下,在发现其他漏洞时配合利用
不是注入但是报错信息出来了,每个信息都有用处,一般挖洞也适应破窗理论,可以看看其他漏洞,也许用的上
应该是页面模板问题,信息泄露
这个看报错,改的参数就没放到SQL运行,肯定不是注入点。
不是?带参数的 注入都很少
目录爆出来了,但不是sql的报错
能收集到信息就有利用的价值!
控制台看看是不是伪静态吧
最多也就是敏感信息泄露
之前在ctf遇到过,表哥你可以这样试试/https://ip/newsshow/id/529 如果是伪静态的话,他其实是这样的https://ip/newsshow?id=529这样注入试试
是这样的
这个是代码逻辑写的不规范吧,报错不是这样的
zhizhouvip 两处露点,第一张图的内容 和第二张图的字符
这个只能收集下报错信息,在发现其他漏洞,比如文件包含时候利用
源码报错了 可以收集下路径 找找其它面页有没有漏洞
不是注入,php debug模式
这个不是sql注入