
大家快来看,这个是远程文件包含吗?我瞅着不像。
他的网站原型是这样的链接,用来判断用户登录的。
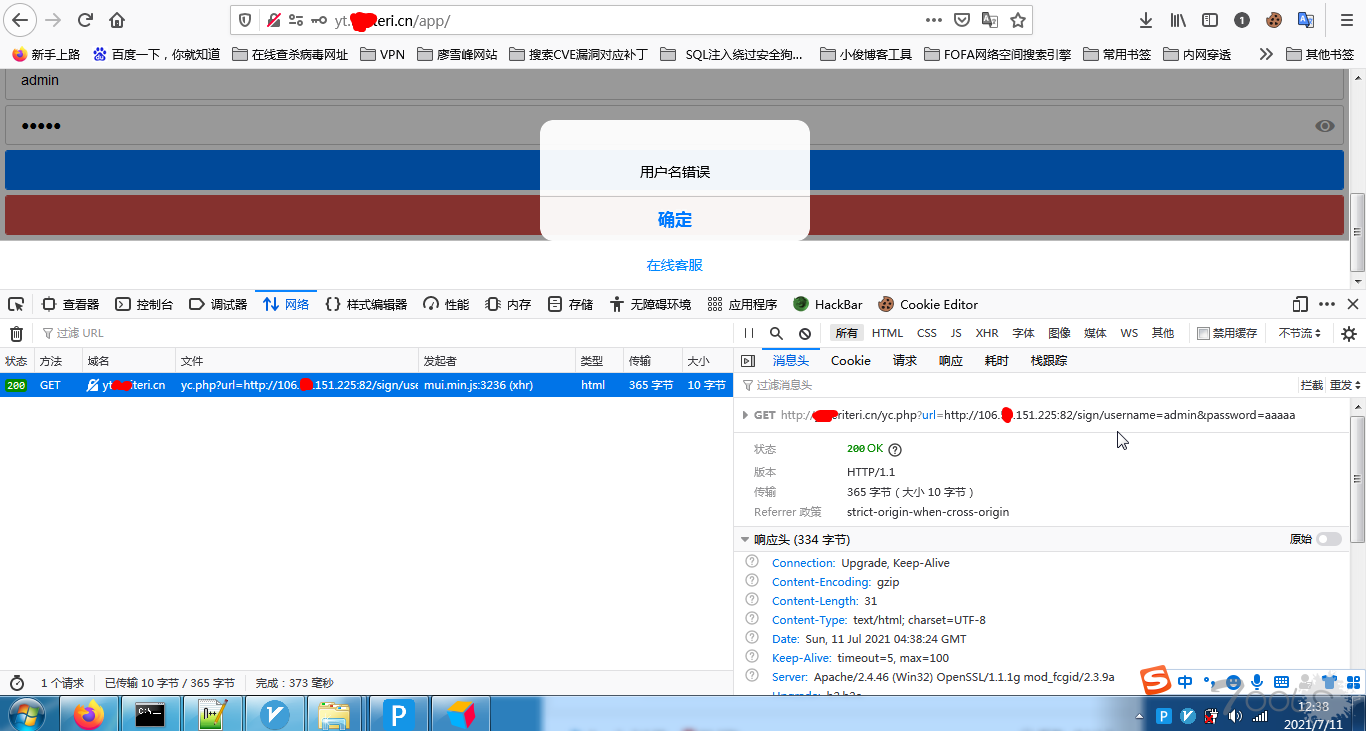

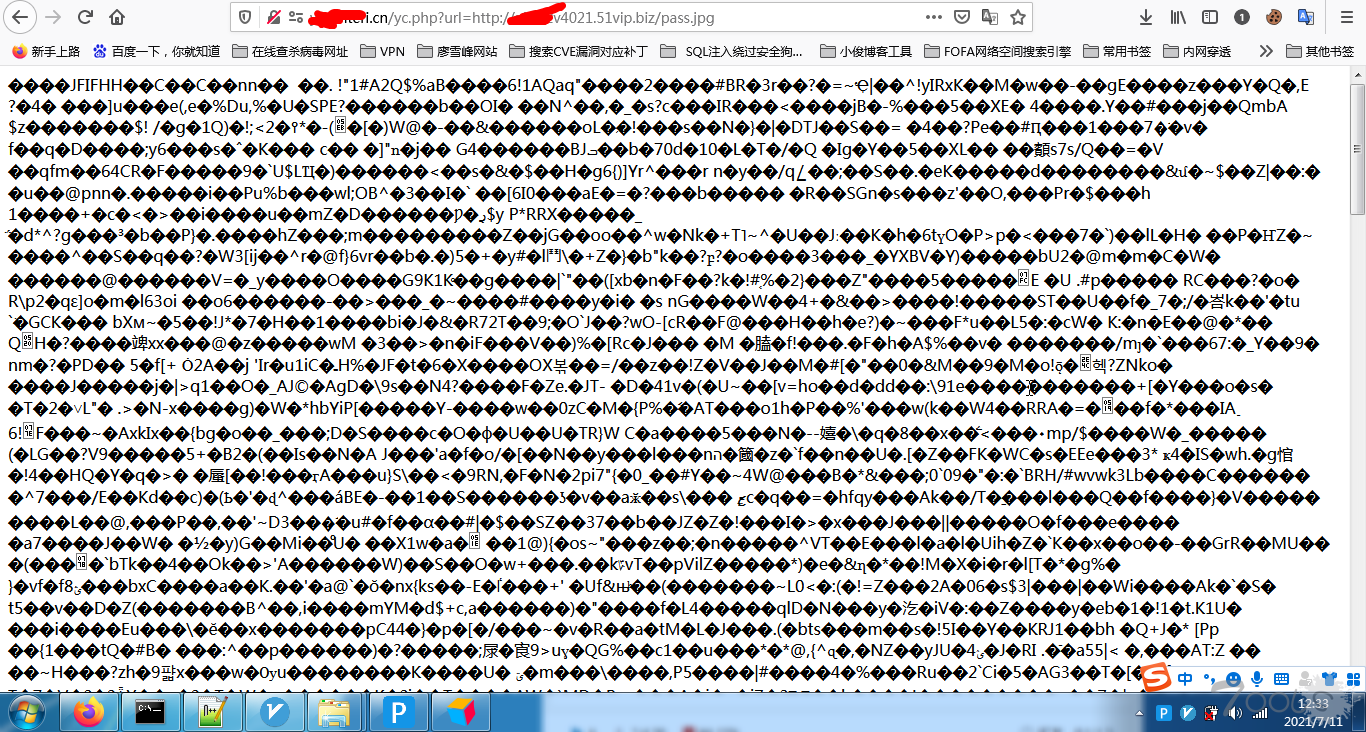
我输入一个远程图片地址,好像直接用echo 输出乱码了。
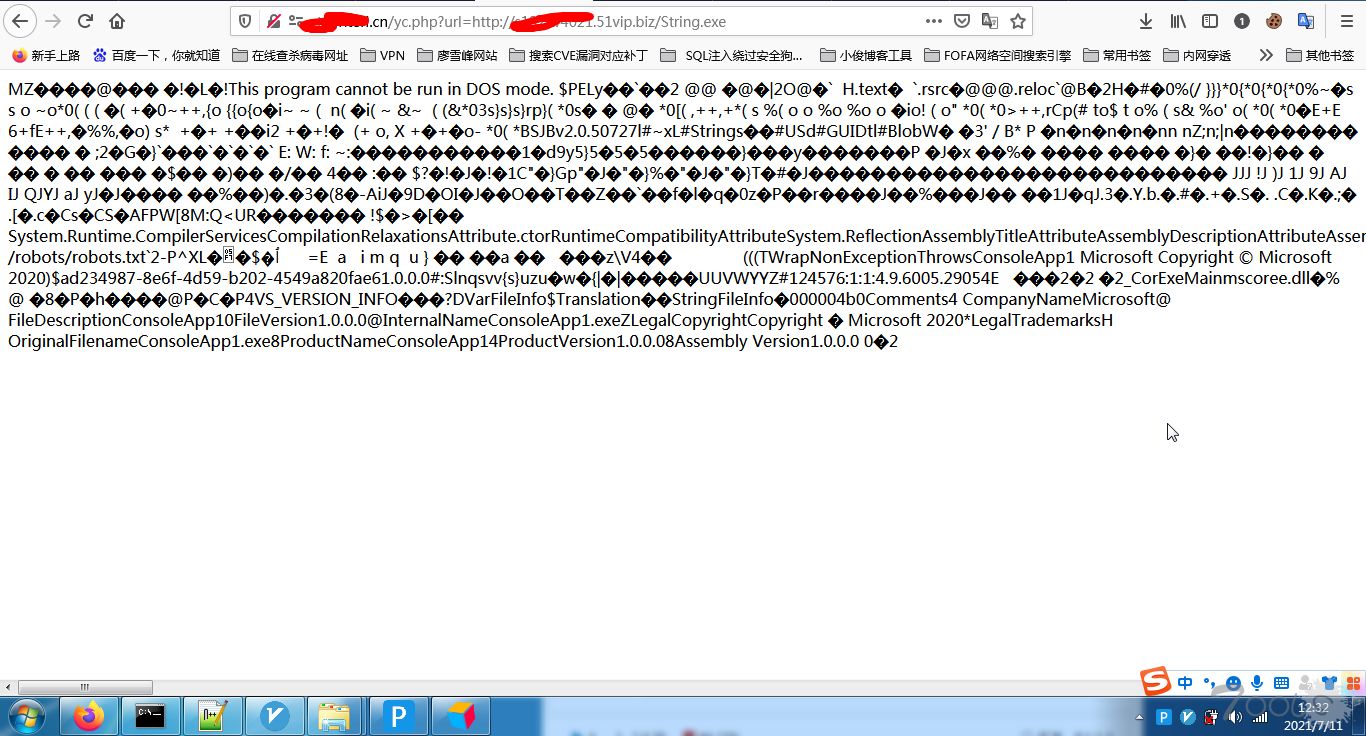
然后我放了一个exe程序,也给我输出来了。不知道什么原理。
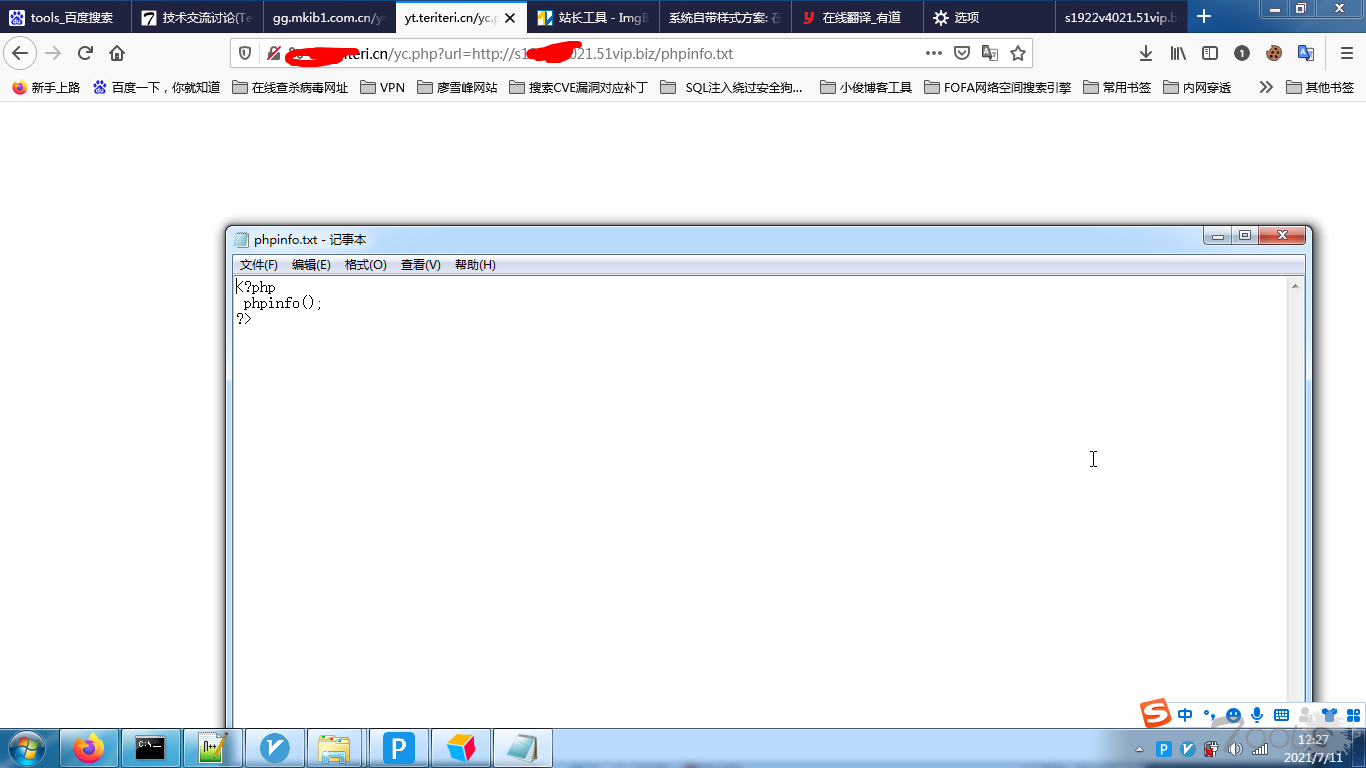
接着放一个phpinfo.txt 就没任何反应了。。求大佬解疑惑!
我输入一个远程图片地址,好像直接用echo 输出乱码了。
然后我放了一个exe程序,也给我输出来了。不知道什么原理。
接着放一个phpinfo.txt 就没任何反应了。。求大佬解疑惑!
关于作者


评论42次
不解析,最多SSRF,可以读配置文件,看运气也可以拿shell
ssrf目测是file_get_contents函数导致的
试试能用file: 这一类的协议不
读本地文件试试啊
试试ssrf吧 吧url枚举换成内网ip
ssrf,可以读端口,读文件好像有权限限制
包含个锤子哦 就是读取信息而已
试试file协议能不能读本地
SSRF遍历内网资产卡能不能利用
这种站的验证方式,会不会有逻辑漏洞呢,改响应包的那种
本地根目录加文件读取试试?
看起来是win的服务器,如果是ssrf的话,可以试试把它指向一个运行Responder监听器的服务器。总是有机会获得NTLMv1或NTLMv2哈xi值,有时候服务器会用administrator运行php集成环境,抓下administrator的密码,解密一下不是美滋滋#89
师傅有这技术相关的文章可以分享一下嘛
ssrf嘛 可以看探测内网 论坛里搜一下 有一篇文章关于ssrf的 写得很好 可以看一下
这是SSRF吧
建议直接放一个.php后缀的
看xi统读配置文件
遇到过一次用的是curl请求的,看你的这个返回请求下配置文件看下吧,或者试试别的协议
感觉是一个回显ssrf,可以试试看能不能读取配置文件和代码
这应该就是回显的ssrf,要是能读本地文件有机会拿shell
应该是单纯读取 可以试试读读本地源码 审计一下或者是ssrf 或者配合个xss搞管理员
ssrf 试试本地文件读取和内网探测,抓6379redis未授权可反弹shell
远程加载 不是包含 看看能不能读文件