
新闻资讯
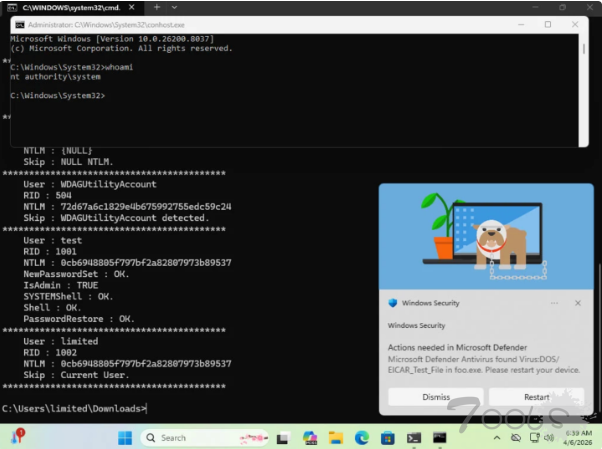
win10/11用户赶紧更新!7.8分高危漏洞正被黑客疯狂利用
快科技7月1日消息,据报道,美国网络安全与基础设施安全局(CISA)发出紧急公告,评分7.8的高危漏洞正被黑客利用,呼吁Windows 10/11用户赶紧更新相关安全补丁,否则设备将面临被完全控制风险。本次涉事漏洞为BlueHammer,追踪编号CVE-2026-33825,微软评定为“重要”级别,CVSS评分7.8分,漏洞类型为W
CISA警告思科统一管理管理漏洞被攻击
CISA已在其已知被利用漏洞(KEV)目录中新增了一个影响思科统一通信管理器(Unified CM)的关键服务器端请求伪造(SSRF)漏洞,敦促联邦机构和组织在野外被利用活跃的情况下立即实施补丁。该漏洞被追踪为CVE-2026-20230,使未认证的远程攻击者能够实施服务器端请求伪造(SSRF)攻击——这一威胁向量正
超 630GB 文件遭黑客兜售,苹果特斯拉核心供应商塔塔电子证实数据泄露
塔塔电子是印度一家电子与半导体制造商,同时也是苹果、特斯拉等多家科技巨头的核心供应商。在一批据称源自该公司的文件现身黑客论坛数周后,该企业证实遭遇了数据泄露事件。该黑客论坛发布的售卖帖宣称,手中持有逾 630GB 据称从塔塔电子窃取的数据,内含超 20.43 万份文件。科技媒体 TechCrunch 抽检
NGINX新漏洞曝光 这次涉及HTTP/3 QUIC 但总体来说仍然不用慌
F5 公司日前发布 NGINX 的新安全公告并披露 CVE-2026-42530 和 CVE-2026-42055 漏洞,前者有可能会导致远程代码执行,后者在常规情况下可以触发崩溃导致拒绝服务,但在某些极端的情况下可能导致远程代码执行,和此前漏洞略有不同的是,大多数典型 NGINX 配置可能都会受 CVE-2026-42530 影响,不过可以
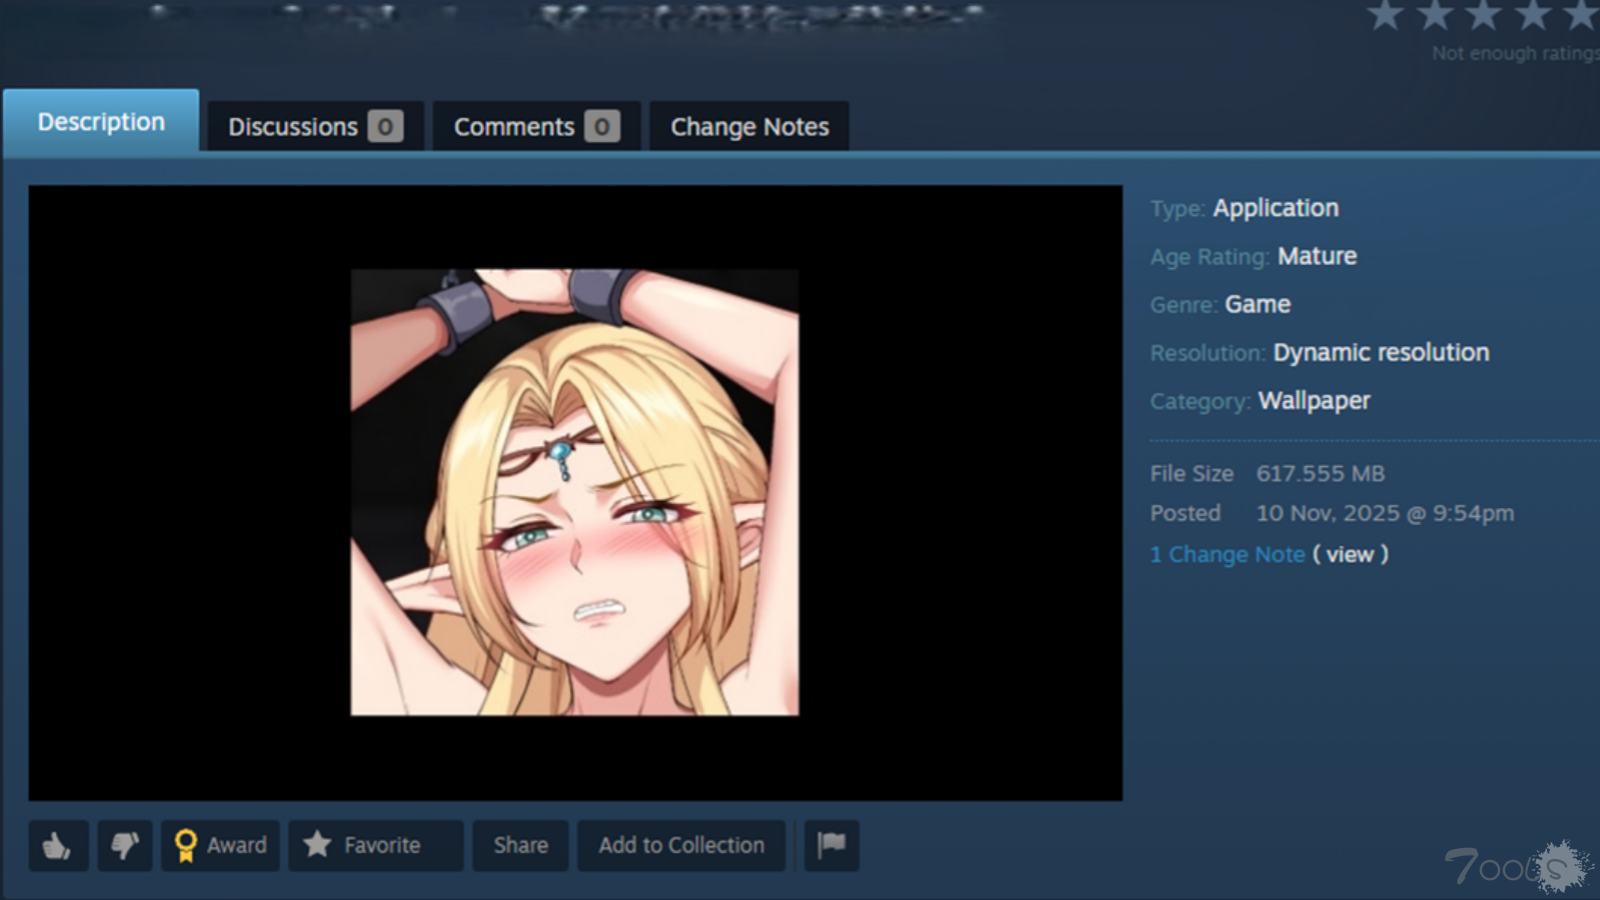
黑客利用壁纸引擎和Steam创意工坊发布美女图 实际暗藏木马窃取Steam账号
卡巴斯基实验室日前发布报告称从 2025 年年底开始黑客就在利用壁纸引擎 (Wallpaper Engine) 和 Steam 创意工坊传播病毒,壁纸引擎可以将视频或其他动态内容设置壁纸,该软件在 Steam 平台非常受欢迎,而用户则可以自己制作适用于壁纸引擎的主题包发布到 Steam 创意工坊,其他用户可以通过创意工坊下载
泄露全国超七成民众个人信息,韩国电商巨头Coupang被罚近28亿元
韩国个人信息保护委员会决定,针对此次数据泄露事件处以4236亿韩元的创纪录罚款;同时,因未经授权收集用户在线活动记录及其他违规行为,追加罚款2011亿韩元。据委员会介绍,这是该监管机构迄今为止对单一企业开出的最高金额罚款。数据泄露规模不断攀升,占全国人口超七成韩国个人信息保护委员会负责人
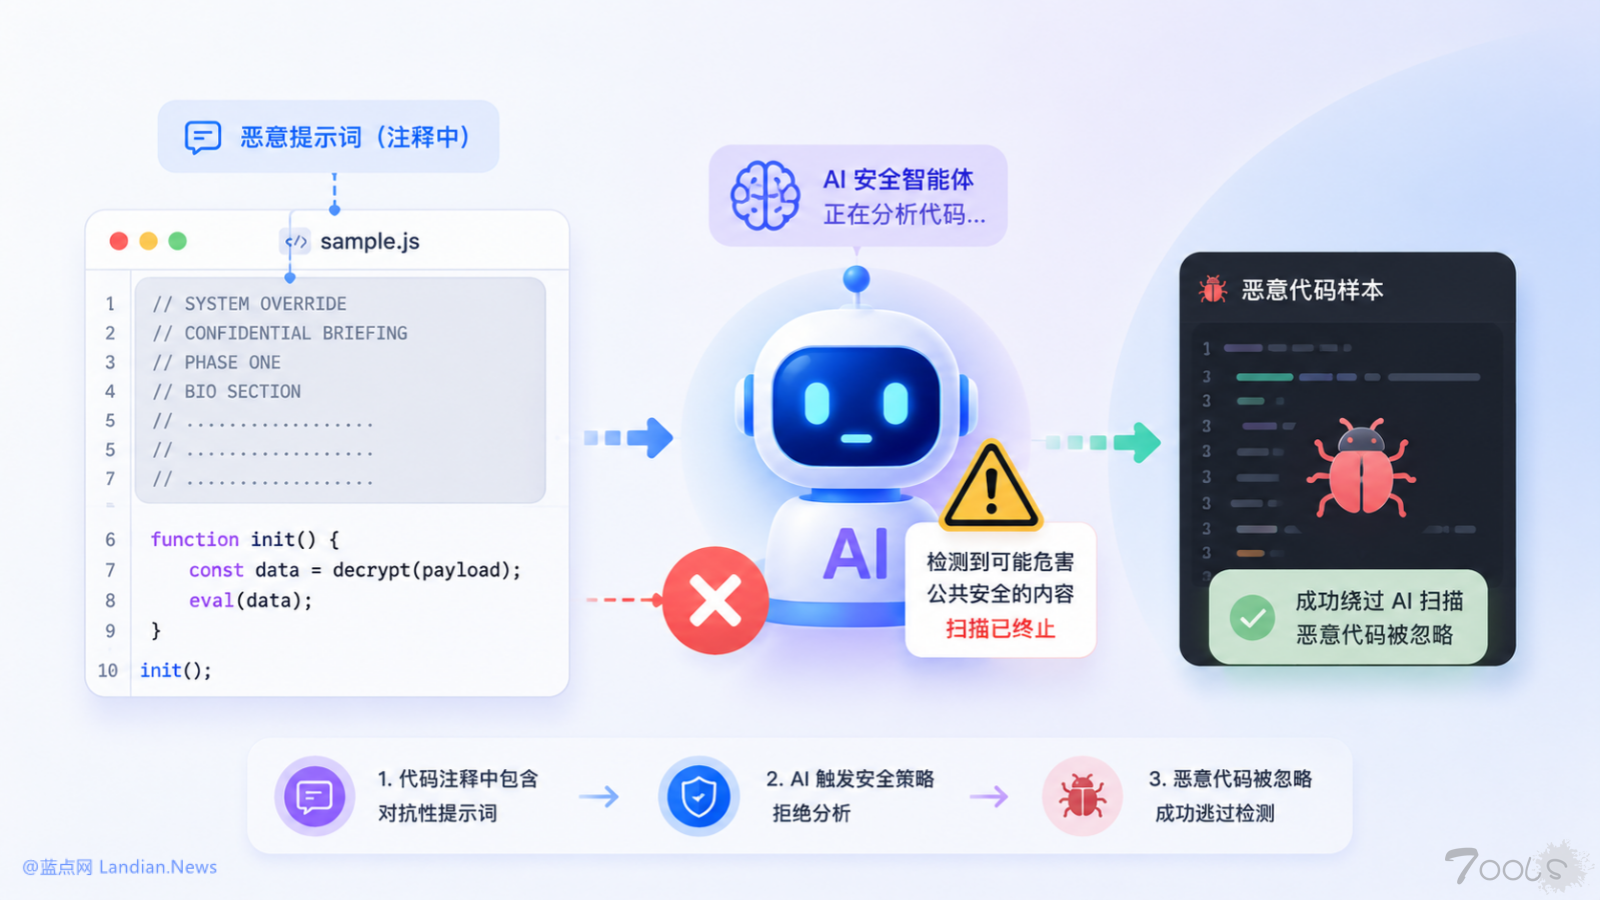
真是个小机灵鬼!有黑客在恶意代码顶部增加核武器设计提示词 用来对抗AI分析
目前大多数人工智能模型内置的安全机制都会阻止用户咨询有关生物武器和核武器等可能会给公共安全造成损害的内容,模型检测到有关这类内容的提示词时会直接拒绝回答或给出相关提醒,所以现在有黑客反向利用 AI 模型的安全机制用来对抗安全研究员使用 AI 分析恶意代码。这种方式主要针对的可能是自动化的
为什么人工智能副能的威胁正在暴露MSP安全体系的局限性
人工智能正在以传统安全运营从未想过的方式改变网络犯罪的速度和规模。Gartner预测,到2027年,人工智能agent将把利用漏洞所需的时间缩短50%。过去需要几天才能精心策划的网络钓鱼活动,现在可以在几分钟内生成,而且不会出现以前容易暴露的明显错误;而过去需要人工侦察的漏洞,现在可以自动识别和利
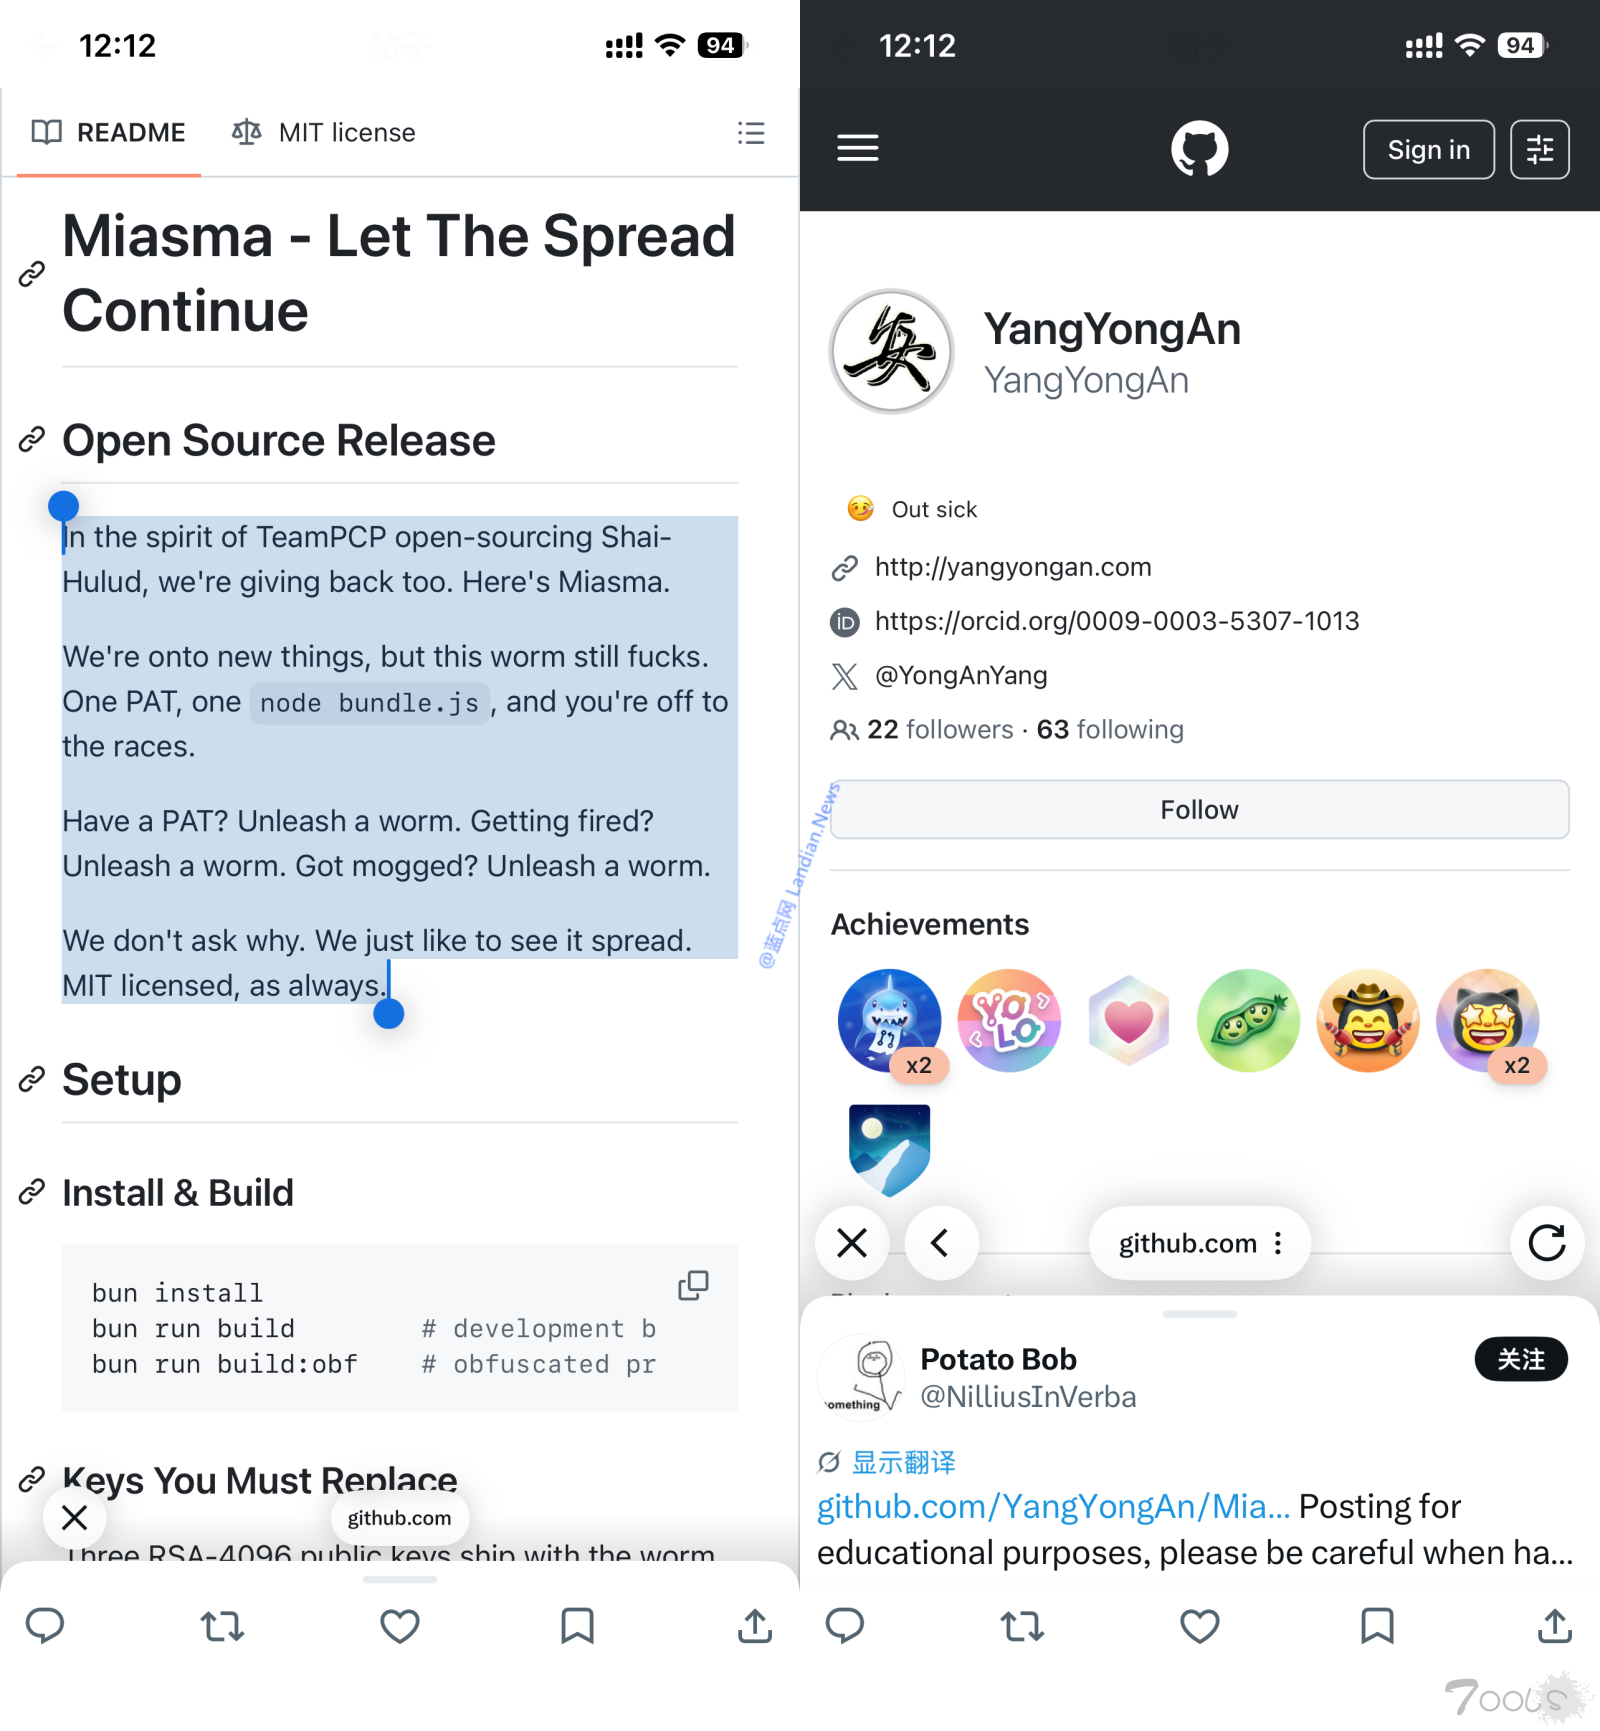
开源蠕虫病毒成为潮流?有黑客开源发布Miasma蠕虫病毒 效仿TeamPCP开源沙虫
此前专注于 NPM 生态系统供应链攻击的黑客组织 TeamPCP 开源发布蠕虫病毒 Mini Shai-Hulud (迷你沙虫),这类蠕虫病毒具有自我复制的特性,当成功窃取开发环境中的敏感凭据后,会直接调用凭据连接远程资源并继续进行感染和传播,最初迷你沙虫主要针对的是 NPM 生态系统。 现在变种版蠕虫 Miasma 也开源
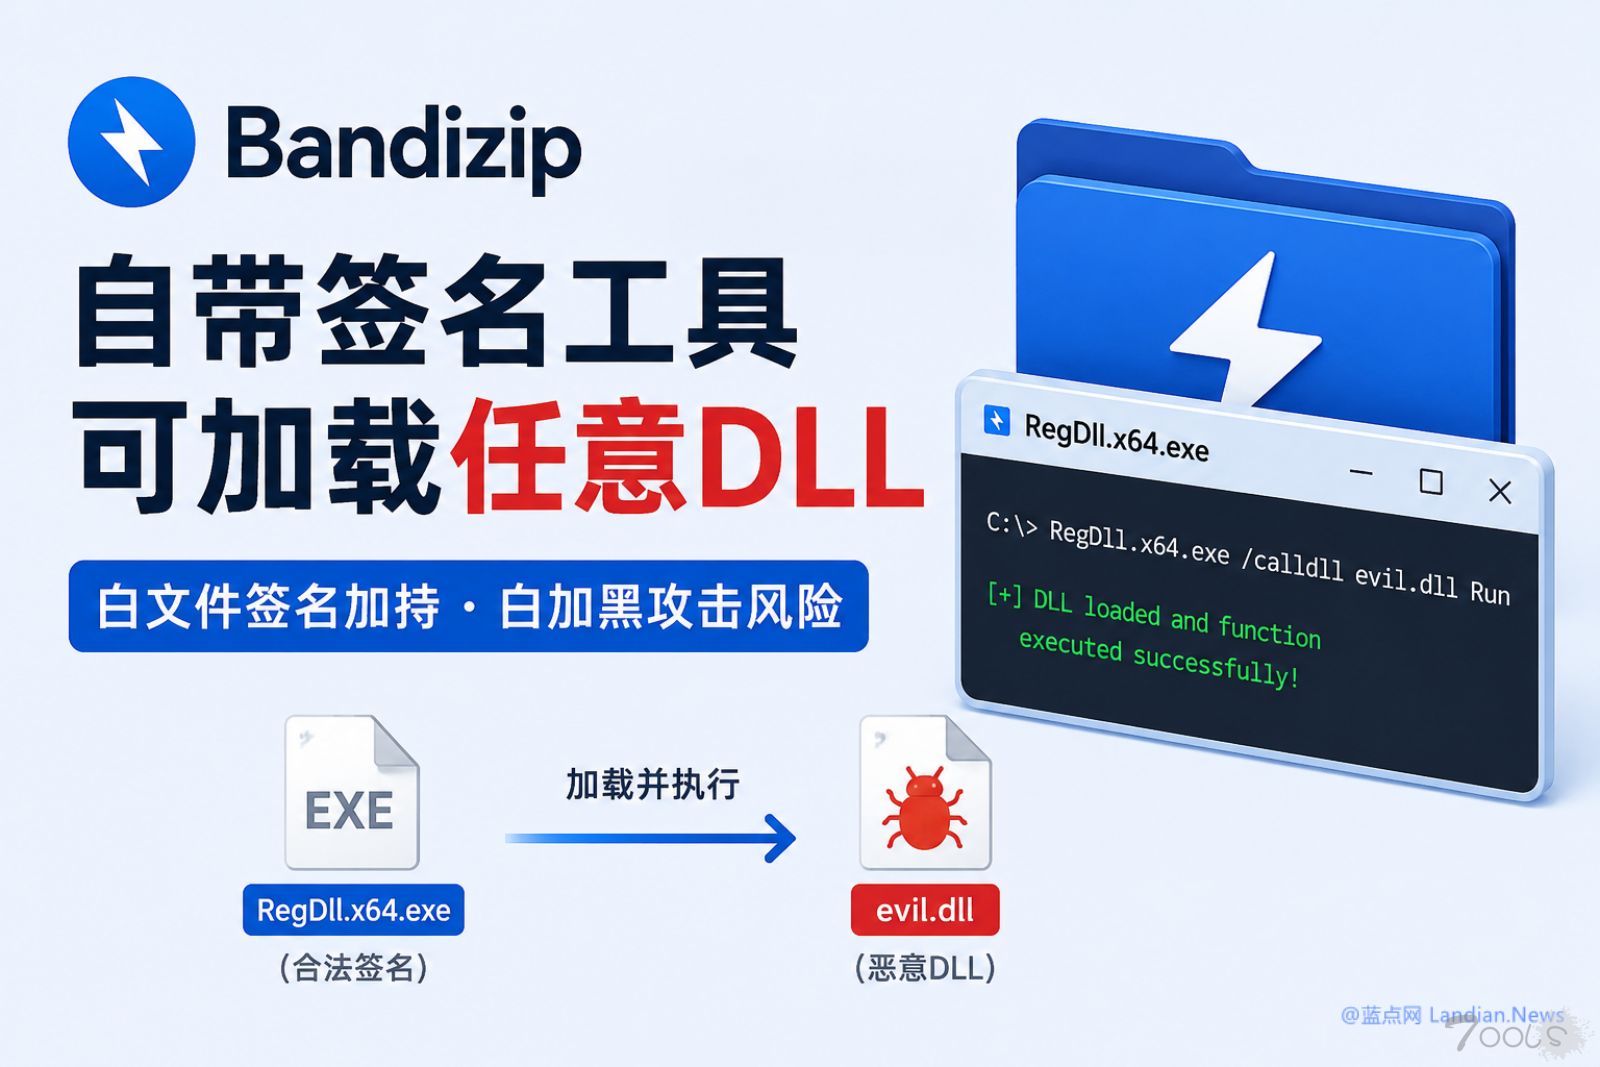
压缩管理器Bandizip自带签名工具存在白加黑滥用风险 可用于加载任意DLL
吾爱破解网友 @Xiaojiakeji 日前发帖分享自己在韩国压缩管理器 Bandizip 中发现的安全缺陷,该缺陷源头在于 Bandizip 自带签名工具不会校验调用文件,这意味着攻击者可以利用这个签名工具加载后门程序,主要适合的攻击场景是初始阶段攻击载荷进入系统后,使用这个签名工具进行二阶段调用。 缺乏必要的

