
文章列表

【转载】win7的多用户登录方法和补丁收集
分享发帖,大牛勿踩。之前遇到一台英文win7主机,想给它多开,四处搜刮了一下。win7的多用户登录方法和补丁,几乎所有方法原理都差不多,就是替换C:\Windows\System32\termsrv.dll收集了以下,大概有以下这么几种:先分享老外的两个补丁,原帖http://www.techjam.gr/2012/os-tricks/enable-multiple-re

PHPCMS SQL注入漏洞
edit_content方法位于: content_model.class.php 代码如下: //主表 $this->table_name = $this->db_tablepre.$model_tablename; $this->update($systeminfo,array('id'=>$id)); //附属表 $this->table_name = $this->table_name.'_data'; $this->update($modelinfo,array('id'=>$id)); $this->

一个tb评价,100个jb引发的血案‘
帖子源于 上图。(不喜勿踩)---------- 各位见笑了。------------发帖已经好几天了发现尚未拿下。昨天跟了一篇贴,回帖中答应了一句。今天Q发现那女孩竟然通过了好友。宝贝等你支付金币哦!没有什么技术含量钓鱼页面截图排序混乱。找到他们的好友的名字很简单。提供一个思路例如进入她Q空间看好友的QQ
美国研发智能手机短信收发系统 可防黑客窃密
据俄通社-塔斯社10月9日消息,美国卡内基 梅隆大学的学者们研发出一项智能手机短信收发系统,可防止黑客窃取信息。据报道,使用该系统后,手机短信会携带特定的密码指令,使短信只限于发件人与收件人之间。据研发者介绍,使用此手机短信收发系统,无论是通讯公司、网络运营商或相关工作人员,还是任何
黑客专家因发现Windows和IE漏洞获微软巨额奖励
网易科技讯 10月9日消息,据路透社报道,周二微软宣布,奖励一位发现了其软件中的安全漏洞的著名黑客专家10万多美元。这是迄今为止科技公司奖励黑客的最高数额。同时该公司也发布了备受瞩目的IE更新,修复了可用于发动远程攻击的一个漏洞。微软称,伦敦安全咨询公司Context Information Security的漏洞
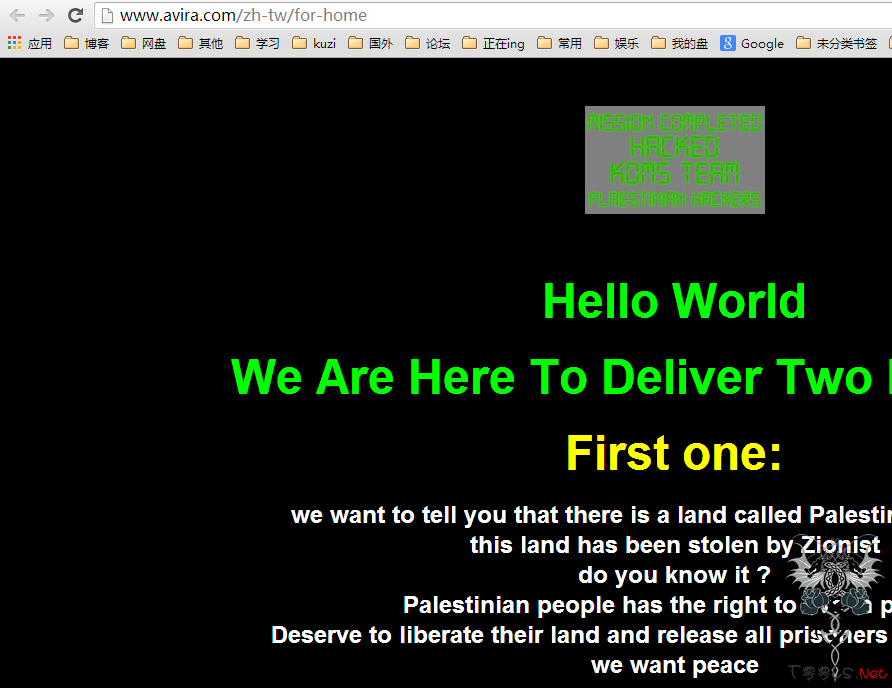
小红伞被日。。。。。。。。。
图可以说明一切

(转载)dedecms(织梦)album_add.php sql注入漏洞
dedecms一处注入,较鸡肋,之前变量覆盖的漏洞太轰动了,所以一直没发出,之前5月份最新版本测试的,目前最新版本应该是没修复的漏洞需要会员,所以比较鸡肋啦 发表文章处,post表单的mtypesid可以注入 /dedecmsnew/member/album_add.php 注入POC:mtypesid=1'),("'",'0','1367930810','p','0','2','
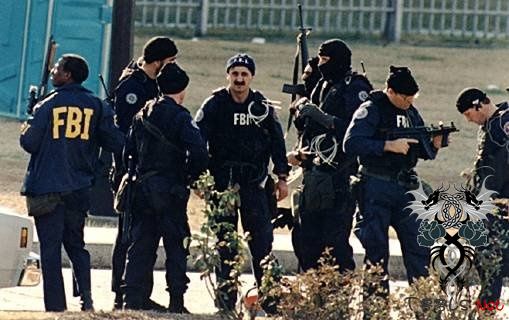
FBI是如何破获“美国少女”裸照勒索案的
9月30日消息,据外国媒体报道,美国FBI昨日披露,“美国少女”(Miss Teen USA )卡西迪•伍尔芙(Cassidy Wolf )遭遇黑客通过电脑摄像头偷拍裸照兼敲诈勒索一案的嫌疑人已经被查获并落网,嫌疑犯名叫杰拉德•詹姆斯•亚伯拉罕斯(Jared James Abrahams),是加利福尼亚州一名19

一览英才网(job1001.com)主站 任意文件读取漏洞
一览英才网(job1001.com)主站 任意文件读取漏洞

硅谷动力(enet.com.cn)某分站 SQL注入漏洞+路径泄露
硅谷动力(enet.com.cn)某分站 SQL注入漏洞+路径泄露



