
文章列表

猫扑网(mop.com)多处分站 多处反射型XSS跨站漏洞
猫扑网(mop.com)多处分站 多处反射型XSS跨站漏洞

奥巴马允许国家安全局利用部分网络0day漏洞
华盛顿——美国政府高级官员上周六表示,奥巴马总统介入了美国情报机构内部的激烈争论,并且决定,如果国家安全局(National Security Agency,简称NSA)发现网络安全存在重要漏洞,大多数情况下就应该公开信息,确保漏洞获得修复,而不是保持沉默,以便利用这些漏洞开展间谍活动或网络攻击。不过,前

PHPOK留言管理XSS(打管理员)
测试环境:当在 在线留言 处留言:留言成功后需要管理员审核才可以通过,所以不能立刻显示,当管理员登陆后台,删除该留言的时候,触发XSS:看下源码:<tr id="list_1283" title="留言主题:<script>alert(document.cookie);</script> 发布日期:2014-04-11 20:54:04"><td class="center"><input t

第一次爆破WIFI密码成功,发贴留念。
今天有个小测试,要求爆破一个wifi密码,以前没怎么关注这个,第一次使用相关工具,各位大大别见笑。环境:kali linux工具:fern WIFI Cracker v1.91、打开fern WIFI Cracker ,路径 :应用程序-->Kali Linux-->无线攻击-->无线工具集-->fern-WIFI-Cracker软件界面如下:2、点select interface 选择

PHPCMS前台设计缺陷导致任意代码执行【思路详情】
作者在t00ls发过,地址是:https://www.t00ls.com/thread-25658-1-1.html,但是只是Exp;乌云这有个完整版,转来给大家看看。我们要学习的不仅是技术,还有思路。利用这个设计缺陷可导致任意代码/命令执行,当然可Getshell.但PHPCMS代码执行不是这篇文章的主题,今天的主题是:主题一:给大家介绍一种通

斯诺登爆料加大华为高管工作量
华为(Huawei)高管近几周奔波于全球各地,力求说服客户放心:他们的设备并没有被攻破。此前泄密者爱德华•斯诺登(Edward Snowden)在3月份爆料称,美国国家安全局(NSA)曾试图侵入这家中国的电信设备制造商。华为三位轮值CEO之一徐直军(Eric Xu)周三在一个分析师会议上表示,斯诺登的爆料“对我们的业务没
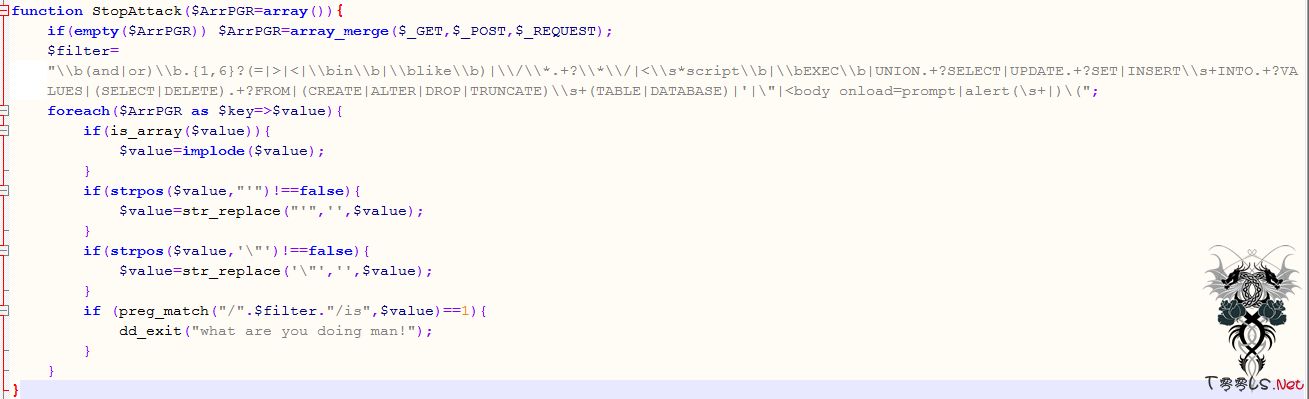
记一次渗透过程
1.信息收集目标是 ecmall的 试了很多漏洞 都不行(木有0day啊)。服务器是 nginx的 旁站有使用个 多多返利程序的,先使用扫描器 看看有没有什么敏感文件 扫描到了一个 phpmyadmin 试了弱口令无果找到域名注册人 放进裤子里查下 有几条结果 不过 只有前台用户能上去 后台组合了密码怎么组合也不行。(多多

比特宝(btcb.com)某处可无限制对手机号持续短信骚扰轰炸 短信DDOS漏洞
比特宝(btcb.com)某处可无限制对手机号持续短信骚扰轰炸 短信DDOS漏洞

百度(baidu.com)某分站 URL跳转漏洞
百度(baidu.com)某分站 URL跳转漏洞

TOM(tom.com)某分站 SQL注入漏洞
TOM(tom.com)某分站 SQL注入漏洞


