文章列表

搜狗(sogou.com)主站 URL跳转漏洞
搜狗(sogou.com)主站 URL跳转漏洞

南京举行“黑客大赛”
5月2日,BCTF“百度杯”全国网络安全技术对抗赛决赛在南京紫金(江宁)科技创业特别社区拉开战幕,8支晋级战队的40多名选手现场进行“夺旗赛”模式的网络系统攻防对抗,赛事冠军不仅能获得奖金,还将获得创业扶持、相关工作等奖励。这场全国最大规模的“黑客大赛”于3月初启动在线资格赛,吸引了海内外

XP结束支持后微软破例为XP提供IE安全补丁
美国微软公司1日发布了其IE网页浏览器一个重大安全漏洞的补丁,此前微软已宣布停止提供技术支持服务的视窗XP操作系统的用户也可使用这一安全更新,微软同时再次敦促这部分用户升级到新版操作系统。据微软4月26日的官方通知,IE浏览器发现重大漏洞,攻击者可利用该漏洞在IE用户的计算机上安装恶意软件,

Mac电脑Flash播放器存在漏洞 易被黑客控制
在本周一,Adobe表示Flash平台存在一个新漏洞。这个漏洞能够允许攻击者远程接管和控制Mac电脑、PC和Linux计算机,Adobe公司建议用户尽快更新系统。该漏洞存在于Mac平台的Flash播放器13.0.0.182及更早版本,还有Windows上的Flash播放器13.0.0.201及更早版本,Linux上的Flash播放器 11.2.202.350及更早版

搜狐(sohu.com)两处分站 两处URL跳转漏洞
搜狐(sohu.com)两处分站 两处URL跳转漏洞
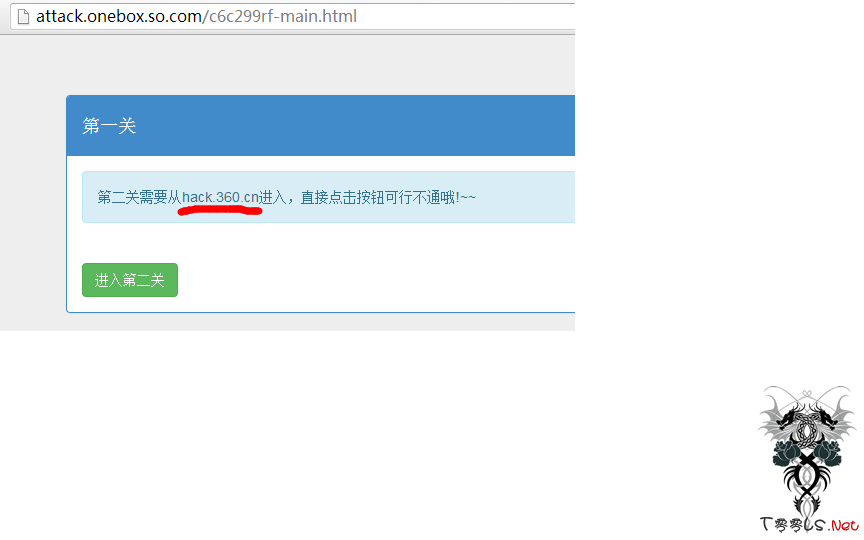
跟着大牛的脚步,小弟也做了下360的hackgame,现将过程汇报下(原创)
闯关地址:http://attack.onebox.so.com第一关:要跳转到的地址:http://attack.onebox.so.com/c6c299rf-check.html这一关提示,如图直接想到了referer,用burpsuit把referer字段改为http://hack.360.cn,随即过关。修改referer截图如下:第二关:地址:http://attack.onebox.so.com/jaa60cjse-main.ht

Win8.1曝严重内核漏洞 黑客可越过杀毒软件
据IT之家报道,昨天,微软发布安全公告,提醒用户注意IE零日攻击。今天,国外安全机构Bromium实验室发现当前Windows 8.1存在旧版Windows内核漏洞。借助该漏洞,黑客可以轻易越过第三方的杀毒软件等产品,甚至禁用安全软件驱动组件。这次安全实验室采用了LOL(层对层)攻击方式,允许攻击者越过所有安全

百度(baidu.com)某分站 反射型XSS跨站漏洞
百度(baidu.com)某分站 反射型XSS跨站漏洞
瑞丽女性网(rayli.com.cn) 多个PHP分站Nginx解析漏洞 导致大量GetWebshell
瑞丽女性网(rayli.com.cn) 多个PHP分站Nginx解析漏洞 导致大量GetWebshell
搜狗(sogou.com)某分站 反射型XSS跨站漏洞
搜狗(sogou.com)某分站 反射型XSS跨站漏洞