文章列表
资阳市人民政府网(ziyang.gov.cn)后台登录绕过漏洞,可导致信息泄露
资阳市人民政府网(ziyang.gov.cn)后台登录绕过漏洞,可导致信息泄露
燕山大学(ysu.edu.cn)多站sql注入+命令执行,可获取服务器权限
燕山大学(ysu.edu.cn)多站sql注入+命令执行,可获取服务器权限
合肥工业大学(hfut.edu.cn)某处逻辑漏洞,可getshell[T00ls-2015-000103]
合肥工业大学(hfut.edu.cn)某处逻辑漏洞,可getshell[T00ls-2015-000103]
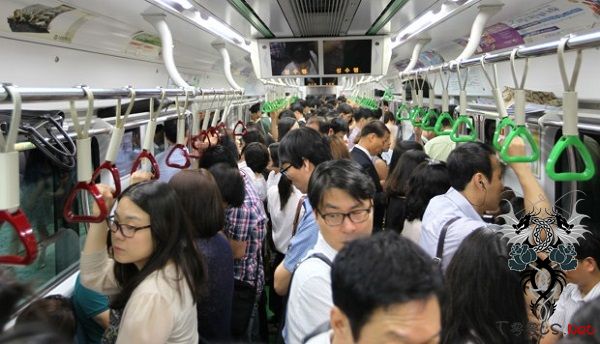
首尔地铁去年疑遭朝黑客入侵 58电脑被植恶意代码
朝鲜被指在去年疑多次入侵韩国首尔的地铁电脑系统,有电脑被黑,文件被窃,但黑客攻击并未对地铁运行造成影响。韩联社昨日(10月5日)引述首尔地铁公社的消息,去年7月23日,公司发现有3台办公电脑被黑,12份文件被窃。公社在8月报告予韩国国家情报院,国情院调查后,认为事件是由朝鲜黑客所为。据报道
又一款iPhone病毒来袭:针对中国用户
美国网络安全公司Palo Alto Network周一宣布,近日发现一种新型恶意软件,它针对中国内地和台湾地区的iOS用户发动攻击。 该恶意软件名为“YiSpecter”,能够通过植入网页中的恶意代码、PC蠕虫以及多个非官方应用分销网站进行传播。该恶意软件会对用户进行骚扰,例如以全屏格式播放用户并不想看的广
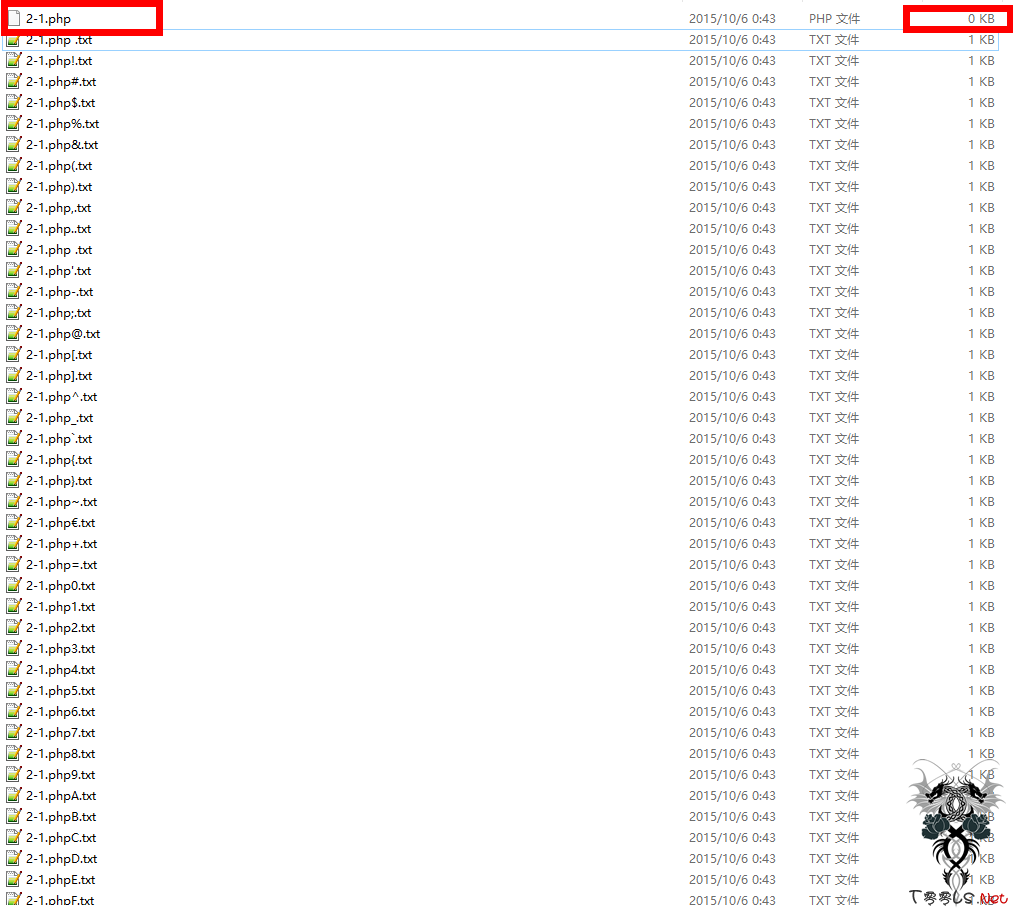
PHP file_put_content函数写文件鸡肋绕过
昨天遇到个站,非常奇葩,把客户的评论写到文件里面,而且开了报错。所以就很容易地看出了那个文件的源码,大概是这样的:<?php $name1 = $_POST; $name2 = $_POST; $val = $_POST; file_put_contents('./company_list/'.$name2.'-'.$name1.'.txt', $val); ?>所以,我就想,能不能把那个.txt截断,然后
美股券商Scottrade遭黑客攻击 或涉及460万客户
据国外媒体的报道,美国在线股票经纪商Scottrade日前确认其系统此前曾遭到黑客攻击,约460万客户的姓名和地址等个人数据可能已被黑客窃取。Scottrade的发言人谢伊•雷奥迪诺(Shea Leordeanu)表示,FBI近日对这起发生在2013年底至2014年初的黑客入侵案进行了披露,而除了Scottrade之外,还有数家公司

匿名黑客组织因成员枪杀再次抗议 公布加拿大机密文档
国际黑客组织Anonymous开展了针对加拿大政府的新一轮抗议,公布了一份关于加拿大驻英国外交中心的机密文档。该文档于上周已经通过加拿大十家媒体机构公布并得到证实,所涉及到的内容包含加拿大驻英国外交中心计划出售位于伦敦的一处匿名建筑,并修缮和搬迁至新的大楼。援引加拿大《全国邮报》(Nationa
Android系统两大漏洞曝光:影响超10亿台设备
最近苹果公司饱受安全漏洞问题困扰,作为对手的谷歌公司怎能看着苹果“独领风骚”。有安全研究方面的人士昨天披露了谷歌Android移动操作系统的两大严重漏洞,这些漏洞将导致超过10亿台Android设备面临安全风险。有研究人士表示:“这意味着几乎所有Android设备都将受到影响,无论其所搭载的是1.0版本An
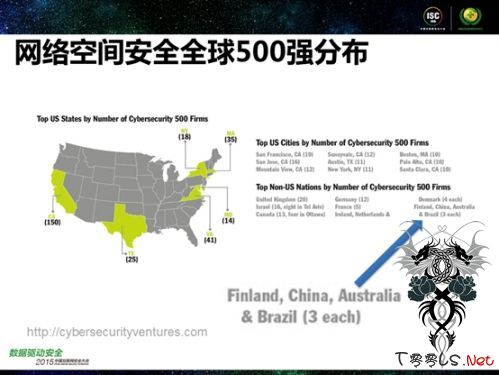
网络安全人才缺口45万,人才供求1:10
“中国目前对网络安全人才需求量是50万,但实际从业者不足5万,人才供求比为1:10。”中国互联网安全大会执行主席、360企业安全集团首席工程师谭晓生在今天召开的全球互联网安全精英峰会上这样说。全球互联网安全精英峰会于2015年9月30日在北京国家会议中心召开,这也是今年中国互联网安全大会的闭幕式