文章列表
关于下一代防火墙的几个思考
NGFW(下一代防火墙)出来有些日子了,这3年多来众多主流厂家也都推出了各自的下一代墙。然而热闹之后,下一代墙并没有像厂家盼望的那样,对传统墙形成替代的燎原之势。与此同时,UTM也开始演进,逐渐和NGFW越来越没有区别。此外,虚拟化的兴起,对防火墙也提出了新的要求,不管是传统墙还是下一代墙,
英雄救美之完爆伪基站作者
看到朋友圈一个妹子手机收到了短信,我一看晚上无聊没事做就去看看吧。打开网站之后才发现这个貌似在哪看到过,界面貌似有点熟悉,在T00ls里看到过,我就试试越权发现也是存在的,后台数据也是挺多的。貌似还都是最新的数据,还有好多条。当我在登陆框输入了一个‘符号之后发现报错了,那就是应该存在P
wmic 远程建立可写入共享,一种思路及实践
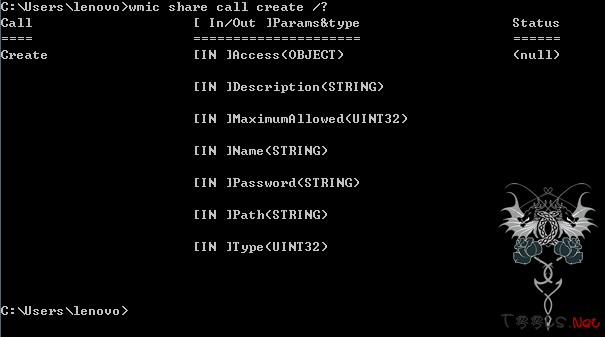
内网渗透时候,上传木马经常没有默认共享,不可写入的共享文件夹后面初步接触wmic,认识了wmic远程强大的功能,于是想到了远程主机给主机建立可写入的共享,然后上传木马上去执行目标主机win2008使用share别名wmic share call create /? 查看一下参数命令如下:wmic /node:ip /user:user /password:pa
南宁广播电视大学(nntvu.com)某处任意文件读取漏洞
南宁广播电视大学(nntvu.com)某处任意文件读取漏洞
天津市(tj.cn)某区教育局官网sql注入漏洞
天津市(tj.cn)某区教育局官网sql注入漏洞
新华网(news.cn)某分站sql注漏洞
新华网(news.cn)某分站sql注漏洞
Web防御之生产环境如何为tomcat配置chroot jail环境
目的: 让tomcat 以一个低用户的权限运行,并且将tomcat 放在类似于监牢里的目录里。即使有黑客入侵系统,将对系统的影响放到最低。在发现系统被入侵后,运维可以在1~2分钟内恢复应用。恢复操作使用脚本重建chroot环境即可实施要求:1 要求tomcat 在非chroot环境下是正常运行的2 确保JAVA_HOME
SQL注入执行绕过目录执行脚本限制
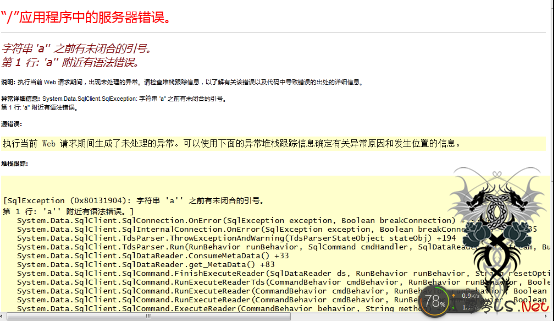
前言:这个站我以前已经拿过一次了,后来掉了,以前是找了个地方上传,但是有目录限制,后来用以前发的那个../跳目录跳走了,但是又提示进程占用什么的,然后过了一会儿马竟然变成0KB了,估计有什么东西在作怪,然后跑去贴吧发帖,有个人给我了一个aspx大马,传上去就分分钟秒杀了,提上去有360全套,
渗透DNF黑信站点
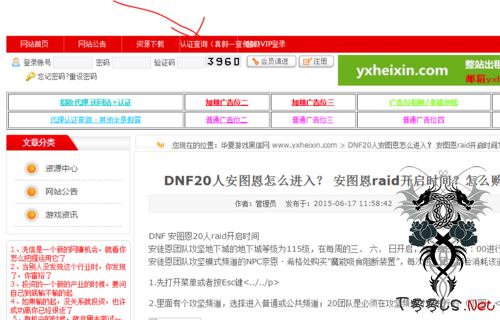
昨天晚上一个同学问我,怎么去做一个钓鱼网站。我们聊着聊着就到了DNF黑信这块,我以前写DNF外挂的时候了解过这个黑信。我百度了一下,发现几个黑箱子的网站。不啰嗦了,嘻嘻,开始猥琐吧!站点:http://www.yxheixin.com/(对于这种网站损害玩家利益的网站公开)一:无意的发现我随便就点开了几个页面
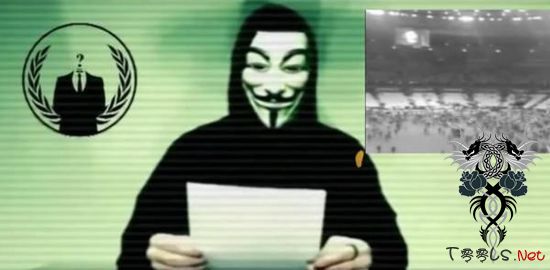
国际黑客组织戴“V字仇杀队面具”出镜,宣布对IS猛烈开战
视频中,匿名者组织发言人身穿黑色衣服,脸上戴着该组织标志性的“V字仇杀队面具”与此同时,法国当地一家救治伤者的医院的主任医师表示,他在医院里看到的情况比在战区见过的情况更严重菲利普·儒凡是欧洲乔治蓬皮杜医院(Georges Pompidou European Hospital)的主任医师。他表示,恐怖袭击发生之后