
Airgorah:WiFi安全审计软件
Github:https://github.com/martin-olivier/airgorah
Airgorah是一款 WiFi 安全审计软件,可以捕获附近的 WiFi 流量,发现连接到接入点的客户端,执行取消身份验证攻击,捕获握手和 PMKID,并破解接入点的密码。
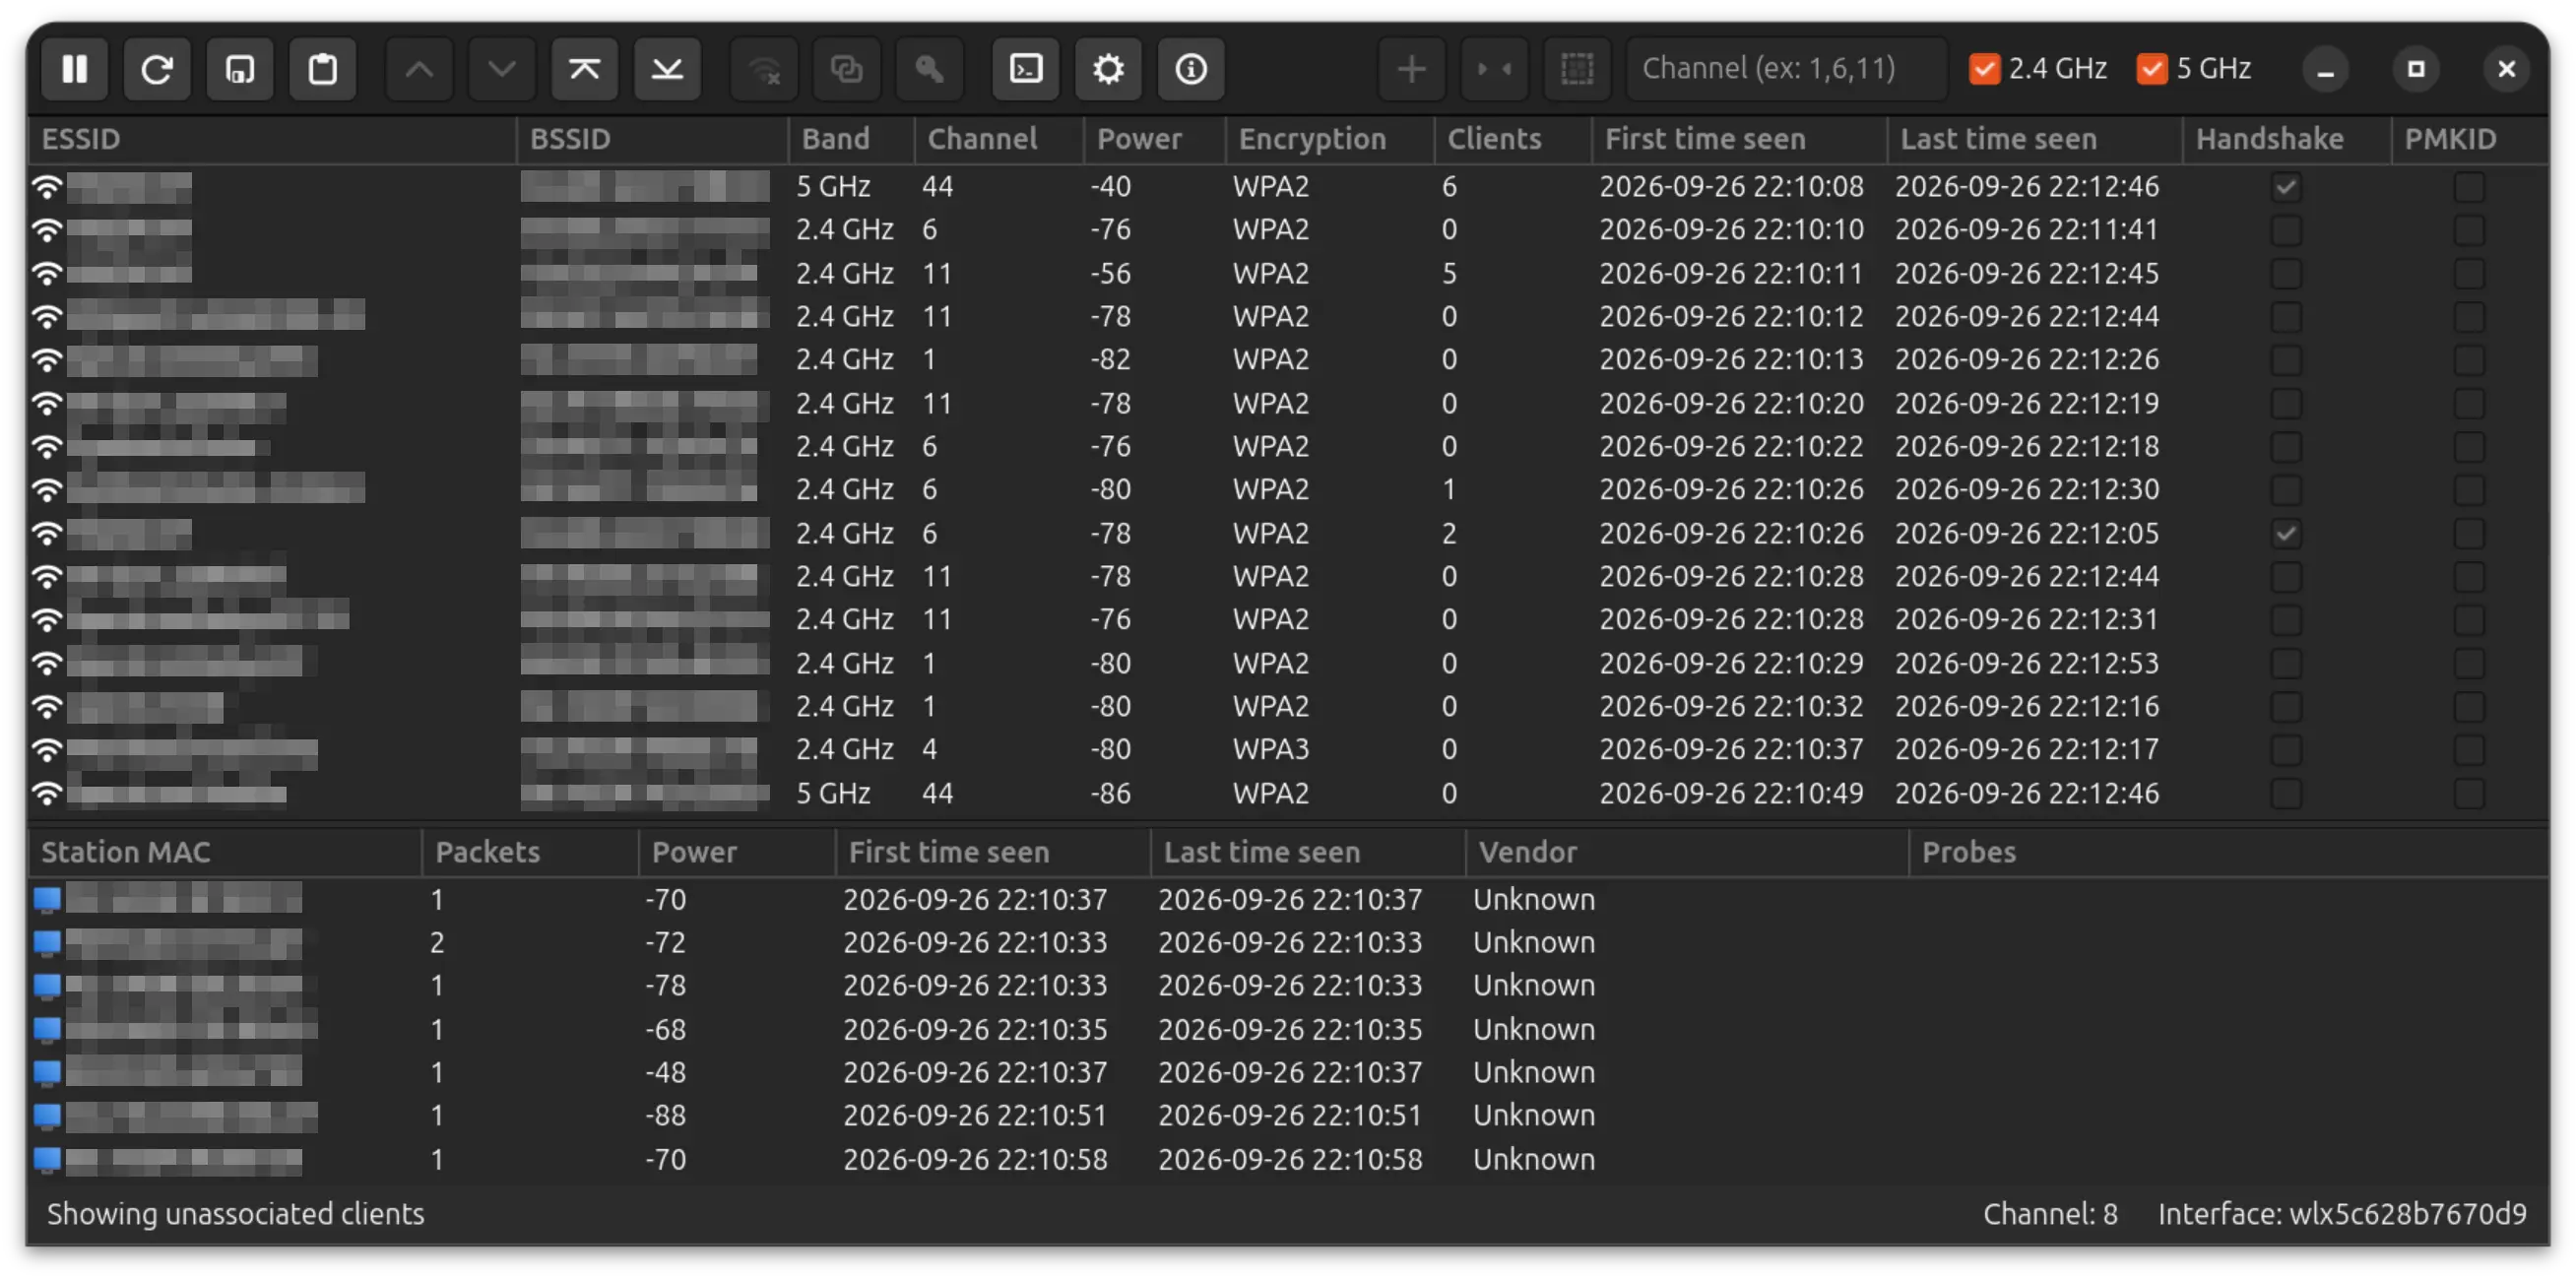
它使用 Rust 编写,图形部分使用GTK4
Airgorah——基于 aircrack-ng 套件封装出来的图形化工具,Rust 编写,Linux 独占。支持:
- 1️⃣ 扫描周遭 WiFi 信号
- 2️⃣ 揪出所有挂在热点上的设备
- 3️⃣ 切断设备连接,逼它乖乖重连
- 4️⃣ 截获握手包,密码直接暴力拆解
该软件仅在 Linux 系统上运行。其图形界面以普通用户身份运行(因此既可在 X11 环境下运行,也可在 Wayland 环境下运行)。当需要执行特权操作时,它会通过 polkit 启动一个小型特权代理(airgorah-agent),该代理会提示用户进行一次身份验证。
此外,您还需要一张支持监听模式和数据包注入功能的无线网卡。
关于作者
whoami128篇文章212篇回复



评论1次
# Airgorah 攻击链分析Airgorah 本质上是把 `aircrack-ng` 套件的四大经典步骤封装进了一个 Rust + GTK4 的 GUI 前台,本体进程以普通用户运行,涉及 `monitor mode` 切换、信道切换、帧注入时才通过 polkit 拉起 `airgorah-agent` 特权代理完成操作。Linux 独占、GTK4 意味着它同时兼容 X11 与 Wayland,但仍然要求一张支持监听模式与帧注入的网卡(常见如 Atheros AR9271、Realtek RTL8812AU、Ralink RT3070 这类老牌适配器,或支持 `mac80211_hwsim` 的虚拟设备用于实验)。**对应攻击链与实战定位:**1. **被动侦察(Reconnaissance)**:工具启动后通过 `iw dev` / `iwlist` 或 nl80211 接口直接调用驱动进入监听模式,本质就是抓取 Beacon、Probe Request/Response、Data 帧,对应 MITRE ATT&CK 中偏向被动监听 SSID 与客户端指纹(与 CAPEC-613 WiFi SSID Tracking 的思路一致),不主动发包,隐蔽性高。2. **客户端关联图构建(Client Mapping)**:解析 Data 帧和 Probe Request 中的 MAC 地址,把"哪些客户端挂在哪些 BSSID 上"画成对应关xi图。这一步为后续 deauth 提供目标列表。3. **Deauthentication / Disassociation 强制下线**:以特权代理注入 Reason Code 可控的 Deauth 或 Disassoc 帧(802.11 标准允许任意终端发起),逼迫客户端从 WPA2/WPA3 网络下线并触发 EAPOL 4 次握手重传。这是 WPA2-PSK 捕获的核心——设备一旦尝试重连就会重发 EAPOL Message 1/2。4. **PMKID 抓取(无需客户端)**:对支持 PMKID 的 AP(大多数 802.11ac/ax 设备默认开启),向 AP 发送 EAPOL Start 后从第一次 EAPOL Message 1 的 RSN 数据中提取 `PMKID = HMAC-SHA1-128(PMK, "PMK Name" || MAC_AP || MAC_STA)`。这个值可直接喂 hashcat 模式 `22000`(或 `22001`)做字典/规则爆破,**不需要抓到完整握手**。5. **握手包落盘与离线破解**:如果走完整握手路线,`aircrack-ng` 把 `.cap` 转成 hashcat 兼容格式(`hccapx` 或新版 `hc22000`),交给 hashcat / john 跑字典、规则、Mask、Hybrid 攻击。**操作上的几个关键点:**- **信道固定**:工具必须把网卡锁在与目标 AP 相同的信道(通常是 1/6/11),否则收不到完整的握手 4 帧,这是新手最常见的失败原因。- **5GHz 与信道宽度**:很多廉价网卡只支持 2.4GHz,5GHz 需驱动支持 VHT/HT 且部分国家域会限制可用信道;160MHz 带宽下 EAPOL 漏抓概率上升。- **WPA3 不在工具覆盖范围内**:WPA3-SAE 改成了 SAE 握手,PMKID 和传统 4 次握手路径失效,Airgorah 这类工具对 WPA3 只能回到 deauth 触发重连后抓 SAE 交换——目前主流离线字典对 SAE 的支持很有限,攻击 ROI 明显下降。- **WPA2-Enterprise(802.1X)走的是另一条路径**:需要 Evil Twin / RADIUS 配合(aireplay-fork、hostapd-wpe、eaphammer 这一类),Airgorah 这类工具本身不覆盖。- **免杀/隐蔽性角度**:被动扫描部分不主动发包,但 deauth/PMKID 主动注入一定会被基于 RF 异常(短时间内大量 Deauth 帧、CSMA/CCA 行为异常)的无线 IDS(WIDS)捕获;`-w` 之类的干扰能力在企业环境会被秒告警。- **轮询频率**:长时间持续 deauth 会让客户端掉线到不再主动重连(比如新设备断电、用户主动关闭 WiFi),实战中通常配合 Karma / Evil Twin 把客户端"勾"到伪 AP 上重做握手。**总结:** Airgorah 适合做"扫描 → 选目标 → 抓握手/PMKID → 离线 hashcat"这条最经典的 WPA2-PSK 路径的可视化封装,省掉了手敲 `airmon-ng / airodump-ng / aireplay-ng / aircrack-ng` 四件套的体力活,核心原理没动。真正决定成败的不是工具本身,而是网卡驱动兼容、信道选择、客户端是否存在、以及你字典质量与 hashcat 算力。
Airgorah 攻击链分析
Airgorah 本质上是把
aircrack-ng套件的四大经典步骤封装进了一个 Rust + GTK4 的 GUI 前台,本体进程以普通用户运行,涉及monitor mode切换、信道切换、帧注入时才通过 polkit 拉起airgorah-agent特权代理完成操作。Linux 独占、GTK4 意味着它同时兼容 X11 与 Wayland,但仍然要求一张支持监听模式与帧注入的网卡(常见如 Atheros AR9271、Realtek RTL8812AU、Ralink RT3070 这类老牌适配器,或支持mac80211_hwsim的虚拟设备用于实验)。对应攻击链与实战定位:
被动侦察(Reconnaissance):工具启动后通过
iw dev/iwlist或 nl80211 接口直接调用驱动进入监听模式,本质就是抓取 Beacon、Probe Request/Response、Data 帧,对应 MITRE ATT&CK 中偏向被动监听 SSID 与客户端指纹(与 CAPEC-613 WiFi SSID Tracking 的思路一致),不主动发包,隐蔽性高。客户端关联图构建(Client Mapping):解析 Data 帧和 Probe Request 中的 MAC 地址,把"哪些客户端挂在哪些 BSSID 上"画成对应关xi图。这一步为后续 deauth 提供目标列表。
Deauthentication / Disassociation 强制下线:以特权代理注入 Reason Code 可控的 Deauth 或 Disassoc 帧(802.11 标准允许任意终端发起),逼迫客户端从 WPA2/WPA3 网络下线并触发 EAPOL 4 次握手重传。这是 WPA2-PSK 捕获的核心——设备一旦尝试重连就会重发 EAPOL Message 1/2。
PMKID 抓取(无需客户端):对支持 PMKID 的 AP(大多数 802.11ac/ax 设备默认开启),向 AP 发送 EAPOL Start 后从第一次 EAPOL Message 1 的 RSN 数据中提取
PMKID = HMAC-SHA1-128(PMK, "PMK Name" || MAC_AP || MAC_STA)。这个值可直接喂 hashcat 模式22000(或22001)做字典/规则爆破,不需要抓到完整握手。握手包落盘与离线破解:如果走完整握手路线,
aircrack-ng把.cap转成 hashcat 兼容格式(hccapx或新版hc22000),交给 hashcat / john 跑字典、规则、Mask、Hybrid 攻击。操作上的几个关键点:
-w之类的干扰能力在企业环境会被秒告警。总结: Airgorah 适合做"扫描 → 选目标 → 抓握手/PMKID → 离线 hashcat"这条最经典的 WPA2-PSK 路径的可视化封装,省掉了手敲
airmon-ng / airodump-ng / aireplay-ng / aircrack-ng四件套的体力活,核心原理没动。真正决定成败的不是工具本身,而是网卡驱动兼容、信道选择、客户端是否存在、以及你字典质量与 hashcat 算力。