悬赏专区
php样本解密ioncube_loader_lin_5.3
<?php //004fbif(!extension_loaded('ionCube Loader')){$__oc=strtolower(substr(php_uname(),0,3));$__ln='ioncube_loader_'.$__oc.'_'.substr(phpversion(),0,3).(($__oc=='win')?'.dll':'.so');if(function_exists('dl')){@dl($__ln);}if(function_exists('_il_exec')){return _il_exec();}$__ln='
有没有能解天玥网络安全审计系统V6.0-运维安全管控系统SQL注入跑出来的密码。
有没有能解天玥网络安全审计系统V6.0-运维安全管控系统SQL注入跑出来的密码。求解密脚本。有没有能解天玥网络安全审计系统V6.0-运维安全管控系统SQL注入跑出来的密码。求解密脚本。有没有能解天玥网络安全审计系统V6.0-运维安全管控系统SQL注入跑出来的密码。求解密脚本。有没有能解天玥网络安全审计系
求ARL灯塔二开代码
求ARL灯塔二开代码:现在ARL已经转为闭源了,所以大佬们有没有ARL二开代码啊,比如比较好用的功能添加,感觉现在的子域名发现太少了看看大佬们,有没有相关的代码,能让我抄一下,或者添加,最好带咋修改代码的教程,主要是子域名上发现的太少,想看看大佬们有没有新的更新{:6_452:} {:6_452:} {:6_452
求一款过D盾的asp大马
最近遇到一个安装D盾的iis站点。程序语言比较古老,通过绕D盾注入 进入后台,很庆幸的是可以通过修改配置直接传asp文件!传aspx 直接不论是正常文件还是马都是秒删。唯有asp可以躺下!尝试了各种手段要么是直接被拦截(正常asp马),要么是爆代码错误(断定是流量感知拦截)。小弟不才,求偿一款过D盾a
求一个玄机应急响应平台的邀请码
求一个玄机应急响应平台的邀请码求一个玄机应急响应平台的邀请码求一个玄机应急响应平台的邀请码求一个玄机应急响应平台的邀请码求一个玄机应急响应平台的邀请码求一个玄机应急响应平台的邀请码求一个玄机应急响应平台的邀请码求一个玄机应急响应平台的邀请码求一个玄机应急响应平台的邀请码求一个玄机
帮抓一款聊天软件某个功能的包
https://ya.cn/index.html MOSTALLK需要抓包的点是:添加朋友-匹配手机通讯录 这处完整的数据包及加密方式我自己尝试抓包,折腾了半天,只抓到了检测联系人的包:/api/contactsapi/v1/users/kMpxTBnTWU4WsipW6yWE-HnVMNUH7PUm/contactsmatch 还缺少提交联系人包,以及2个包的加密方式如果能提供抓
db数据库文件password
某VPN 数据库 不知道什么加密 搜出来说前16位是MD5 不清楚是不真的。解密一个10tubi,拜托各位大佬了。{:6_418:} e6ae1bb2adf5bab7397c9ca954a413620743d11009cda7dea53e5dba6be4b41a72a081136758a86e5ac34799aae55712dc4d2f685b8ef2025a6f7604ff903e713f3006823bc6af2e1955863c28404a86e1f5a5f35a1983
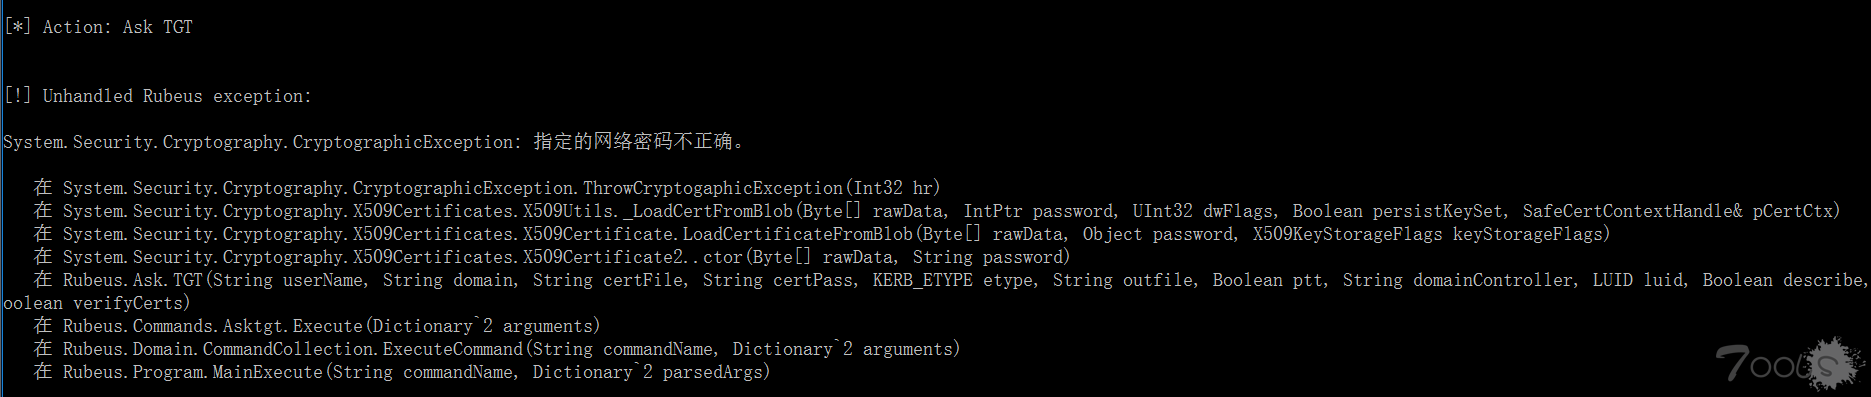
关于ESC8求助
现在是这样,利用ntlmrelay.py搭配pe打印机漏洞强制回联,已经获得了域控用户的证书,在ADCS那面也看见了请求成功。但是在利用Rubeus.exe获取TGT的时候,却提示指定的网络密码不正确这是什么原因(在github上找到了同样的问题,后门把Rubeus更新好了,还是同样的问题),大哥们。Rubeus.exe asktgt /user
aspcms找后台问题悬赏
aspcms v2.x 关于这个怎么找后台呢不知有没有大佬能爆后台之类的 或者大佬有空审计一下 交个朋友网上公开的那种方法不行 只适用于v1.x版本的/plug/oem/AspCms_OEMFun.aspTB少的话我可以加。。我全部身家都能压下去快来大佬,快来大佬,快来大佬,
AWVS360麻烦大佬看看破解下。
找到了个AWVS360的安装包, 已经是破解版的了,但是我搭建起来之后,用户名和密码不知道,看了下加密,它就是那种套娃的方式加密的,请求大佬帮忙解决一下这个问题。。下载地址