
文章列表

新型攻击30秒内可从加密通信中提取机密信息
HTTPS加密协议保护着世界上数百万计的网站,然而现在出现一种新型的攻击手段,可以让黑客从加密的页面中提取出邮件地址、某种类型的身份信息(credentials),这一过程通常只需短短的30秒。这项技术在周四的拉斯维加斯黑帽安全大会上得到了演示,在演示过程中黑客破解了网上银行和电子商务网站使用SSL和T

品尚红酒(wine9.com)主站 存储型XSS跨站漏洞
品尚红酒(wine9.com)主站 存储型XSS跨站漏洞

新浪(sina.com.cn)博客 CSRF请求伪造漏洞
新浪(sina.com.cn)博客 CSRF请求伪造漏洞

中国邮政(11185.cn)某分站 最新struts2命令执行漏洞 腥风血雨之十九
中国邮政(11185.cn)某分站 最新struts2命令执行漏洞 腥风血雨之十九
新网(xinnet.com)主站 信息泄露漏洞
新网(xinnet.com)主站 信息泄露漏洞
GPS有漏洞 黑客劫机更容易
美国德州大学一支研究团队(右图为其团队成员之一)利用一台笔记本电脑、一个小型天线和一台价值3000美元的“GPS干扰欺骗机”成功让一艘名为White Rose of Drachs超级游艇(左图)偏离航线,船长却毫不知情。 信息时报综合报道 科幻大片中经常出现一出绝招,就让敌方的武器改变方向,射向自己,而今

POCO(poco.cn)某分站 存储型XSS跨站漏洞
POCO(poco.cn)某分站 存储型XSS跨站漏洞
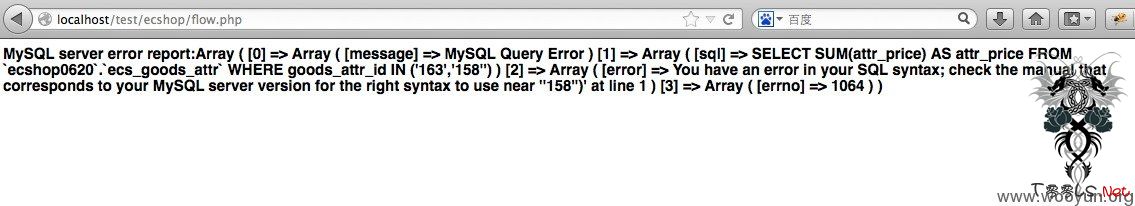
ecshop的goods_attr和goods_attr_id两个二次注入漏洞
漏洞作者:BLUE一:goods_attr_id的二次注入注入利用过程:1.添加商品到购物车时,写入注入代码到商品属性idhttp://localhost/test/ecshop/flow.php?step=add_to_cartPOST: goods={"quick":1,"spec":,"goods_id":32,"number":"1","parent":0}注意,需要spec有两个或以上id2.在查看购物车页面,点击更新
360截获医药行业木马“间谍” 幕后黑客疑似电影迷
7月25日消息,据360互联网安全中心披露,跨国生物制药企业凯莱英医药集团官网近期遭黑客入侵,其官网中英文站点均嵌入恶意代码,向凯莱英员工或来访客户电脑植入木马后门。技术分析表明,该木马传播时综合采用了六种软件漏洞进行变形免杀,能避开绝大多数杀毒软件的拦截,很可能是瞄准医药行业窃取商业

铁路客服中心(12306.cn)某分站 最新struts2命令执行漏洞 腥风血雨之十八
铁路客服中心(12306.cn)某分站 最新struts2命令执行漏洞 腥风血雨之十八



