文章列表

对某理发店的一次APT攻击
由于最近一段时间学生们要学考,要加紧课程,每天连续上课6节,连续了两周,这是要累死的节奏啊!每天除了上课还是上课。终于考完了,俺立马放假了,一周~!俺想要出去逛逛,我靠两个多星期没出过门,完全一屌丝样啊。不如去买衣服吧!等等,我丢,摸摸口袋。我汗颜。没钱啊。妈蛋这还怎么玩。身上就
菜刀工作原理分析
环境:1.xp1:192.168.110.132(受害机)PHPnow 1.5.6 Wireshark1.12.02.xp2:192.168.110.129(攻击机)中国菜刀201008123.Kali:192.168.110.128Python 2.7.3过程首先,我们在xp1中的web目录下写入一句话<?php eval($_POST);?>,保存为1.php。然后我们用菜刀连接上,并配置好数据库管理信息。0x01目录管理我
90后黑客入侵公司 索要修复费被判刑
通过开发软件侵入别人公司服务器,然后要挟该公司支付漏洞修复服务费,对于90后黑客何某来说,这是他铤而走险的生财之道。近日,广州市南沙法院判决被告人何某犯强迫交易罪,判处有期徒刑八个月。2013年10月,被告人何某利用其自行开发的“北极熊”电脑软件,侵入被害单位广州某知名公司的服务器,获取了该公司
思科终于发布补丁修复远程代码执行漏洞
再不修复,远程登录机制就要消亡了。如今已经困扰了思科设备长达三年之久的高危远程代码执行漏洞终于得到了修复。研究人员Glafkos Charalambous所发现的远程登录安全漏洞(CVE-2011-4862)最初于2011年被FreeBSD项目所曝光。然而直到今年10月15号之前,该漏洞在思科公司的各设备上始终未能得到修复。作为
美国电信Verizon被曝追踪移动用户的日常活动
美国最大的电信机构——威瑞森无线,通过在Web请求上添加标记,追踪移动客户的网络流量。更可怕的是这一追踪还无法终止,即使用户已经选择了关闭用户专有网络信息(CPNI),它还是可以继续追踪。威瑞森的市场监察部门对用户数据的搜集已经超过了两年的时间,它主要是通过在相关移动广告中插入唯一标识
ASP一句话也可以奇葩
大家都造PHP千变万化,从变量,数组,赋值,运算,函数等。。。没有一样不奇葩的!所以常说PHP的木马永远杀不干净。但是asp就悲剧了,它的脚本VBS用法很死板,不像PHP语法各种灵活和奇葩,不过别忘了asp是可以自定义脚本的,如果改成Javascript脚本来执行代码,也能像PHP木马一样奇葩下面分享一下偶的

中国移动(10086.cn)某分站sql注入+反射型xss跨站漏洞
中国移动(10086.cn)某分站sql注入+反射型xss跨站漏洞
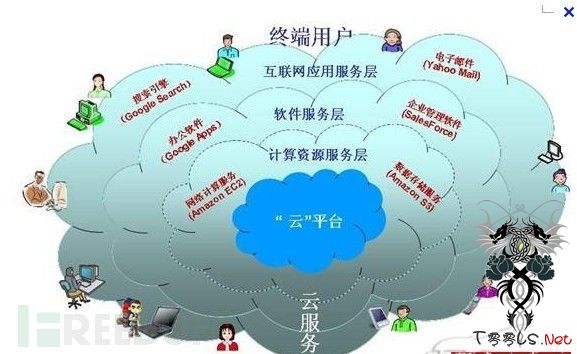
1亿份云文件告诉你,云里“秘密”多
大数据安全现状我们还是先坐下了解云时代的大数据安全现状吧。最近国外一家叫Elastica的机构对超过1亿份被分享和被存储在公有云应用上的海量云文件进行安全分析,得出了一些研究结果。让我们一起来仔细思量:20%的被广泛分享在云端的文件中包含相关合乎法律法规的重要数据;5%的公司用户承载了其中85%
操作系统国产化提速 消息称每年替换15%Windows
昨天,有消息称中央已经要求各部委,以每年15%的比例由国产操作系统替换外国操作系统。对此有参与该工作的业内人士向记者确认,操作系统国产化替换确实正在推动,并且会在2020年有一个比较显著的阶段性成果。媒体消息显示,近期中国工程院院士倪光南向高层递交了关于“必须用国产操作系统替代微软”的
NIST警告在三星FindMyMobile 发现0day漏洞
原文:http://securityaffairs.co/wordpress/29607/security/zero-day-samsung-findmymobile.html美国国家标准与技术研究所警告三星的FindMyMobile服务存在0day漏洞。美国CERT/ NIST警告三星FindMyMobile Web服务(CVE-2014-8346)存在一个0day漏洞。三星FindMyMobile实现多种功能,能够方便用户找到丢