文章列表
T00ls二季度限号将如期进行,增加两个核心会员,会员展示页面推出
一、T00ls二季度限号将如期进行,如下140名会员请注意:不满足条件者(112人):@xi4oyu、@wuly、@冰sugar、@xiaodao、@Only、@瞌睡龙、@gwq5418、@black、@rey、@zjrlove、@hucode、@tbird、@Think、@r.angel、@miyuhan、@applychen、@linqu、@攻击者、@ps7isy、@y35u、@HDCnak、@hackqing、@ojiancheo
第三届-360信息安全大赛 WriteUP
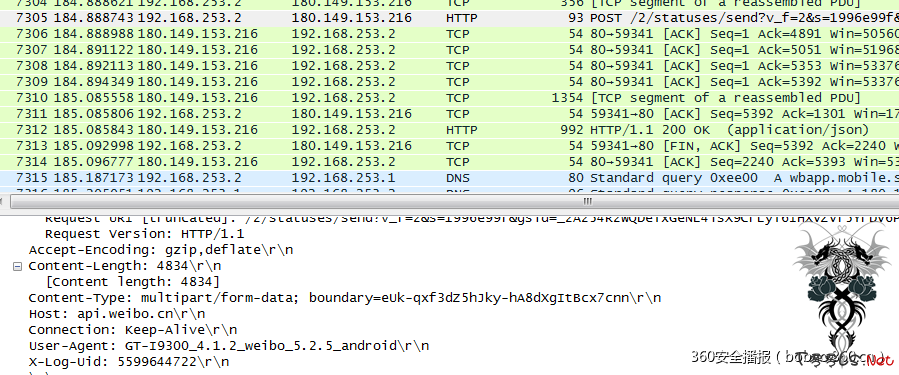
网络协议第一题下班后和公司约了妹子去了咖啡厅聊天,女朋友非要我在微博里个发位置信息。以下为曾经在工作中抓取的地点为“360大厦”Android手机的pcap数据包,内部含有“360大厦”的位置信息请伪造地点“360大厦”和“iphone 6 plus”手机,发送任意微博内容。用wireshark打开数据包,我们发现第7305
土司有你更精彩——土司官方微信互动活动开启
有人说,技术是一种信仰。有人说,信仰可以改变世界。有人说,Hacker精神是我们不可逾越的追求。回首过往,很多事情都变了。也有人说,我们这个圈子也发生了翻天覆地的变化。很难找到之前的那种技术氛围了。太多的记忆,成为了永远的过去。而不变的事物,终是有的。一路走来,土司经历了太多。在这里,

卡巴斯基实验室调查内网遭黑客攻击事件
我这里有好消息,也有坏消息。坏消息坏消息是我们发现了针对我们内网的一种高级攻击。该攻击的方式不仅复杂和隐秘,甚至还利用了我们内网中的多个零日漏洞,因此我们十分确信其背后一定有某个国家政府的资助。我们之所以将其称为Duqu 2.0病毒的原因以及它和原始的Duqu病毒又有何相似之处呢?–请看这里
记录下:Mysql导出表结构及表数据 mysqldump用法
命令行下具体用法如下: mysqldump -u用户名 -p密码 -d 数据库名 表名 脚本名; 1、导出数据库为dbname的表结构(其中用户名为root,密码为dbpasswd,生成的脚本名为db.sql) mysqldump -hdbhost -uroot -pdbpasswd -d dbname >db.sql; 2、导出数据库为dbname某张表(test)结构 mysqldump -hd

知名地下0day交易网站1337day.com并非被CIA劫持,其实是被黑
昨天铺天盖地的新闻就是1337day.com被CIA劫持戏剧性的一幕出现了,今天1337day.com页面被篡改,最新的首页内容显示,1337day.com其实是被黑客入侵转走域名,而非被CIA劫持。名为RAB3OUN and X-GUN的黑客已经获取了该域名。黑客留言声称:1337.com是骗子网站,卖不存在或者不能使用的所谓0day。黑客还说

中国联通(10010.com)某分站命令执行漏洞,可Getshell
中国联通(10010.com)某分站命令执行漏洞,可Getshell

游戏网(youxi.com)主站url跳转漏洞
游戏网(youxi.com)主站url跳转漏洞

美陆军网站遭入侵 “叙利亚电子军”声称发动袭击
美陆军网站当地时间8日下午1点左右遭黑客入侵,网页无法正常显示。一个名为“叙利亚电子军”的黑客组织宣称发动了此次袭击,并称此举是为了报复美军在土耳其训练“恐怖分子”。“叙利亚电子军”是一个支持叙政府的黑客组织,此前曾多次入侵《纽约时报》、美联社、英国广播公司等媒体的网站 “叙利亚

美国专家:驳斥美方 黑客并非来自中国
美国媒体不久前报道称美国联邦人事管理局遭到黑客入侵,约400万名政府雇员和前雇员的个人信息被窃取。随后,一些美国官员和媒体把这件事赖到中国头上。 一味地将脏水泼向中国、制造“莫须有”罪名,就连美国专家都看不下去了。美智库外交学会网络政策高级研究员罗伯特·克纳克6日在美国《新闻周