文章列表
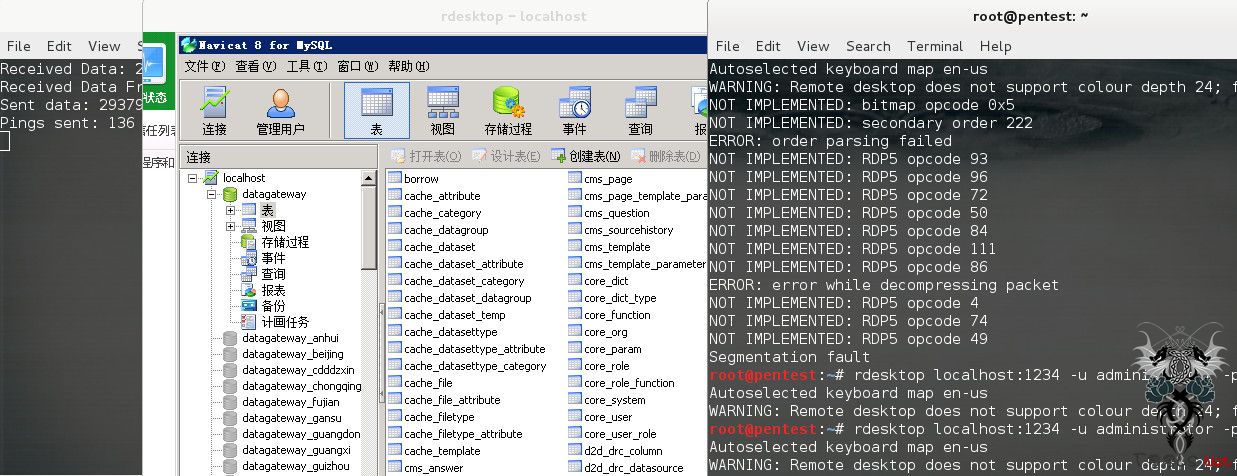
tunna工具使用实例
转自:http://drops.wooyun.org/tools/650原理:就是个HTTP tunneling工具+-------------------------------------------+ +-------------------------------------------+| Local Host | | Remote Host
游戏引擎被曝感染病毒 与苹果染毒原理相同
苹果开发工具“染毒”事件尚未完全平息,盘古团队22日凌晨爆料称,目前已经有证据证明一些游戏引擎的下载地址也被感染病毒,例如Unity和Cocos2d-x,并且这些引擎的安卓版也被感染病毒。盘古团队表示,此次游戏引擎感染与苹果后门漏洞原理相同,后经证实是同一个人制造并传播。乌云知识库平台也于凌晨发
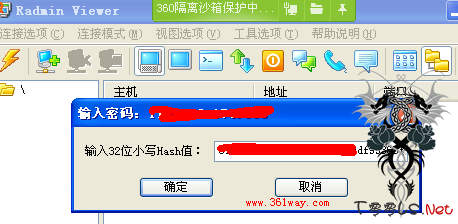
radmin hash提权漏洞
radmin是平时在windows下用的比较多的一个远程管理工具。其具有支持多个连接和IP 过滤(即允许特定的IP控制远程机器)、个性化的档互传、远程关机、支持高分辨率模式、基于Windows NT的安全支持及密码保护以及提供日志文件支持等特性。不过老版本的radmin server2.X、radmin server3.0都存在一个“致命”
东大校园无线网全线被黑 原来是“白客社团”的招人广告
“看我们是如何黑掉seu-wlan的……”昨天中午,东南大学九龙湖校区上演“百团大战”,近130个社团招揽新生。走在大学生活动中心附近,不少同学用手机登录校园无线网后,惊讶发现收到了一封来自“黑客”的信,他们欢乐留言:“对网络安全(你懂的)感兴趣的同学快快联系我们吧。”虚惊一场!原来这是东

百度(baidu.com)某分站存储型xss跨站漏洞
百度(baidu.com)某分站存储型xss跨站漏洞
新东方(xdf.cn)某分站命令执行漏洞,可Getshell,涉及内网多库
新东方(xdf.cn)某分站命令执行漏洞,可Getshell,涉及内网多库
酷我音乐(kuwo.cn)某分站验证缺陷导致撞库枚举漏洞
酷我音乐(kuwo.cn)某分站验证缺陷导致撞库枚举漏洞
XcodeGhost病毒制造者身份锁定
上周末,多家安全企业都曝光了一起名为“XcodeGhost”的安全事件,病毒制造者通过感染苹果应用的开发工具Xcode,让AppStore中的正版应用带上了会上传信息的恶意程序。据估算,受到影响的用户数量会超过一亿。这一事件的爆发,也打破了原本被认为安全性很高的苹果iOS系统的金身。360公司表示,目前已经
星巴克网站再次“招黑” 还能不能安心装X了?
日子还能不能好好过了?咖啡还能不能好好喝了?去星巴克还能不能让人尽情装装X?(笑)黑客说:不行~ 近日,来自埃及的独立安全研究员Mohamed M. Fouad在星巴克网址上发现了三个严重漏洞,黑客可以通过利用该漏洞获得用户账号的权限。 这三个漏洞分别是: 远程代码执行 远程文件包含(钓鱼攻
T00ls首发被植入XcodeGhost病毒的国内IOS应用列表清单,各厂商请对号入座
今年以来,国内多个厂商的App使用了第三方途径下载的Xcode开发环境(非Apple正规途径),其编译后应用会自动搜集客户端信息发送至 init.icloud-analysis.com远端服务器,该病毒命名为XcodeGhost。被植入XcodeGhost恶意代码的iOS应用向远端服务器上传的信息包含:时间、应用名字、应用标识ID、设备名字