
文章列表
密码管理器厂商LastPass紧急警告用户 小心最近一直以来的针对该平台用户的网络钓鱼攻击
仿冒电子邮件被精心制作成类似于合法的公司通信,通知收件人更新的安全策略,并将他们定向到一个冒充DocuSign(一项电子签名服务)的登录页面,并声称提供一份文档供审查。LastPass强调,尽管攻击者使用的域名看起来像是合法的公司服务,但其系统并未遭到破坏,钓鱼邮件也并非来自其基础设施。从“hell
SonicWall 警告 SMA1000 漏洞已遭到零日攻击的利用
SonicWall 日前发布安全公告,警告用户攻击者正在利用 SMA1000 系列产品中的两个零日漏洞发起实际攻击,并敦促所有受影响的客户尽快安装最新发布的安全更新。此次涉及的漏洞分别为 CVE-2026-15409 和 CVE-2026-15410。其中,CVE-2026-15409 是一个 CVSS 评分为 10.0 的严重级服务器端请求伪造(SSRF)
微软的 “7 月补丁星期二” 披露 622 项漏洞
2026 年 7 月的 Microsoft Patch Tuesday 再次反映出了当前网络安全环境中的两项重要趋势:漏洞被披露的数量持续增加,以及人工智能(AI)正在逐渐成为漏洞研究流程中的重要加速工具。本次更新中,有两项漏洞已确认遭到实际攻击,并被列入 CISA 已知遭利用漏洞清单,另有一项漏洞已经被公开披露。因此
日本最大的出租车运营商在遭受网络攻击后关闭系统
该公司雇佣了18,228人,并运营着8,558辆出租车和超过两千辆轿车。“我们已确认我们的内部系统遭受了未经授权的外部访问(恶意软件感染)”日本汽车工业株式会社的声明(自动翻译)。“在检测到未经授权的访问后,我们立即采取了紧急措施,包括断开系统以防止进一步的损害,”公司另一处补充道。该公司
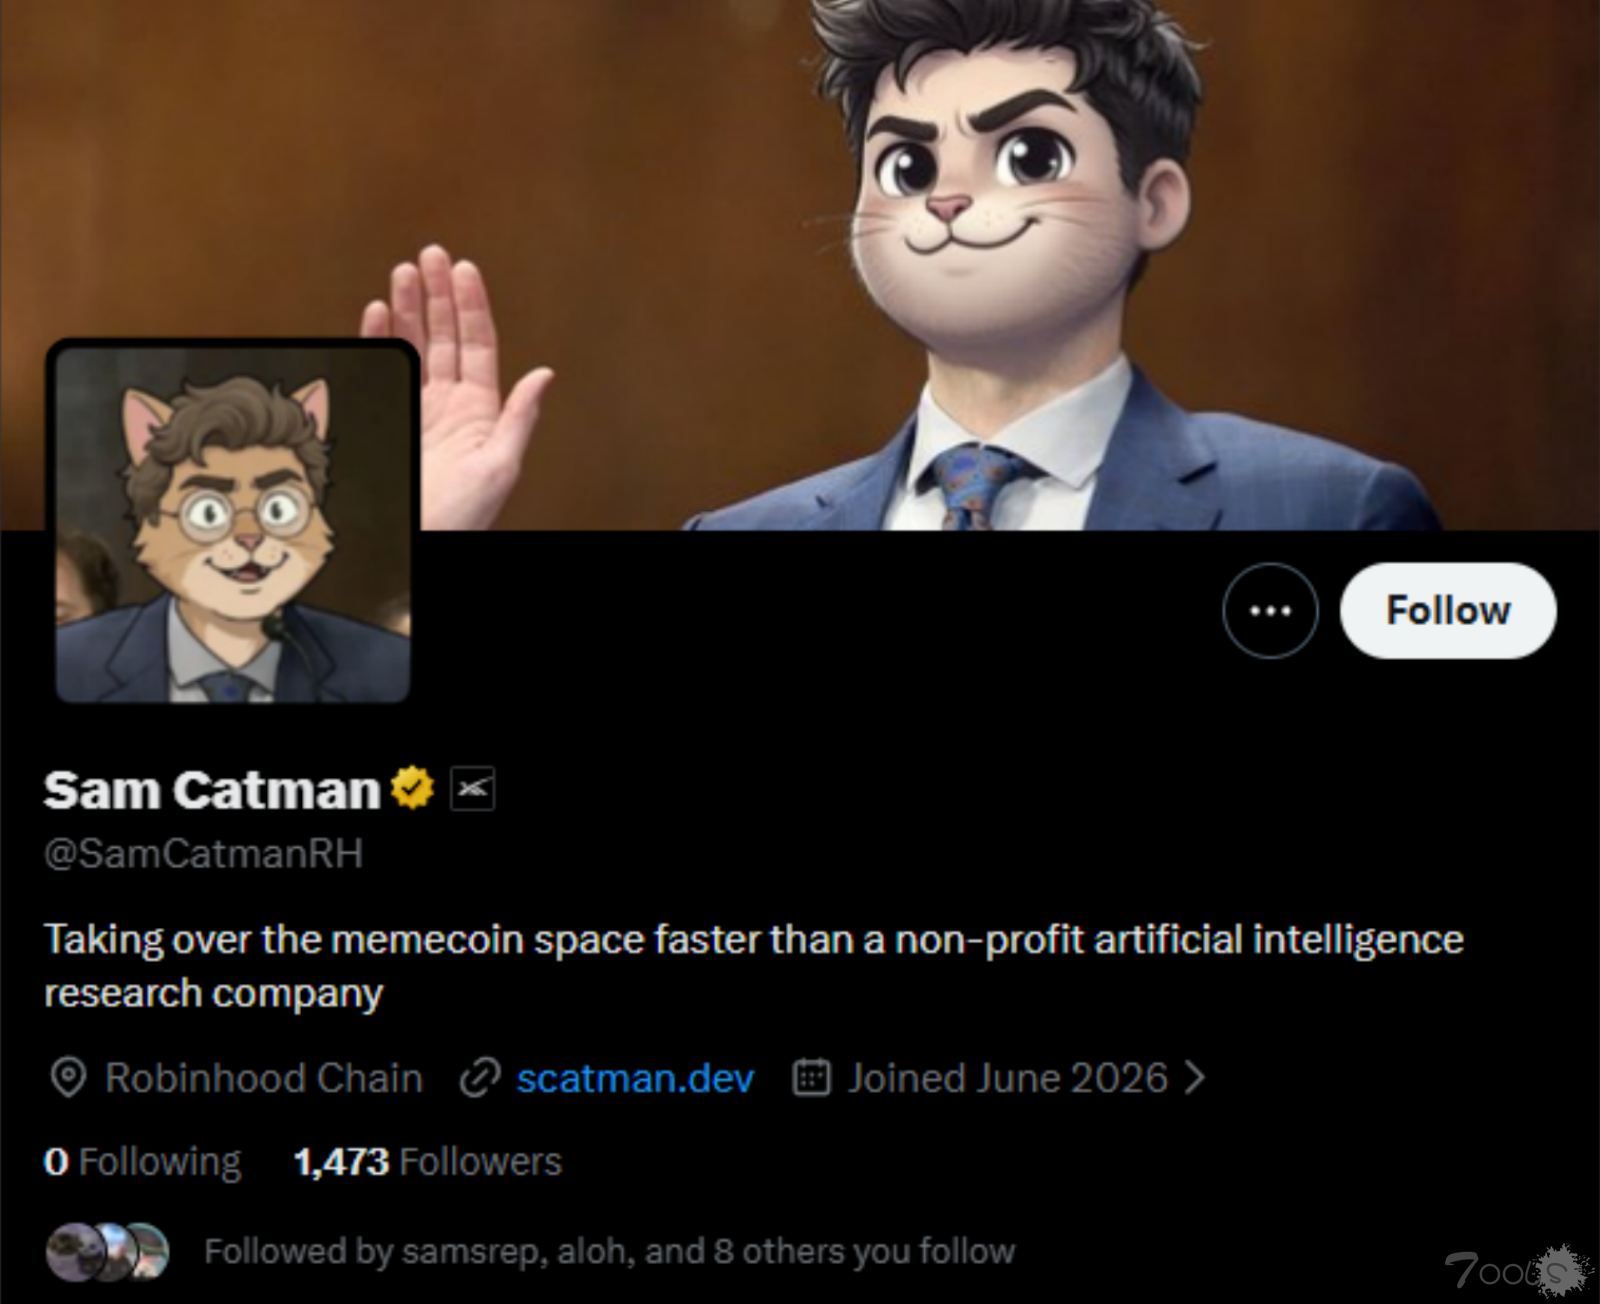
猫尔特曼:SpaceX和星链官方账号被盗 用来转发Q版山寨奥尔特曼发布的诈骗迷因币
昨天埃隆马斯克与萨姆奥尔特曼在 X/Twitter 上互喷,没想到这个时候加密货币诈骗团伙还能掺和进来,有诈骗团伙设法盗取 SpaceX 和星链的官方社交账号,然后用来转发猫头版萨姆奥尔特曼发布的钓鱼代币,这个代币名为 SCATMAN。 什么是猫头版萨姆奥尔特曼:这个诈骗团伙使用的头像非常有意思,是基于萨姆
勒索组织Unsafe声称 TA们 已窃取德意志银行内部数据
主要要点:一个不安全的勒索软件组织声称入侵了德意志银行,在一个暗网泄露网站上发布了所谓的员工数据库记录。泄露的数据据称包括员工电子邮件地址、密码哈希、物理地址以及内部数据库记录。被盗员工数据可能助长钓鱼攻击、离线密码破解以及对德意志银行基础设施的更深层次渗透。德意志银行确认存在第
南方都市报(oeeee.com) 某子站存在任意命令执行漏洞
南方都市报(oeeee.com) 某子站存在任意命令执行漏洞
GigaWiper 结合多种恶意软件进行系统级破坏
Microsoft报道称,八个多月来,一名威胁行为者一直在使用具有多种系统级破坏能力的破坏性后门和清除器。后门的破坏性功能包括独立的擦除器、勒索软件加密和多次擦除命令。这款名为GigaWiper的恶意软件,是一种基于Go的复杂后门,包含多个恶意软件家族和强大的命令控制(C&C)能力。据Microsoft称,Giga
微软发现恶性后门程序:可以擦除整个磁盘/覆写系统盘/加密文件但不保留解密密钥
微软安全团队日前发文曝光名为 GigaWiper 的破坏性后门程序,这个后门程序性质极其恶劣,简单来说就是黑客的目的是破坏而不是出于经济利益,不过分析显示黑客的真正目的其实还是间谍攻击。微软称这个后门程序支持完整擦除整个磁盘、覆写系统盘,以及运行伪造的勒索软件加密用户文件,但黑客压根不会保
发现KVM虚拟机逃逸漏洞的研究人员获得来自谷歌奖励的25万美元现金
昨天蓝点网提到在 Linux 内核修复漏洞后,研究人员公布 KVM 虚拟化技术中的沙盒逃逸漏洞,借助该漏洞攻击者可以从虚拟机里绕过限制直接在宿主机远程执行任意代码,KVM 是云计算领域的基础软件或技术,该漏洞带来的潜在安全影响极大,可能会给云计算行业造成严重危害。 KVM 漏洞简单介绍:KVM 本质上属


