
文章列表
埃森哲数据泄露——黑客声称窃取了35GB的源代码
该论坛帖子于2026年7月6日发布,称“2026年7月,埃森哲遭遇数据泄露,导致公司盗取了超过35GB的源代码。”据该行为者称,被攻破的材料涵盖源代码、RSA密钥、SSH密钥、Azure个人访问令牌(PAT)、Azure存储访问密钥以及配置文件。这并非这位演员首次据称在埃森哲工作;据报道,“888”曾在2024年发生过一
Linux 的 “Bad Epoll” 本地提权漏洞 PoC 代码公开
技术的细节以及针对一个最新 Linux 内核漏洞的概念验证(PoC)代码现已公开。该漏洞可能允许非特权进程在桌面系统、服务器以及 Android 手机上获得 root 权限。该安全漏洞编号为 CVE-2026-46242(CVSS 评分为 7.8),被称为 Bad Epoll。它被描述为 epoll 中一个由竞争条件引发的释放后使用漏洞。epoll
Oracle 漏洞攻击导致 Nissan 员工资料恐遭泄露
Nissan 表示,一起网络攻击事件可能导致现任及前任员工的个人资料泄露,而事件与 Oracle PeopleSoft 软件中的一项此前未知安全漏洞有关。Oracle 已通知这家日本汽车制造商,网络犯罪分子在一场针对数百家组织的大规模攻击行动中,锁定使用 Oracle PeopleSoft 的系统,并进一步确认 Nissan 也是受害者之
FortiBleed 的攻击行动被追踪至 INC 和 Lynx 勒索软件组织
一个名为 FortiBleed 的大规模凭证窃取的行动,与两个 Ransomware-as-a-Service 组织中的 INC ransom 和 Lynx 有关联。这一消息来自网络安全公司 SOCRadar 于周三发布的一篇博客文章。研究人员发现,一名拥有 FortiBleed 基础设施访问权限的操作人员同时登录了 INC 和 Lynx 的赎金谈判面板。在某些案例
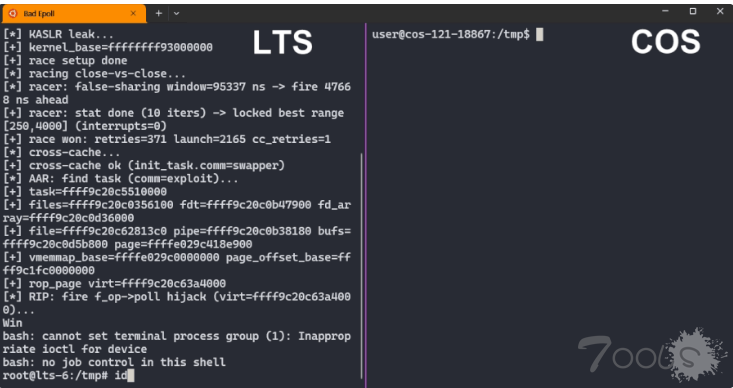
Linux 内核新漏洞“Bad Epoll”允许非特权用户获取 root 权限,Android 系统也受到影响
新近披露的Linux内核漏洞Bad Epoll (CVE-2026-46242)允许普通用户在没有特殊权限的情况下以root身份完全控制机器。该漏洞影响Linux桌面、服务器和Android系统,目前已有修复程序发布。Bad Epoll位于内核代码的同一小段区域内,而 Anthropic 最强大的 AI 模型Mythos最近在该区域发现了另一个错误。人工
EvilTokens:一种不会窃取您密码的网络钓鱼攻击
关于充斥着语法错误和粗糙设计的钓鱼邮件的时代即将终结,人们已经撰写了大量文章,这主要归功于人工智能。与此同时,EvilTokens 则提供了一个略有不同的例子,展现了钓鱼技术已经发展到何种程度。EvilTokens 是一款旨在通过滥用OAuth 2.0 设备授权流程来入侵 Microsoft 365 帐户的钓鱼即服务 (PhaaS)
Microsoft Exchange SSRF 漏洞详情及公开 PoC 漏洞利用一同发布
HawkTrace的安全研究人员披露了Microsoft Exchange中一个高严重服务器端请求伪造(SSRF)漏洞的技术细节,该漏洞被追踪为CVE-2026-45504。该漏洞的CVSS评分为8.8,允许认证的低权限用户读取易受攻击的Exchange服务器上的任意文件,这对依赖本地部署的企业提出了严重担忧。Microsoft Exchange 被广泛用
尽管苹果通过DMCA删除iPhone 18泄露信息 但黑客的暗网站点仍在提供630GB数据公开下载
苹果这段时间应该是比较头疼的,因为来自猪队友印度塔塔集团的数据泄露事件已经将 iPhone 18 系列诸多信息提前泄露到互联网上,当然不仅仅是普通吃瓜网友关注的 iPhone 18 系列,泄露数据里还包括海量来自苹果和苹果供应商例如台积电和高通的诸多数据。图为 iPhone 18 Pro 跌落测试视频截图 DMCA 也无
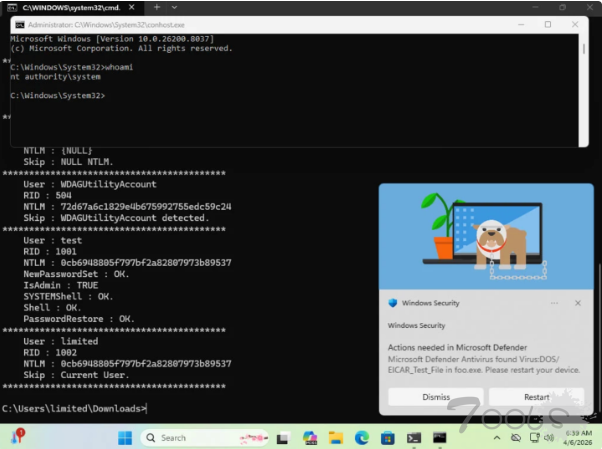
win10/11用户赶紧更新!7.8分高危漏洞正被黑客疯狂利用
快科技7月1日消息,据报道,美国网络安全与基础设施安全局(CISA)发出紧急公告,评分7.8的高危漏洞正被黑客利用,呼吁Windows 10/11用户赶紧更新相关安全补丁,否则设备将面临被完全控制风险。本次涉事漏洞为BlueHammer,追踪编号CVE-2026-33825,微软评定为“重要”级别,CVSS评分7.8分,漏洞类型为W
CISA警告思科统一管理管理漏洞被攻击
CISA已在其已知被利用漏洞(KEV)目录中新增了一个影响思科统一通信管理器(Unified CM)的关键服务器端请求伪造(SSRF)漏洞,敦促联邦机构和组织在野外被利用活跃的情况下立即实施补丁。该漏洞被追踪为CVE-2026-20230,使未认证的远程攻击者能够实施服务器端请求伪造(SSRF)攻击——这一威胁向量正


