
文章列表
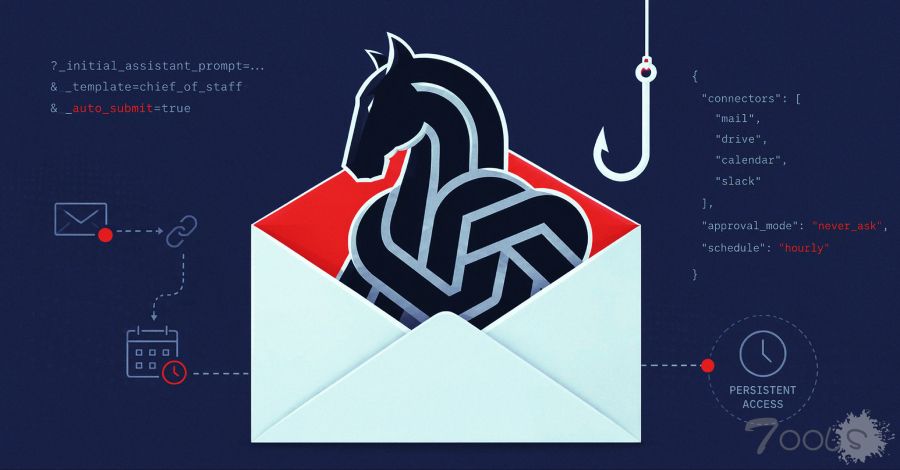
ChatGPT AgentForger 漏洞可通过钓鱼链接部署恶意 Workspace AI 代理
网络安全研究人员披露了 OpenAI ChatGPT Workspace Agents 存在一个严重漏洞,该漏洞可能使攻击者仅凭一个钓鱼链接,就能在受害者所属组织内部悄无声息地创建、授权并部署一个自主 AI 代理。该漏洞被 Zenity Labs 命名为 AgentForger。在研究人员按照负责任披露原则报告后,OpenAI 已于 2026 年 6 月 8
黑客利用 Windmill 漏洞,无需身份验证即可读取服务器上的任意文件。
根据 VulnCheck 披露,一项影响开源开发平台 Windmill 的高危安全漏洞已在野外遭受到到攻击者积极利用。该漏洞编号为 CVE-2026-29059(CVSS:7.5),属于一个未授权的目录遍历(Path Traversal)漏洞,影响 Windmill 的 get_log_file 接口(/api/w/{workspace}/jobs_u/get_log_file/{filename})。Wind
新的 7-Zip 漏洞可能会导致恶意构造的 XZ 压缩包在解压过程中执行代码
在 7-Zip 中打开经过精心构造的 XZ 压缩包,这可能会让攻击者在目标机器上执行代码。该漏洞编号为 CVE-2026-14266,是 7-Zip 处理 XZ 分块数据时存在的基于堆的缓冲区溢出漏洞。Trend Micro 的零日漏洞计划(Zero Day Initiative,ZDI)于 7 月 15 日对该漏洞进行了详细的说明。7-Zip 已于 6 月 25 日
关键时刻还是靠开源模型:HuggingFace遭黑客攻击 某模型拒绝审计 最后靠GLM-5.2
知名模型和开源数据集托管网站 HuggingFace 日前发布博客披露该平台遭遇的 AI 智能体攻击,此次攻击由 AI 驱动的智能体自主发起且具备横向移动功能 (类似蠕虫病毒),让 HF 寒心的是安全团队发现异常后希望使用 Claude 和 GPT 模型进行安全审计结果触发安全围栏,最终 HF 不得不在本地部署智谱 GLM 5.2
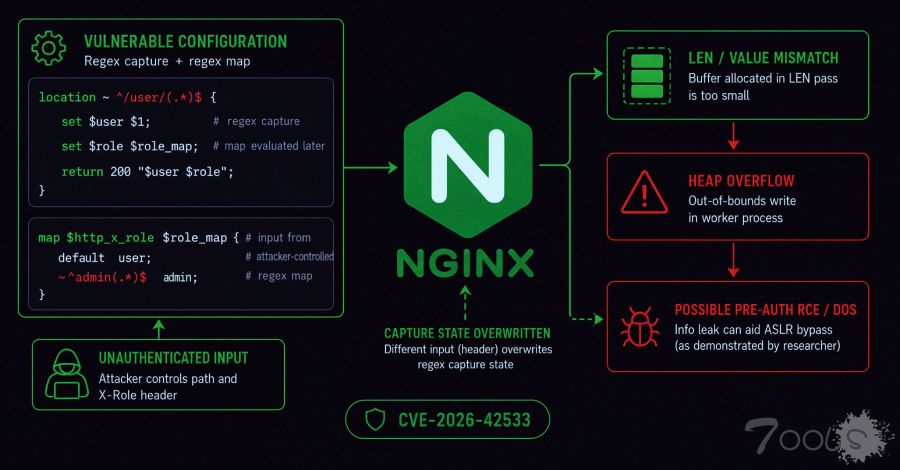
严重的 NGINX 漏洞可导致工作进程崩溃,并可能实现远程代码执行
F5 发布的修复程序解决了一个影响 nginx 的严重漏洞。该漏洞允许远程、未经身份验证的攻击者通过精心构造的 HTTP 请求,在工作进程中触发堆缓冲区溢出。编号为 CVE-2026-42533 的漏洞已于 7 月 15 日在 nginx 1.30.4(稳定版)、1.31.3(主线版)以及 NGINX Plus 37.0.3.1 中完成修补;仍在使用更早版
新型 wp2shell WordPress 核心漏洞可让未认证攻击者执行任意代码
匿名 HTTP 请求可在 WordPress 网站上执行任意代码。该漏洞存在于 WordPress 核心中,因此即使是未安装任何插件的默认安装环境,也会受到影响。在上周五之前,所有运行 WordPress 6.9 和 7.0 系列版本的网站均存在漏洞风险。随后,WordPress 发布了 6.9.5 和 7.0.2 两个安全更新,并通过其自动更新系统
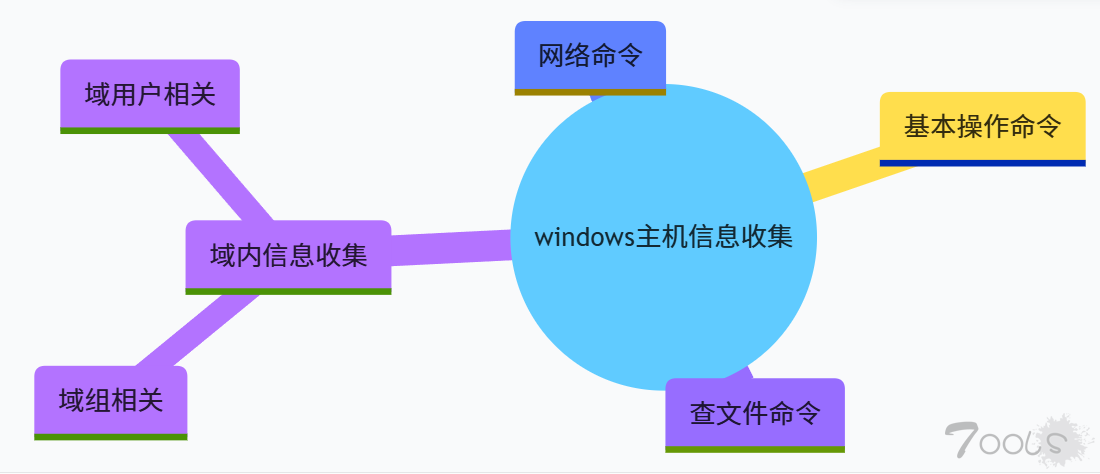
内网-域渗透-信息收集1
最近在学习这方面的内容,也顺便记录一下学习过程。## windows主机信息收集常用命令### 主机基础信息```ipconfig/all # 查看IP地址whoami # 查询账号所属权限systeminfo # 查询系统以及补丁信息tasklist /svc # 查看进程w
安全公司曝光Cursor AI编码助手安全漏洞 通报超过7个月未修复只能选择公开曝光
网络安全公司 Mindgard 日前发布博客公开曝光 SpaceX 旗下的人工智能编码助手 Cursor 中存在的高危安全漏洞,该漏洞最早在 2025 年 12 月 15 日通报给 Cursor,但在经历 7 个月、多次邮件跟进、HackerOne 漏洞赏金项目流转以及超过 70 个 Cursor 版本更新后,漏洞仍然没有修复。 漏洞利用方式极其简单
Progress Software已紧急通知其ShareFile客户要求ShareFile客户因安全威胁关闭存储区控制器
Progress Software 已通知 ShareFile 客户关闭运行其存储区控制器的 Windows 服务器,并向《黑客新闻》确认,他们是在应对“可信的外部安全威胁”。公司已暂时禁用对受影响账户的访问,称此举“出于高度谨慎”,同时与内部和外部安全专家合作。它表示没有迹象表明有任何未经授权访问ShareFile账户或数
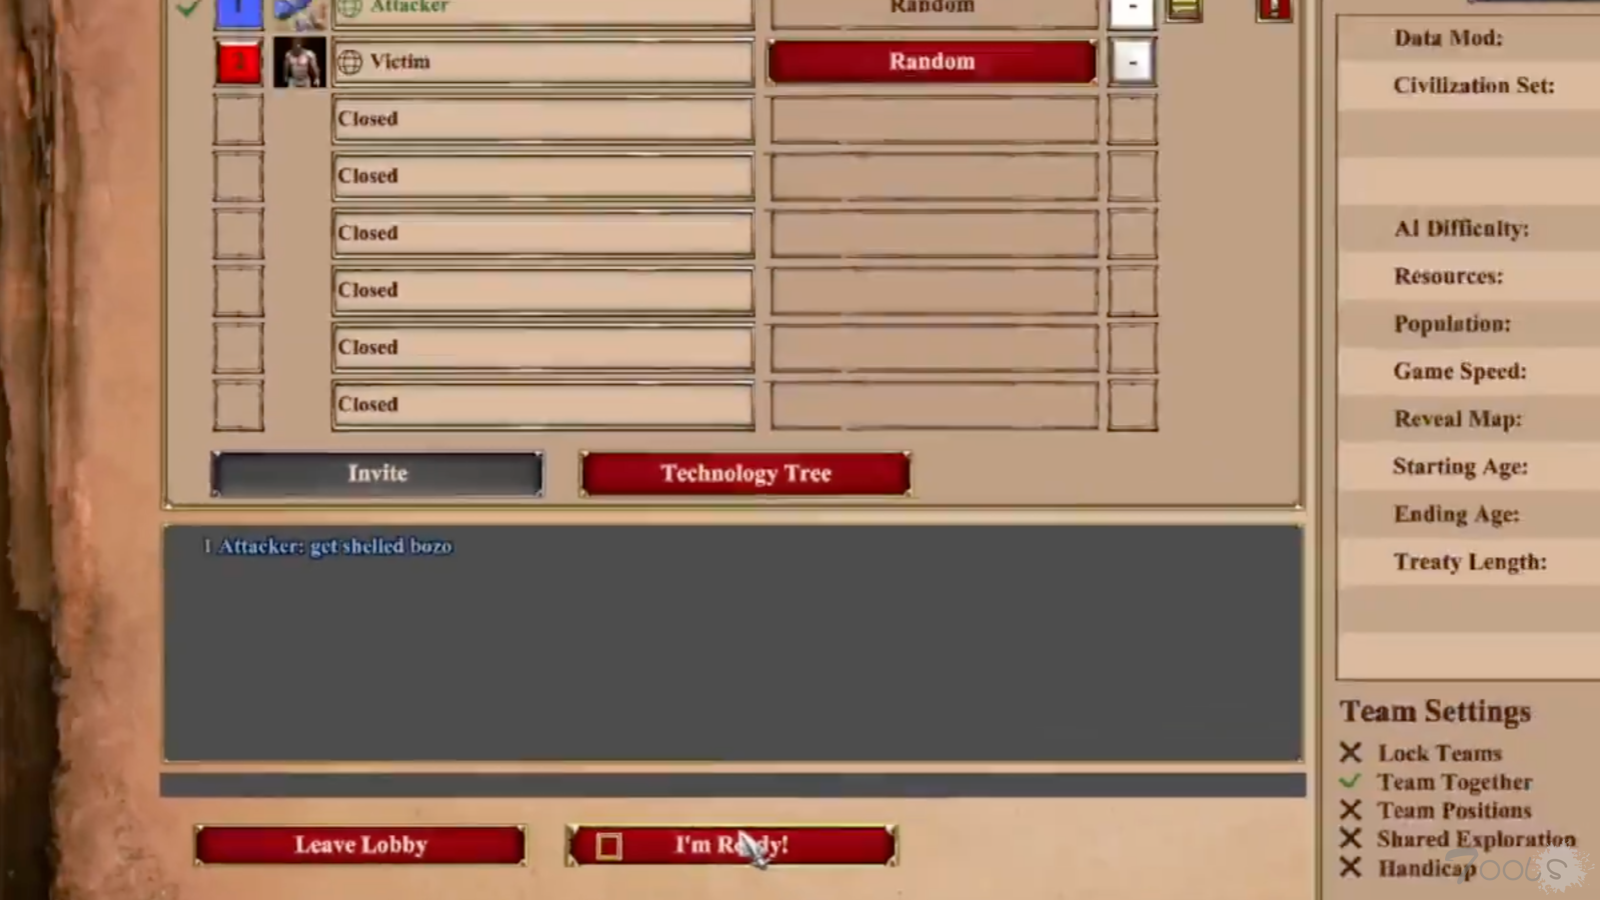
新思路!游戏(帝国时代II)也可以触发远程代码执行 黑客可以获得系统控制权
安全研究员 @RDJGR 日前在社交媒体上公布 CVE-2026-50663 漏洞的部分细节,该漏洞涉及经典即时战略游戏《帝国时代 II:决定版》,游戏中包含的远程代码执行漏洞利用方式并不难,而且攻击方式其实还是有些滑稽的,玩家只需要加入攻击者创建的游戏大厅即可自动触发漏洞。 漏洞详情如下:该漏洞本质上属于


