文章列表

对恶意挑衅管理员及恶意灌水会员imp0rt做禁言30天处理
对恶意挑衅管理员及恶意灌水会员imp0rt做禁言30天处理该会员在20200718由管理团队对其扣分处理警告无效后,于20200719私信挑衅管理员其余回复也多为无意义回复总版规↓https://www.t00ls.com/thread-55555-1-1.html 1、论坛不能发含有敏感信息、低俗低级信息、谩骂他人信息、政治敏感信息的主题

仿5173游戏交易网的一次诈骗溯源经历
**仿5173游戏交易网的一次诈骗溯源经历**> 一天中午来了一个下小伙子,说自己呗诈骗了。受害者在这个网站出售自己的游戏账户,对方购买者来购买。然后购买者通过网站支付给受害者虚拟的钱币,并告诉受害者自己体现即可。当受害者提现的时候。客服会在后台将其受害者的银行卡号改错一位数,谎称银行卡填
华图教育(huatu.com)某分站存在任意用户密码重置漏洞
华图教育(huatu.com)某分站存在任意用户密码重置漏洞
广西联通(www.gx10010.com)主站命令执行漏洞
广西联通(www.gx10010.com)主站命令执行漏洞

钓鱼邮件积分制
前言:The last few days 一直在钓鱼,绕钓fish mail策略都快绕疯了。在诸位大佬的帮助下终于进了收件箱,发现的确钓鱼邮件的防御策略跟杀软一样是采用积分策略。1.积分策略首先我们得了解一下什么是积分策略,积分策略从字面上来看就是积累分数的一个策略,举个例子:小明想在上海落户,如果小明是人

通读审计之天目MVC
0x00 前言天目MVC是天目网络科技有限公司开发的一款专业的PHP+MYSQL产品,采用自主MVC构架。我们今天所通读的CMS为天目MVC,从了解框架运行原理到漏洞挖掘。源码下载地址:https://www.a5xiazai.com/php/141613.html官网下载渠道:因为本篇文章涉及到前台漏洞,笔者已将漏洞信息提交给官网,官网已经更
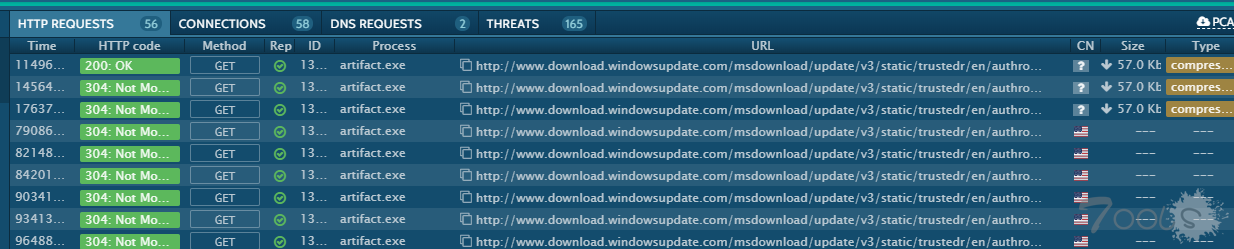
关于cobaltstrike 3.14生成的https远控木马流量的疑问
最近在看cobaltstrike的马的流量特征,看http的马一切很正常,但是测试https马的时候,发现会发起一个请求地址为:http://www.download.windowsupdate.com/msdownload/update/v3/static/trustedr/en/authrootstl.cab这是微软的地址,难道是因为证书原因吗,哪位大佬解释一下。
微软警告Windows DNS服务器存在重大漏洞 如不重视可能形成蠕虫攻击
访问MSRC报告:https://msrc-blog.microsoft.com/2020/07/14/july-2020-security-update-cve-2020-1350-vulnerability-in-windows-domain-name-system-dns-server/"蠕虫漏洞有可能在没有用户交互的情况下,通过恶意软件在易受攻击的计算机之间传播,"微软首席安全项目经理Mechele Gruhn解释说。"Window

win10 2004 WSL2安装重塑你的linux渗透环境
win10 2004 WSL2安装重塑你的linux渗透环境本文为原创公开文章,在个人公众号也有同步发布,如有违规,请管理删帖~###### Author:别叫我老王###### Date:20200713###### 0x00 背景介绍本文博主是一个没有技术且低危时长两年半的渗透练习生,自己上大学时买了个游戏本,也不是为了打游戏,就是瞅着配

linux通配符的利用
忽然发现自己在限号名单里,有些慌,最近也比较懒没做什么渗透和ctf题,所以就发下之前打靶机的总结吧。之前在打hackthebox的靶机Shrek发现的一个技巧,也就是2014年公布的unix和linux中的通配符漏洞。简单来说这个漏洞就是可以添加linux命令中的参数作为文件名,执行的时候就可以执行创建的参数名,比如可