
文章列表
扳手攻击:Revolut被钓鱼 向诈骗团伙泄露用户护照和自拍照等多种敏感数据
英国金融科技公司 Revolut 日前连发多条消息确认发生数据安全事件,攻击者冒充政府机构通过某个属于真实政府的域名邮箱向该公司发送虚假信息请求,Revolut 未经核实即按照要求向攻击者提供部分客户的敏感资料。Revolut 强调这起事件属于复杂的外部冒充诈骗,Revolut 自身系统和客户资金没有受到任何影
改机、协议外挂、猫池接码、号池倒卖:三份公开案件给技术人画的红线【T00ls法律讲堂第六十六期】
徐昊律师普法帖 · 不教实现,只讲后果论坛里很多做客户端逆向、自动化、风控对抗、协议分析的同行多少都见过这几样东西:改机框架、私接 IM 底层协议的外挂、猫池+接码转发、群控养号面板。代码上确实有工程含量,今天徐昊律师用下面三份公安部、法院、检察院公开通报的真实案件,简单告诫各位兄弟们
北京语言大学出版社(blcup.com) 某分站反射型XSS漏洞
北京语言大学出版社(blcup.com) 某分站反射型XSS漏洞
中国科学报社(sciencenet.cn) 某分站存在逻辑漏洞
中国科学报社(sciencenet.cn) 某分站存在逻辑漏洞
AI发现的微信超高危漏洞WeWorm
Calif近期发现了一个超高危漏洞,分享一下相关资料,感兴趣的可以看看,这是整个事件流:2026年7月某个时候:我们的AI发现了这个漏洞。7月23日:我们的工程团队发现了这个漏洞。7月24日:我们向腾讯提交了该漏洞。7月25日至28日:我们的微信账号被封号。7月29日:我们的微信账号解封。7月30日:我们完
微软在今天修复974个安全漏洞 再次刷新历史记录 微软提醒用户尽快更新
微软日前已经发布 2026 年 9 月例行安全更新,所有受支持的系统或软件都已经收到安全更新。根据微软安全响应中心发布的消息,微软在本次更新中合计修复高达 974 个安全漏洞,这也再次刷新单月漏洞修复数量记录。 包括 2 个已经被黑客利用的漏洞:本月需要优先处理的是 CVE-2026-81963 和 CVE-2026-8588

[已完成修复] 微信爆出高危漏洞 只需要发起通话(无需接听)即可控制对方账号
网络安全公司 Calif 日前公布针对微信及微信国际版 WeChat 的安全研究报告,研究人员使用 AI 辅助发现并开发针对微信的零点击攻击链,随后研究人员制作名为 WeWorm 的概念验证蠕虫。攻击者借助漏洞只需要向目标用户发起视频通话,即便对方不接听也可以在数秒内直接接管对方账号。接管对方账号后可以继
在五周内,N-able 发布了第四个 N-central 热修复程序,用于修复可导致未经身份验证远程代码执行的漏洞
每一个低于 2026.3.1.14 版本的本地部署 N-central 构建版本都需要安装 Hotfix 4,包括在前一天已经更新至 Hotfix 3 的服务器。N-able 的事件通知称,该漏洞已在实际攻击中遭到利用;但是在其发布说明中却表示,这一点尚未得到确认。在五周内,N-able 为 N-central 远程监控与管理(RMM)平台发布了第
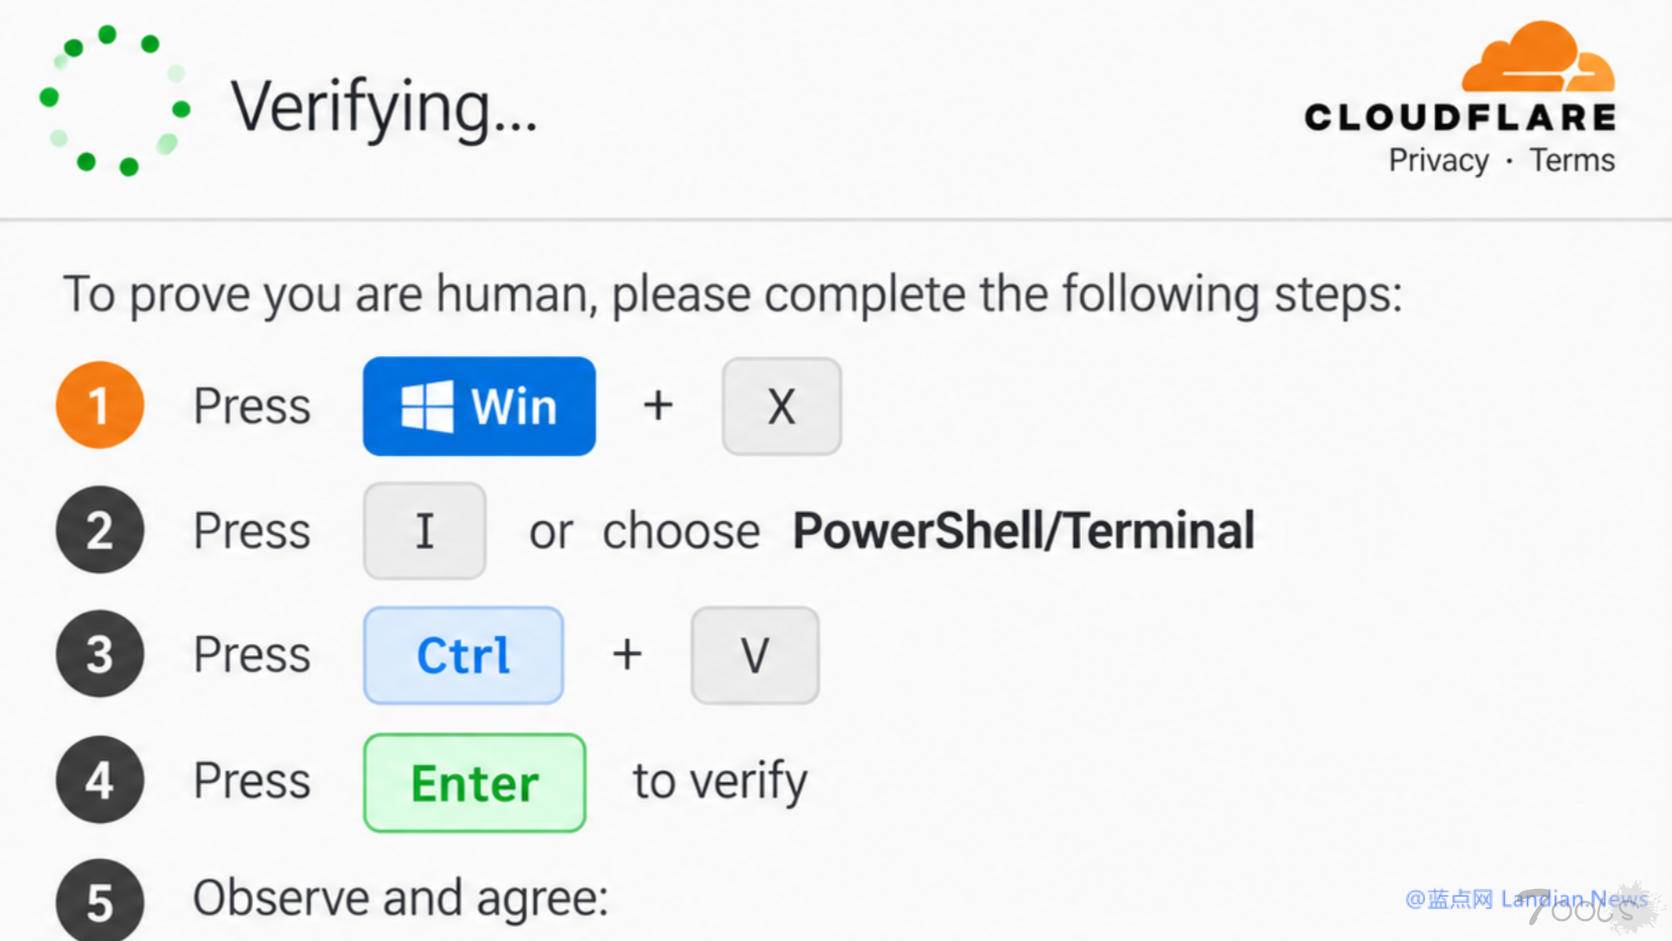
微软发布安全警告:TerminalFix终端点击钓鱼猖獗 用户不要随意在终端中执行命令
微软近期发布安全博客提醒用户提防新型 TerminalFix 终端点击钓鱼攻击,这种攻击源于流行的 ClickFix 并且主要通过伪造验证界面来诱导用户执行高危命令。目前这类钓鱼网站都喜欢伪造 Cloudflare Turnstile 的验证界面,部分初级用户很容易被诱导执行命令。 TerminalFix 与 ClickFix 的区别:ClickFix:
Proxmox VE 7~8.0.3存在高危漏洞 无需密码即可登录 已出现真实攻击和勒索事件
PVE官方日前发布紧急安全公告PSA-2026-00043-1,确认已经停止支持的PVE 7存在严重身份验证绕过漏洞。攻击者只要能访问默认使用的8006端口PVE API,就可以在无需密码的情况下登录Root账号。PVE官方也确认近日收到多个独立报告,称已经有攻击者利用该漏洞获取实例访问权限并加密数据进行勒索,建议使用PV


