Proxmox VE 7~8.0.3存在高危漏洞 无需密码即可登录 已出现真实攻击和勒索事件
紧急安全提醒:PVE 7.x~8.0.3存在免密认证高危漏洞,攻击者无需密码即可获得root权限。以上版本目前已经停止支持因此没有补丁,PVE官方确认已经有用户安装的实例被攻击以及被部署勒索 软件。目前临时应急方案是修改AccessControl.pm强制验证tfa-challenge签名的真实性,随后重启相关服务。另外特别提醒:该漏洞的相关利用方法已经在网上公开,相关攻击会快速增长,建议用户立即升级 PVE。
PVE官方日前发布紧急安全公告PSA-2026-00043-1,确认已经停止支持的PVE 7存在严重身份验证绕过漏洞。攻击者只要能访问默认使用的8006端口PVE API,就可以在无需密码的情况下登录Root账号。
PVE官方也确认近日收到多个独立报告,称已经有攻击者利用该漏洞获取实例访问权限并加密数据进行勒索,建议使用PVE 7的用户立即升级到后续受支持的版本。
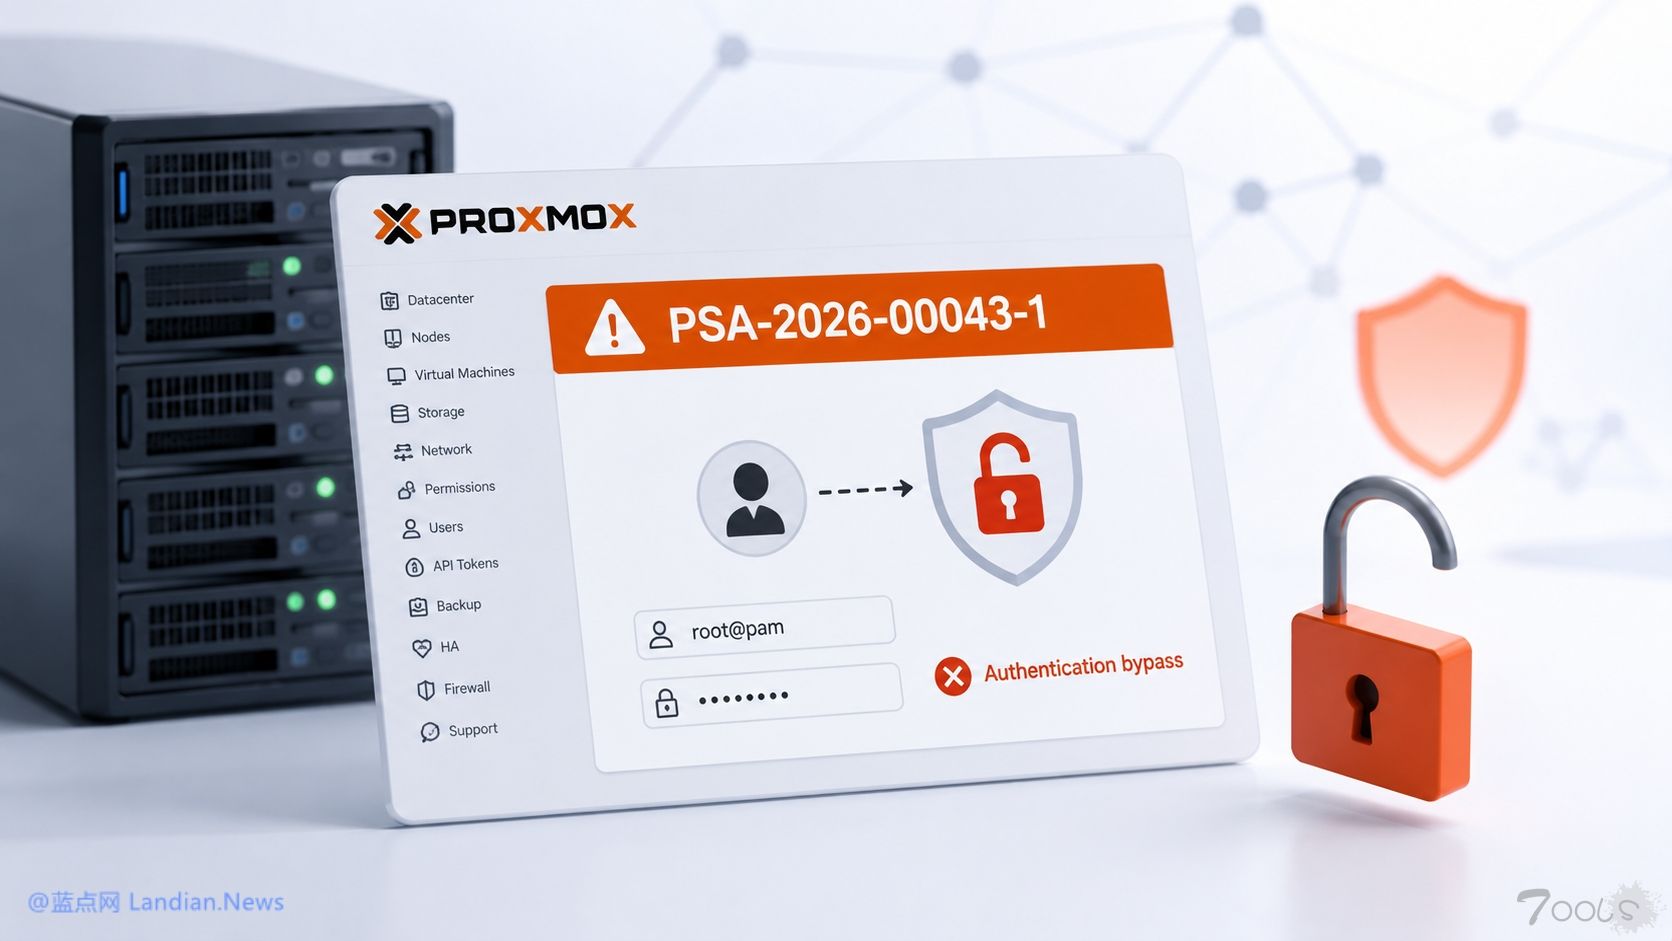
根据官方公告的消息,漏洞位于libpve-access-control组件中,受影响版本为PVE 7.x~8.0.3,主要覆盖的还是PVE 7.0~7.4以及PVE 8.0系列早期版本。
正常情况下启用多因素验证的用户在首次提交密码后会获得签名的tfa-challenge票据,实际登录时需要使用该票据完成多因素认证,认证后才可以登录账号。
但旧版代码对没有配置2FA的用户没有验证票据是否合法,而只要这个参数存在就会导致正常密码验证流程被跳过,因此攻击者只需要提供目标用户名和任意票据值就可以绕过认证。
PVE特别指出,默认管理员root@pam通常没有配置多因素认证,因此默认安装的PVE实例就会受影响,而黑客登录root@pam账户意味着攻击者拥有这台实例的最高权限。
有趣的是PVE在2023 年 7 月 20 日发布的8.0.4版中,因为重构TFA配置处理逻辑因此在无意中关闭这条漏洞利用路径。只不过当时开发团队并不清楚这个漏洞的存在,所以当时的修改也仅作为普通功能修复,没有发布安全公告、没有移植到当时还在维护的PVE 7系列中。
直到2026 年 8 月底安全研究员重新分析代码差异时才发现这个漏洞,PVE官方也证实目前所有获得支持的版本都不受漏洞影响,旧版因为已经停止维护因此没有可用的安全补丁。
这个漏洞处处充满诡异,从漏洞在2023年被意外修复到被安全研究员意外发现,更离谱的是虽然PVE 7已经没有可用安全更新封堵漏洞,但要修复这个漏洞也非常简单。
既然问题出在2FA TFA票据中,那用户只需要为root@pam或其他用户绑定2FA验证即可,这样生成的TFA票据就是真实的,黑客无法再通过虚假的TFA凭据绕过身份验证。
当然PVE官方的建议是修改 AccessControl.pm 强制验证tfa-challenge签名的真实性,修改后重启相关服务,PVE称这是临时应急措施,建议用户立即升级到PVE后续版本确保安全性。
在PVE官方论坛还有用户报告称PVE 8.2和PVE 8.4也遭到攻击,不过目前没有证据表明以上版本也受2FA TFA凭据漏洞影响。PVE官方确认该漏洞仅影响8.0.3及旧版本,PVE 8.2和8.4不受该漏洞的影响。
至于用户报告的问题,暂时无法确认是存在其他漏洞、用户使用的是长期未更新的旧版本或者安装的软件包存在问题。
PVE官方也确认近日收到多个独立报告,称已经有攻击者利用该漏洞获取实例访问权限并加密数据进行勒索,建议使用PVE 7的用户立即升级到后续受支持的版本。
异常参数可绕过密码验证:
根据官方公告的消息,漏洞位于libpve-access-control组件中,受影响版本为PVE 7.x~8.0.3,主要覆盖的还是PVE 7.0~7.4以及PVE 8.0系列早期版本。
正常情况下启用多因素验证的用户在首次提交密码后会获得签名的tfa-challenge票据,实际登录时需要使用该票据完成多因素认证,认证后才可以登录账号。
但旧版代码对没有配置2FA的用户没有验证票据是否合法,而只要这个参数存在就会导致正常密码验证流程被跳过,因此攻击者只需要提供目标用户名和任意票据值就可以绕过认证。
PVE特别指出,默认管理员root@pam通常没有配置多因素认证,因此默认安装的PVE实例就会受影响,而黑客登录root@pam账户意味着攻击者拥有这台实例的最高权限。
漏洞在2023年被意外修复:
有趣的是PVE在2023 年 7 月 20 日发布的8.0.4版中,因为重构TFA配置处理逻辑因此在无意中关闭这条漏洞利用路径。只不过当时开发团队并不清楚这个漏洞的存在,所以当时的修改也仅作为普通功能修复,没有发布安全公告、没有移植到当时还在维护的PVE 7系列中。
直到2026 年 8 月底安全研究员重新分析代码差异时才发现这个漏洞,PVE官方也证实目前所有获得支持的版本都不受漏洞影响,旧版因为已经停止维护因此没有可用的安全补丁。
PVE 7 用户要封堵漏洞更简单:
这个漏洞处处充满诡异,从漏洞在2023年被意外修复到被安全研究员意外发现,更离谱的是虽然PVE 7已经没有可用安全更新封堵漏洞,但要修复这个漏洞也非常简单。
既然问题出在2FA TFA票据中,那用户只需要为root@pam或其他用户绑定2FA验证即可,这样生成的TFA票据就是真实的,黑客无法再通过虚假的TFA凭据绕过身份验证。
当然PVE官方的建议是修改 AccessControl.pm 强制验证tfa-challenge签名的真实性,修改后重启相关服务,PVE称这是临时应急措施,建议用户立即升级到PVE后续版本确保安全性。
PVE 8.2/8.4也有漏洞?
在PVE官方论坛还有用户报告称PVE 8.2和PVE 8.4也遭到攻击,不过目前没有证据表明以上版本也受2FA TFA凭据漏洞影响。PVE官方确认该漏洞仅影响8.0.3及旧版本,PVE 8.2和8.4不受该漏洞的影响。
至于用户报告的问题,暂时无法确认是存在其他漏洞、用户使用的是长期未更新的旧版本或者安装的软件包存在问题。
关于作者
weak_hong58篇文章70篇回复

评论1次
这个洞说实话挺离谱的,8.0.4修复的时候都不知道自己修了什么,等于漏洞在生产环境裸奔了快两年才被人翻出来。
直接建议:
立刻给8006端口加白名单或防火墙。既然这洞只要能访问8006就能用,那最简单粗暴的办法就是别让外人扫到这个端口。PVE默认的8006是监听0.0.0.0的,有公网IP的话基本等于大门敞开。
给root@pam开2FA。这是官方承认的临时修复方案,开了之后tfa-challenge票据就必须是真签名过的,伪造的过不了验证。操作也简单,PVE后台就能配。
能升就升。虽然8.2和8.4官方说不受影响,但论坛有人反映被打了,建议确认下自己到底是哪个小版本。还在用7.x的要么升级要么换。
关于利用难度:
这洞利用条件其实挺宽的——不需要什么特殊姿势,只要能访问到8006端口、知道用户名(root@pam是默认的),然后在登录请求里塞个假的tfa-challenge参数就能绑过验证。等于说扫到一台暴露的PVE 7,改改数据包就能进后台,后续想干嘛都行。
所以优先级就是:先断公网访问8006,再开2FA,最后考虑升级。