文章列表
绝味(juewei.cn) 某分站存在命令执行漏洞
绝味(juewei.cn) 某分站存在命令执行漏洞
七匹狼(septwolves.com) 某数据服务系统存在弱口令
七匹狼(septwolves.com) 某数据服务系统存在弱口令
上海交通大学(sjtu.edu.cn) 存在SQL注入
上海交通大学(sjtu.edu.cn) 存在SQL注入
元气森林食品科技集团有限公司 (yqslmall.com) 某分站存在spring命令执行以及swagger未授权访问漏洞
元气森林食品科技集团有限公司 (yqslmall.com) 某分站存在spring命令执行以及swagger未授权访问漏洞
腾讯(tanlive.com) 碳live站点存在存储型xss跨站漏洞
腾讯(tanlive.com) 碳live站点存在存储型xss跨站漏洞
绝味(juewei.cn) 管理系统存在弱口令漏洞
绝味(juewei.cn) 管理系统存在弱口令漏洞

征集2023款T00ls官方T恤设计稿,要求PS或者AI稿
要求与往常一样,T恤设计稿以简洁为主,不能太花哨,不能太黑客,至少今天穿了明年依旧可以穿。踊跃参与者,均有TuBi奖励。TuBi奖励范围为5Tubi-100Tubi,以设计质量而定;T恤方案一经采用,奖励500TuBi。征集时间:3月10日——4月30日(若有大家满意的,提前定制)要求必须有成品jpg供大家鉴赏选择,

真实案例:插件劫持不可取【T00ls法律讲堂第五十二期】
经典案例:插件劫持不可取近年来,随着互联网科技发展,各大厂商争夺互联网流量的方式也多元化,其中不乏使用软件和插件进行流量劫持的行为。本文以徐昊律师前几日主办结案的真实案例分享。案情简介2021年下半年至2022年6月,被告人A与他人合谋,由被告人A雇佣其他被告人共同开发网络劫持插件以及捆绑
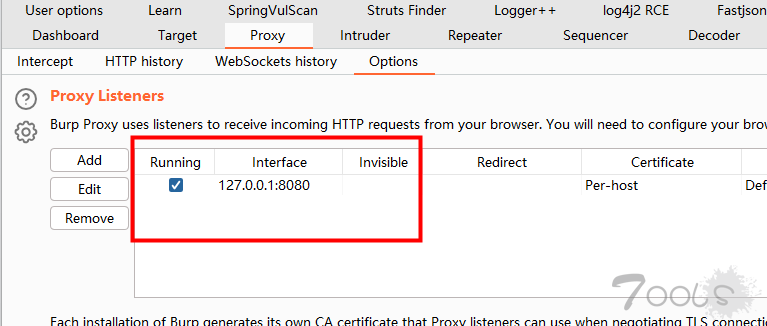
某金融app的加解密hook+rpc+绕过SSLPinning抓包
## 0x01 抓包### 1.1 burp抓包测试(抓不到)### 1.2 httpcanaryHttpCanary可以抓到包,可以看到有请求包有加密。可以看到报文有显著的特征:params## 0x02 代码分析直接将app拖到Jadx-gui中,可以看到没有加壳:然后搜索报文中的:“params”,然后定位到了加解密的地方,有报文的参数进行搜索,找加解
投稿文章:解密APP加密数据
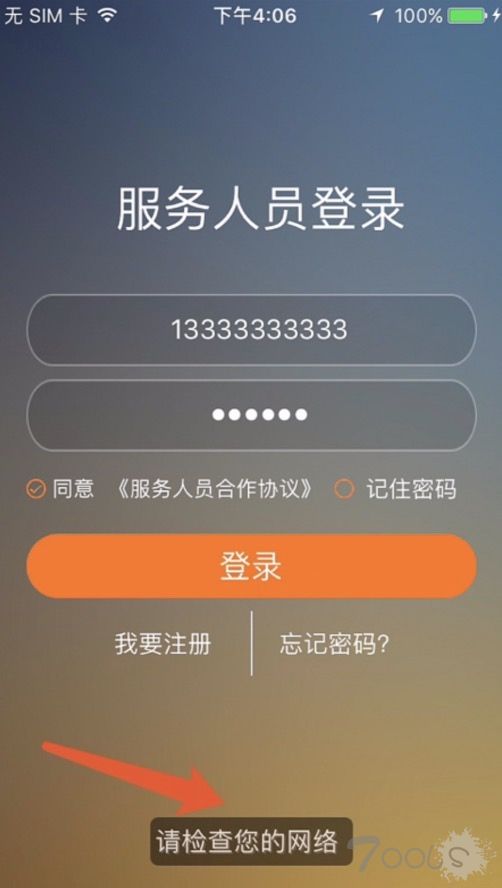
简介:如今,在做APP安全测试的时候,越来越多的APP数据使用加密传输,一般的做法都需要去逆向APP并寻找到加解密算法。ps:针对两款有不同加密方式的iOS应用,难度由低到高进行展开叙述。案例一:首先解决挂代理抓不到包的问题使用objection ios sslpinning disable绕过证书绑定在登录处抓包发现,requ