
文章列表
Droid ASC:极速 Android 反编译引擎,比JADX快41~269倍
本文介绍一个面向 AI Agent/移动安全研究者 的安卓反编译器 ASC,目前它中稿了 BlackHat EU 2026 Arsenal,可通过 pip install droidasc 安装使用后Agent时代,AI分析取代了大部分工程化的静态分析理论,并以惊人的速度统治了代码分析领域,但现有的反编译引擎仍然面向人类,从产物中构建达数GB的CFG,
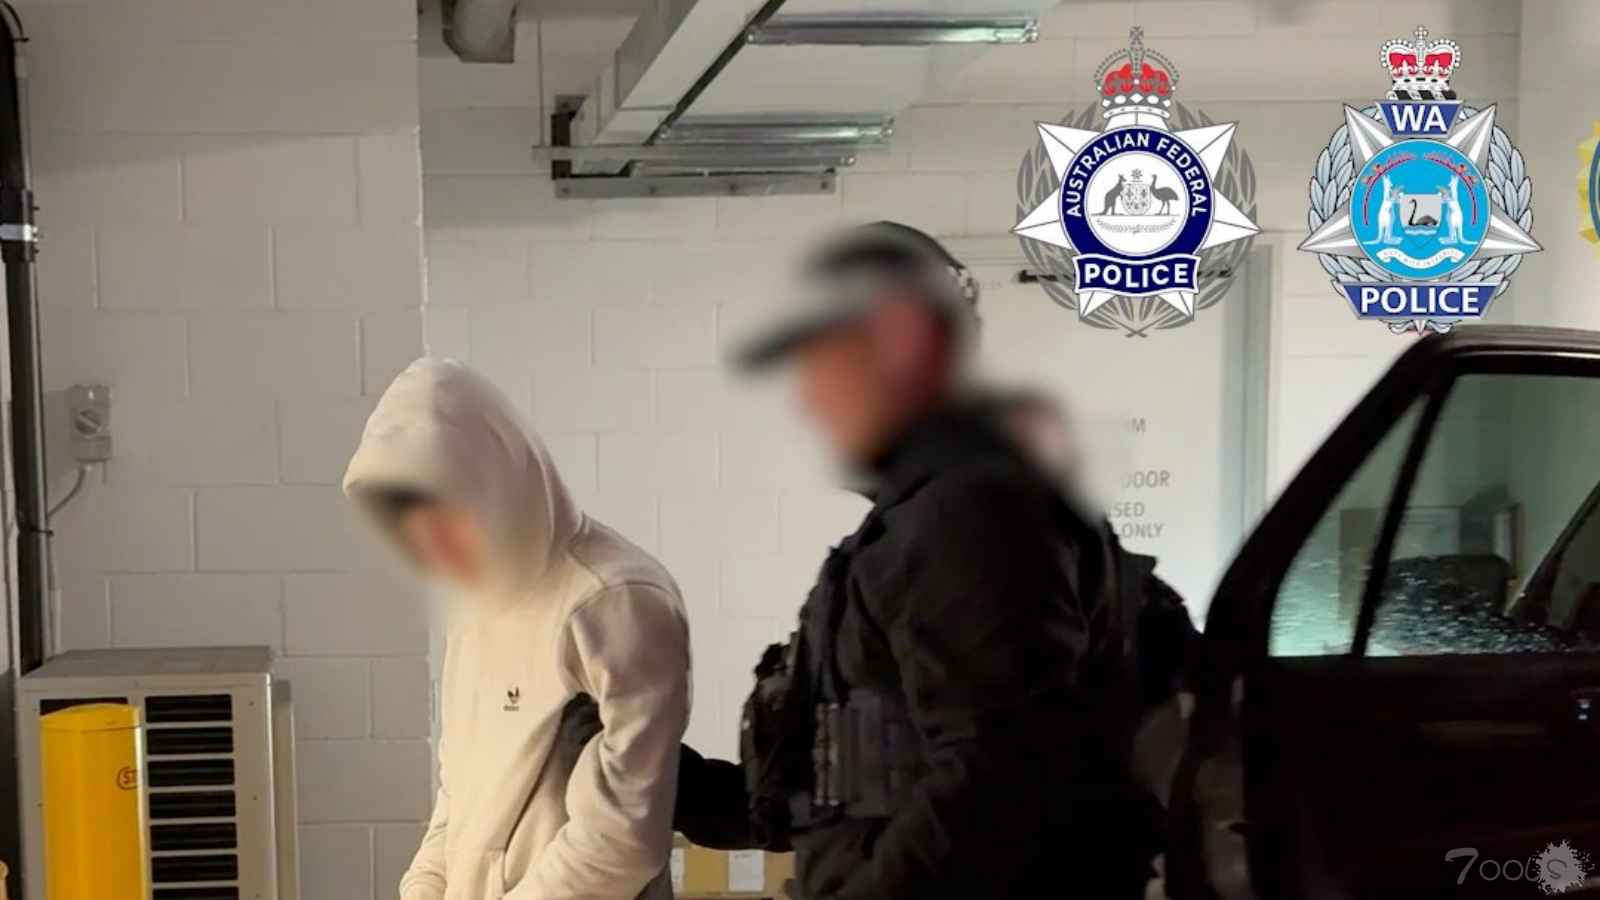
谷歌安全研究员卧底到黑客团队TeamPCP中 从内部收集信息和进行破坏行为
谷歌威胁情报团队日前在安全会议中透露,谷歌旗下公司 Mandiant 的安全研究员曾秘密潜伏到黑客团队 TeamPCP 的核心聊天群,持续监控该黑客团队针对开源软件生态系统发动的大规模供应链攻击。既然是卧底那当然也有卧底的好处,在黑客发起攻击前谷歌就已经提前协助受影响的企业和云服务商处置被盗的凭证
【T00ls18周年快乐】十八载同行,山海有期,热爱不止,向新而生 ...
十八年,足以让一个懵懂的少年走向成熟,也足以让最初偶然亮起的一点微光,汇聚成照亮无数人的星河。第一次接触 T00ls 时,我或许还说不清它究竟意味着什么。那时的我,只是怀着对技术最朴素的好奇,在一篇篇文章、一次次讨论和一段段代码之间慢慢摸索。后来才渐渐明白,真正让一个社区走得长远的,从
【T00ls18周年快乐】T00ls十八载风雨同舟
网海聚群英,击键阅风霜。十八春秋坚守,薪火续微光。共探渊深代码,同析攻防机变,论道在高堂。一语明疑义,知己满遐方。屏前夜,胸中策,诉衷肠。初心未曾轻改,云路且翱翔。愿伴论坛长路,再揽山河清晏,挥袖驭沧浪。岁岁逢佳诞,举盏祝安康。#T00ls18 周年快乐 T00ls #十八周年
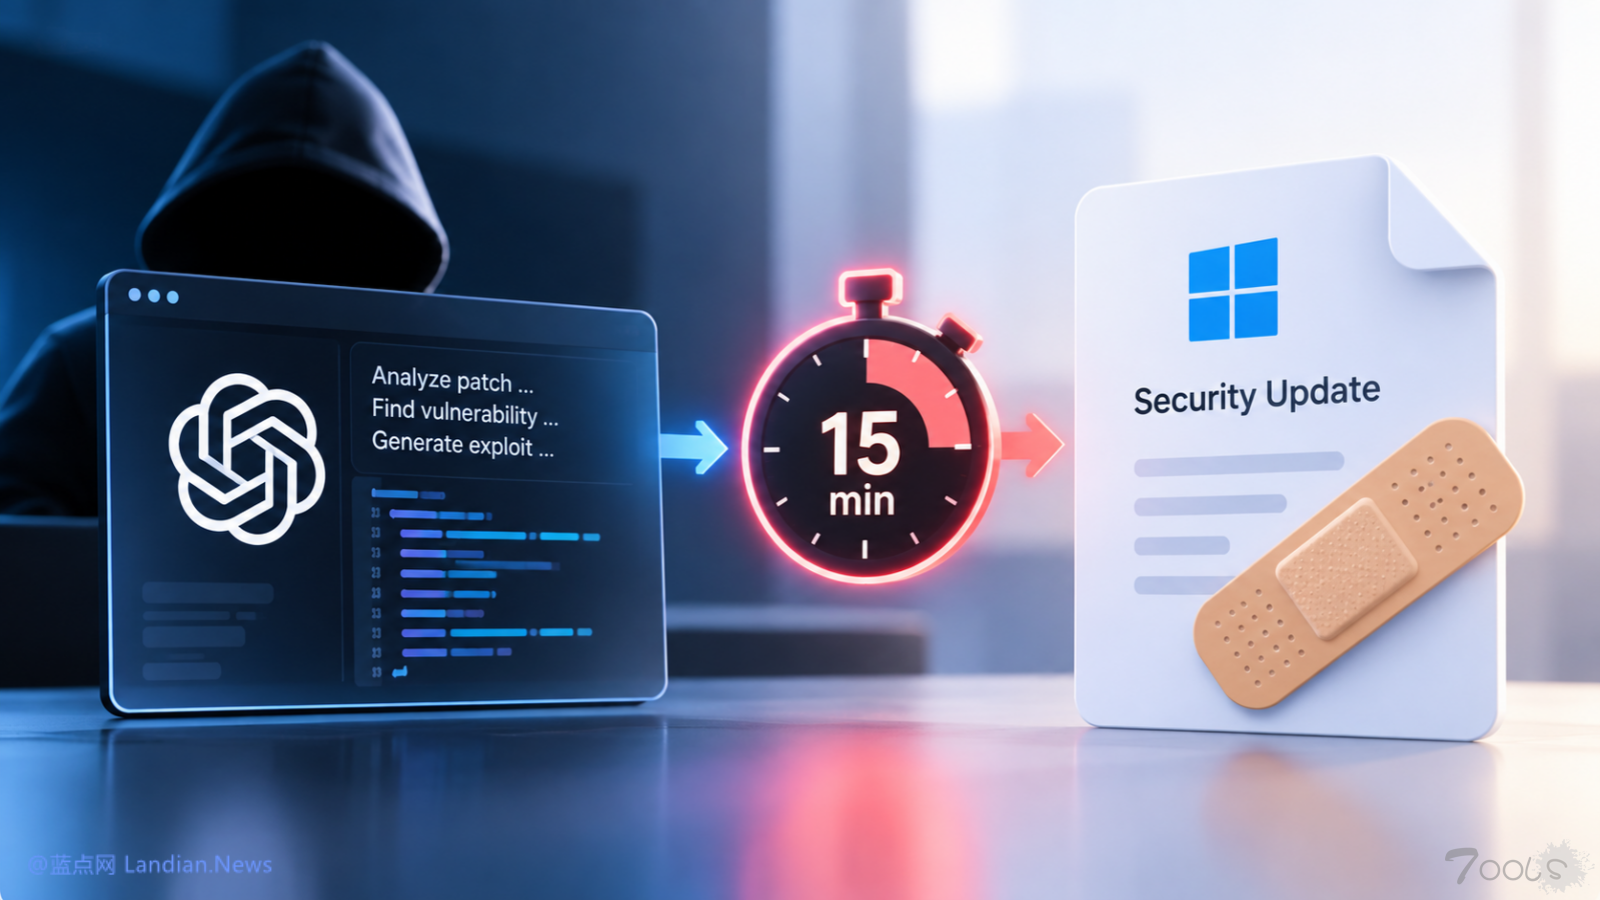
欧盟网络安全局警告称 前沿人工智能模型已经将漏洞武器化窗口期压缩到15分钟
在以前发掘安全漏洞是个非常考验耐心的事情,有些漏洞会在开发商修复前被发现,安全研究员会将漏洞通报给开发商并给予开发商时间来修复漏洞,作为回报开发商也会向安全研究员提供奖金鼓励研究员继续发掘漏洞提高产品安全性。而很多黑客则会在开发商发布漏洞修复程序后,通过分析修复程序中的代码来发掘
Cisco ISE 零日漏洞遭到在野利用,CVSS 10.0
思科周三发布了针对身份服务引擎(ISE)中一个严重程度认证绕过漏洞的紧急补丁,该漏洞在野外被用作零日漏洞。该安全缺陷以 CVE-2026-76460(CVSS 评分为 10/10)追踪,影响了设备的 API 端点,该端点未应用足够的认证控制。这使得攻击者能够向API发送精心设计的请求,绕过基于网页的管理接口,从而获
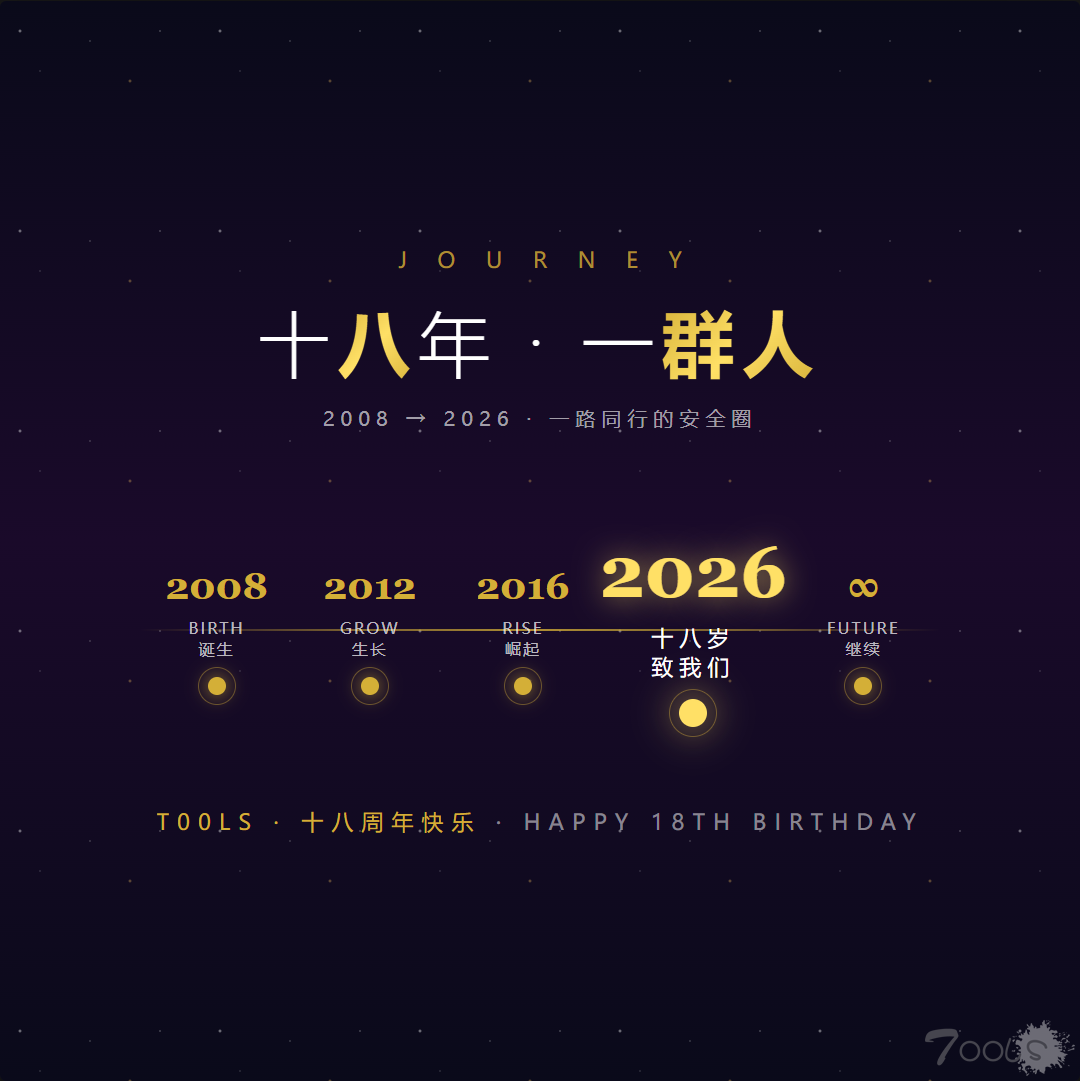
【T00ls18周年快乐】T00ls,十八岁生日快乐。
十八年,可以做什么?🤔可以让一群陌生人,在同一座论坛里变成挚友👬可以让无数个深夜,有了并肩的键盘声⌨️可以让一句"楼上正解",穿越时光依然温暖💛今天 T00ls 十八岁生日啦🎂我用 AI 给它画了一组生日像,每一张都是我心里它的样子✨祝 T00ls 生日快乐,下一段旅程,我们还在🌙#T00ls18周年快乐 #
谷歌证实有间谍软件利用Pixel零日漏洞发起攻击 主要针对高价值目标发起零点击攻击
谷歌官方日前证实有证据表明间谍软件利用 Pixel 调制解调器固件中的安全漏洞发起攻击,由于攻击发生在谷歌修复漏洞前,因此此次攻击属于零日漏洞范畴,而且攻击者使用的还是零点击攻击。 CVE-2026-58704 漏洞:在更新日志中谷歌提到 CVE-2026-58704 漏洞可能遭到攻击者有针对性的受限利用,该漏洞位于
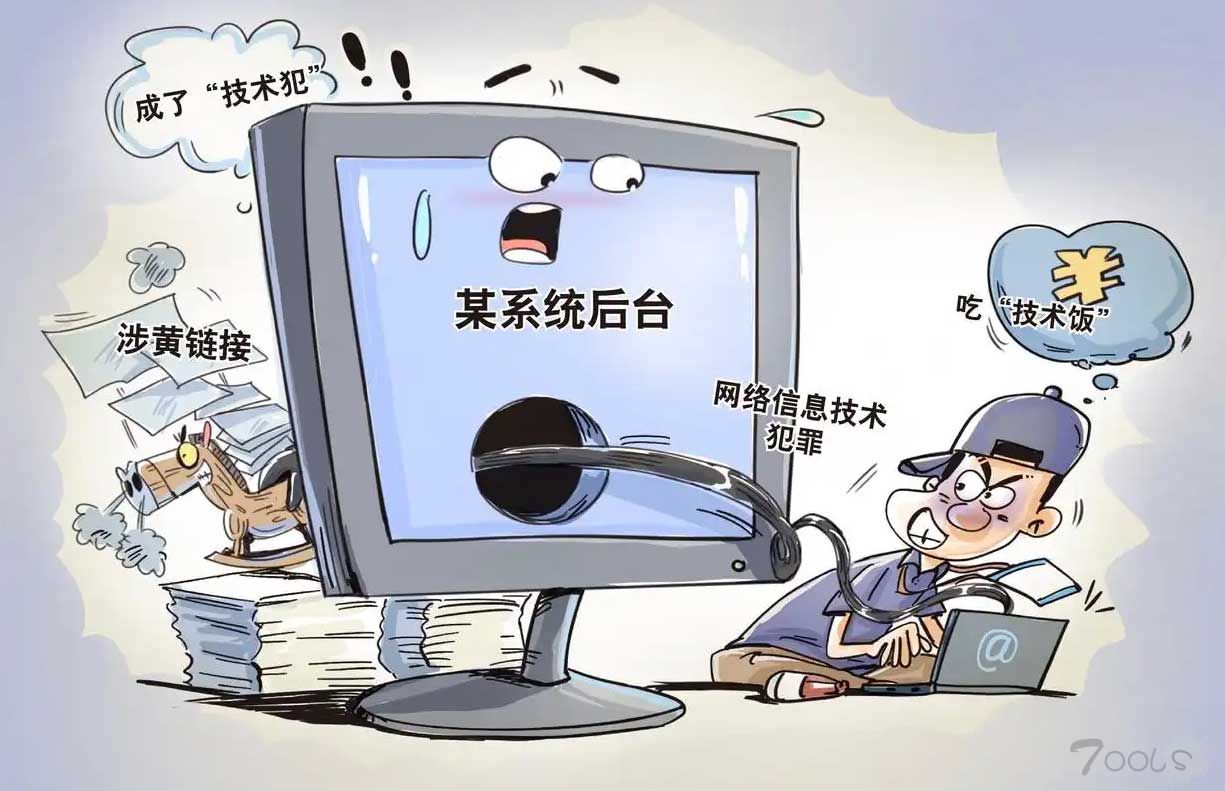
从BSRC那份公告看:白帽、AI工具和SRC授权之外,法律到底按什么评价【T00ls法律讲堂第六十七期】
前几天百度安全应急响应中心的公众号发表了一篇文章,很多兄弟们应该看了,这份处置公告其实挺克制,把三档越线的行为指了出来:一人放任AI工具在生产环境改删了核心数据,一人借漏洞批量薅优惠券拿去第三方倒卖并已移送公安,另一人拿AI工具越出授权面去扫内网、把一批敏感数据整包拖了出来 。这三档
🎉🎉🎉【T00ls十八载同行】十八而志,与子同袍 🎁🎁🎁
白驹过隙,忽然而已。自 2008 年 9 月 22 日创站至今,T00ls 已历十八载春秋,每年 8 月、9 月、10 月为 T00ls 的周岁庆祝生日月。🌹🌹🌹十八载春秋砥砺,初心如炬;十八载匠心雕琢,步履弥坚。点滴收获,皆由艰辛淬炼;寸寸精进,皆因卓越为念。🎉🎊🎈回望来路,前辈斩棘披荆,以荧烛之光汇成星河;同


