
XZ Utils 库中发现秘密后门,影响主要的 Linux 发行版
Red Hat周五发布了一个“紧急安全警报”警告,称一个名为XZ Utils(以前称为LZMA Utils)的流行数据压缩库的两个版本已被后门,其中包含旨在允许未经授权的远程访问的恶意代码。
Red Hat周五发布了一个“紧急安全警报”警告,称一个名为XZ Utils(以前称为LZMA Utils)的流行数据压缩库的两个版本已被后门,其中包含旨在允许未经授权的远程访问的恶意代码。
软件供应链入侵被跟踪为 CVE-2024-3094,CVSS 分数为 10.0,表示最大严重性。它会影响 XZ Utils 版本 5.6.0(2 月 24 日发布)和 5.6.1(3 月 9 日发布)。
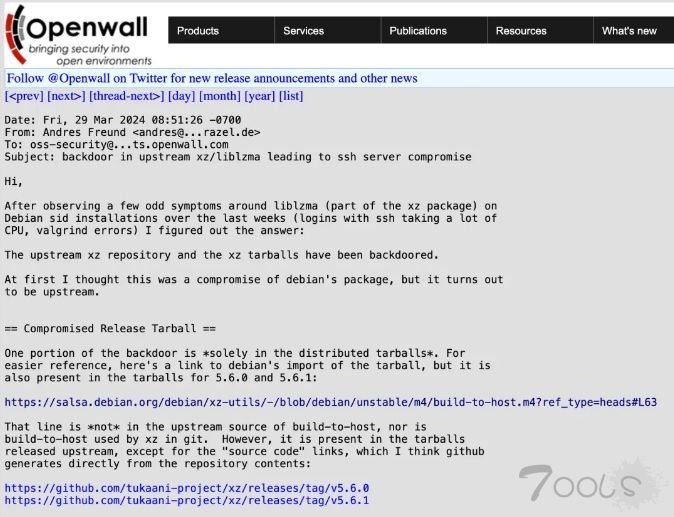
软件供应链入侵被跟踪为 CVE-2024-3094,CVSS 分数为 10.0,表示最大严重性。它会影响 XZ Utils 版本 5.6.0(2 月 24 日发布)和 5.6.1(3 月 9 日发布)。
关于作者


评论7次
这有他的自述,好奇的可以看看~ https://www.t00ls.com/thread-71547-1-1.html
这个打供应商的人也是nb,听说好像潜伏了三年 期待后续有利用方式
虽然看不懂 但还是要来插个眼蹲后续
自检 strings `which xz` | grep '5\.6\.'
这是看版本
虽然看不懂,但还是要凑个热闹
自检 strings `which xz` | grep '5\.6\.[01]'
虽然看不懂,但还是要评论一下