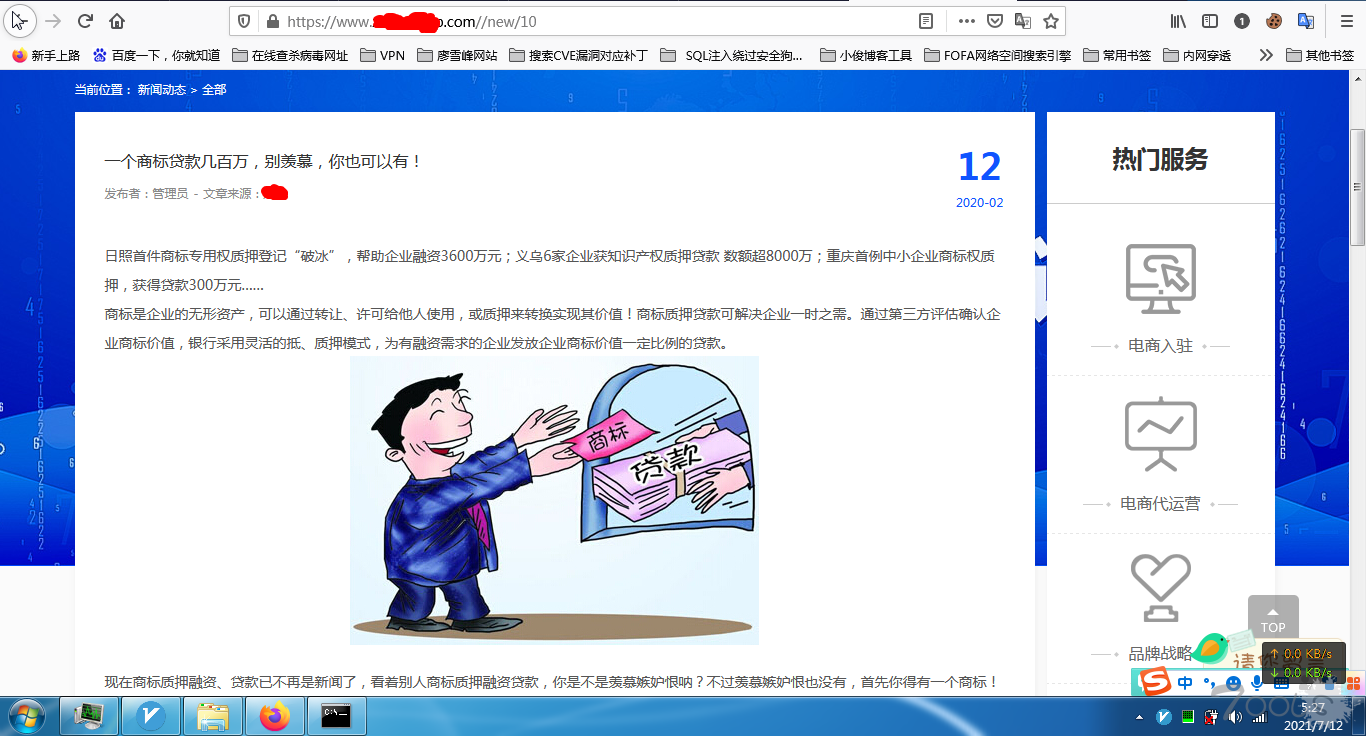
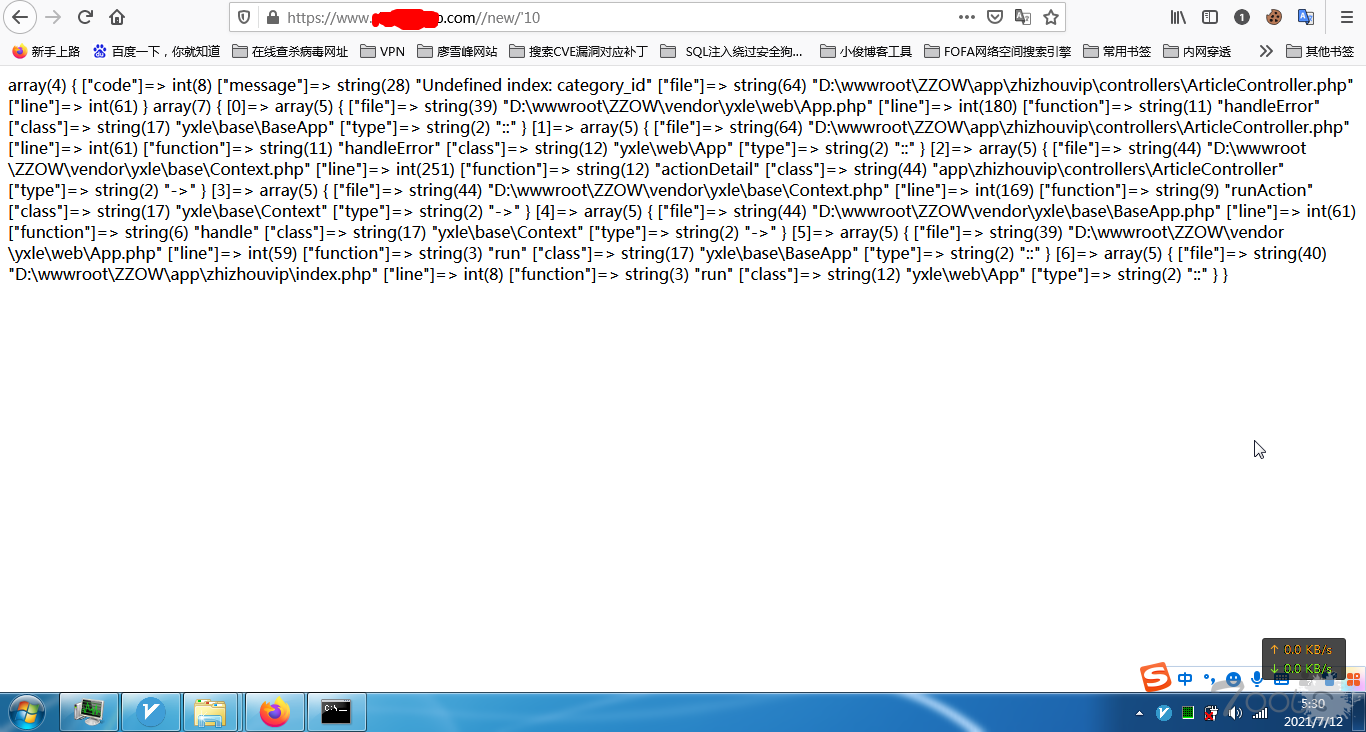
大家快来看,这种伪静态网页存在SQL注入吗? 2021-07-12 05:38:52 79 LiJun1998 18377 原网页是这样的: 在数字前面加个单引号就报错: 但是在数字后面加单引号没影响: 在加上单引号和其他数字,就相当于单引号后面的都被注释了一样,没影响 这种应该如何注入? 类别 技术讨论 关于作者 LiJun199811篇文章49篇回复




评论79次
不是sql注入,只是报错信息没有处理,信息泄露了
感觉不像是sql注入啊,感觉更像是错误机制没处理好
这不是报错,是php var_dump
理论上来说,sql注入是后端数据库的问题,跟前端伪静态没啥关xi啊
这个不是注入吧
这个不是注入,你可以尝试把这个连接转换成没有伪静态的状态再试试
这不是注入
只有类型报错信息 但是感觉暴露很多有用信息啊
程序没有定制化处理异常信息,另外报错原因是你加了特殊字符数组类型转换导致
可能是开发人员对这里的没处理,单看页面似乎是不存在注入的关xi
这个报错和SQL没关xi
第二张图露点了
之前在ctf遇到过,表哥你可以这样试试/ https://ip/newsshow/id/529 如果是伪静态的话,他其实是这样的 https://ip/newsshow?id=529 这样注入试试
根据网页报错现象,无明显调用SQL语句,目测可能只是原计划输入字符为字符串,但楼主输入了特殊符号,导致单纯异常处理不够报错而已
这个不是注入问题
这个不是注入,倒是像php里面的类型转换出的问题
楼主,我知道打码的是哪个站,因为你打码不严。
应该没有注入问题
这是网站代码问题不是注入