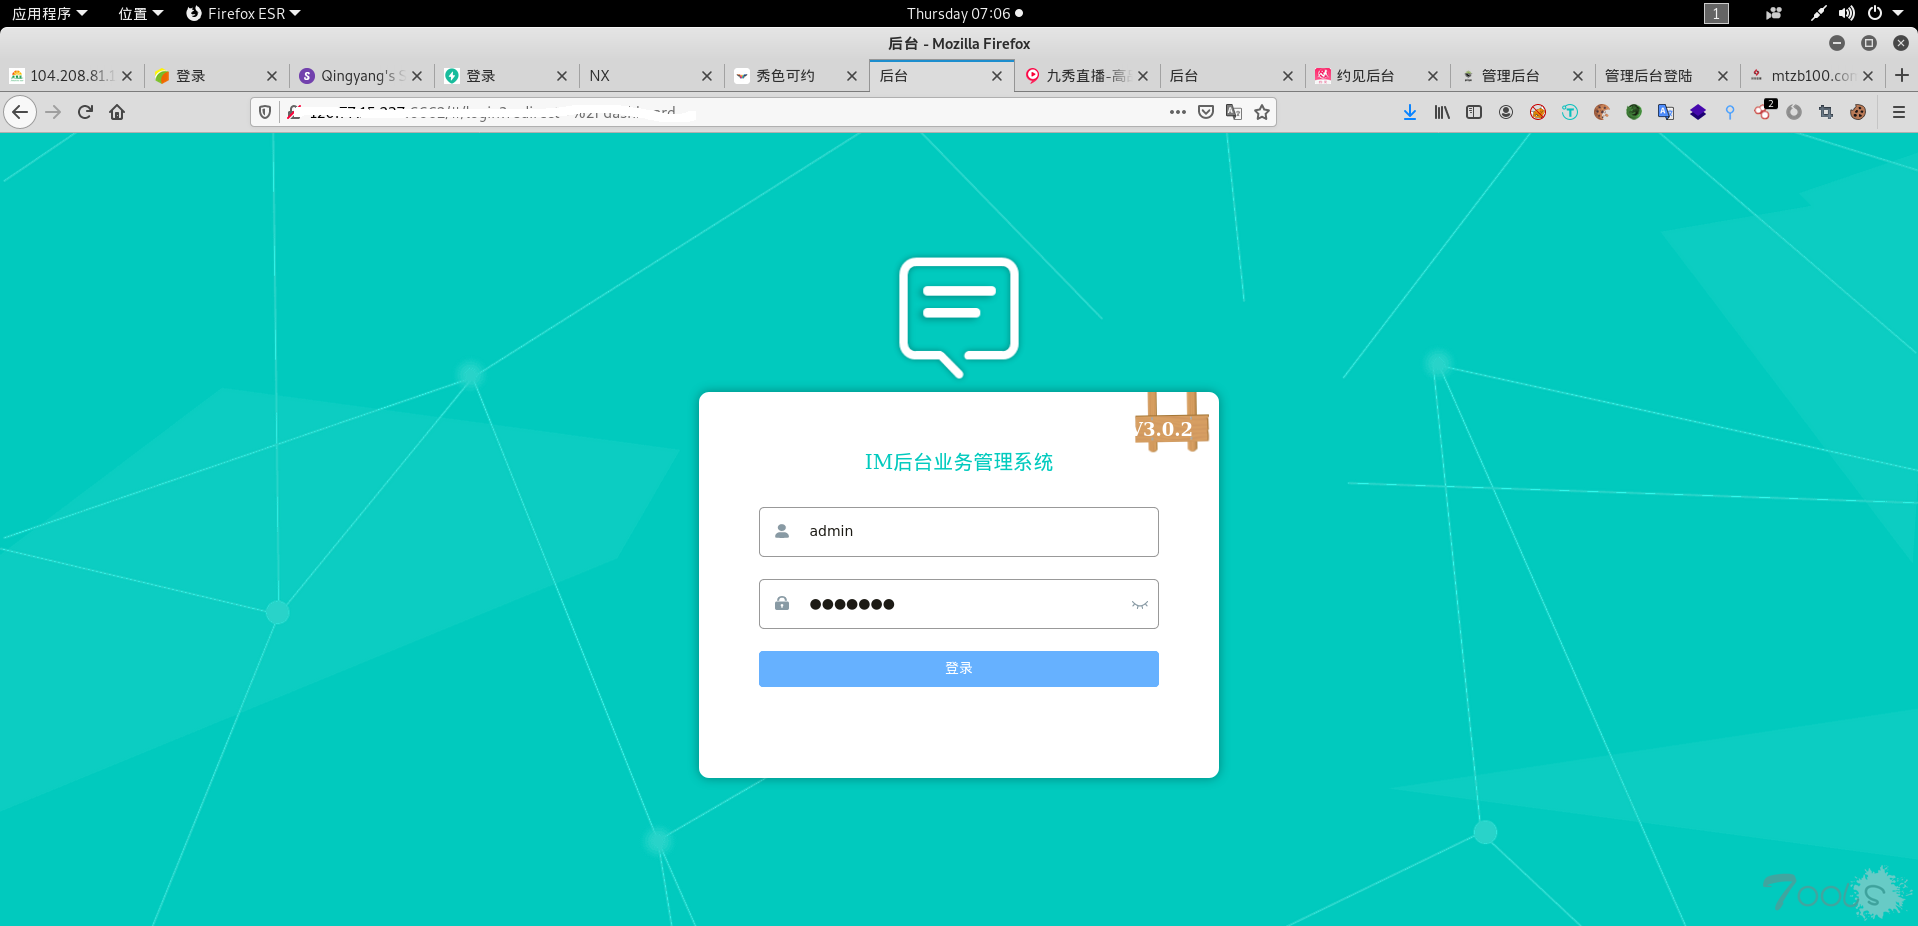
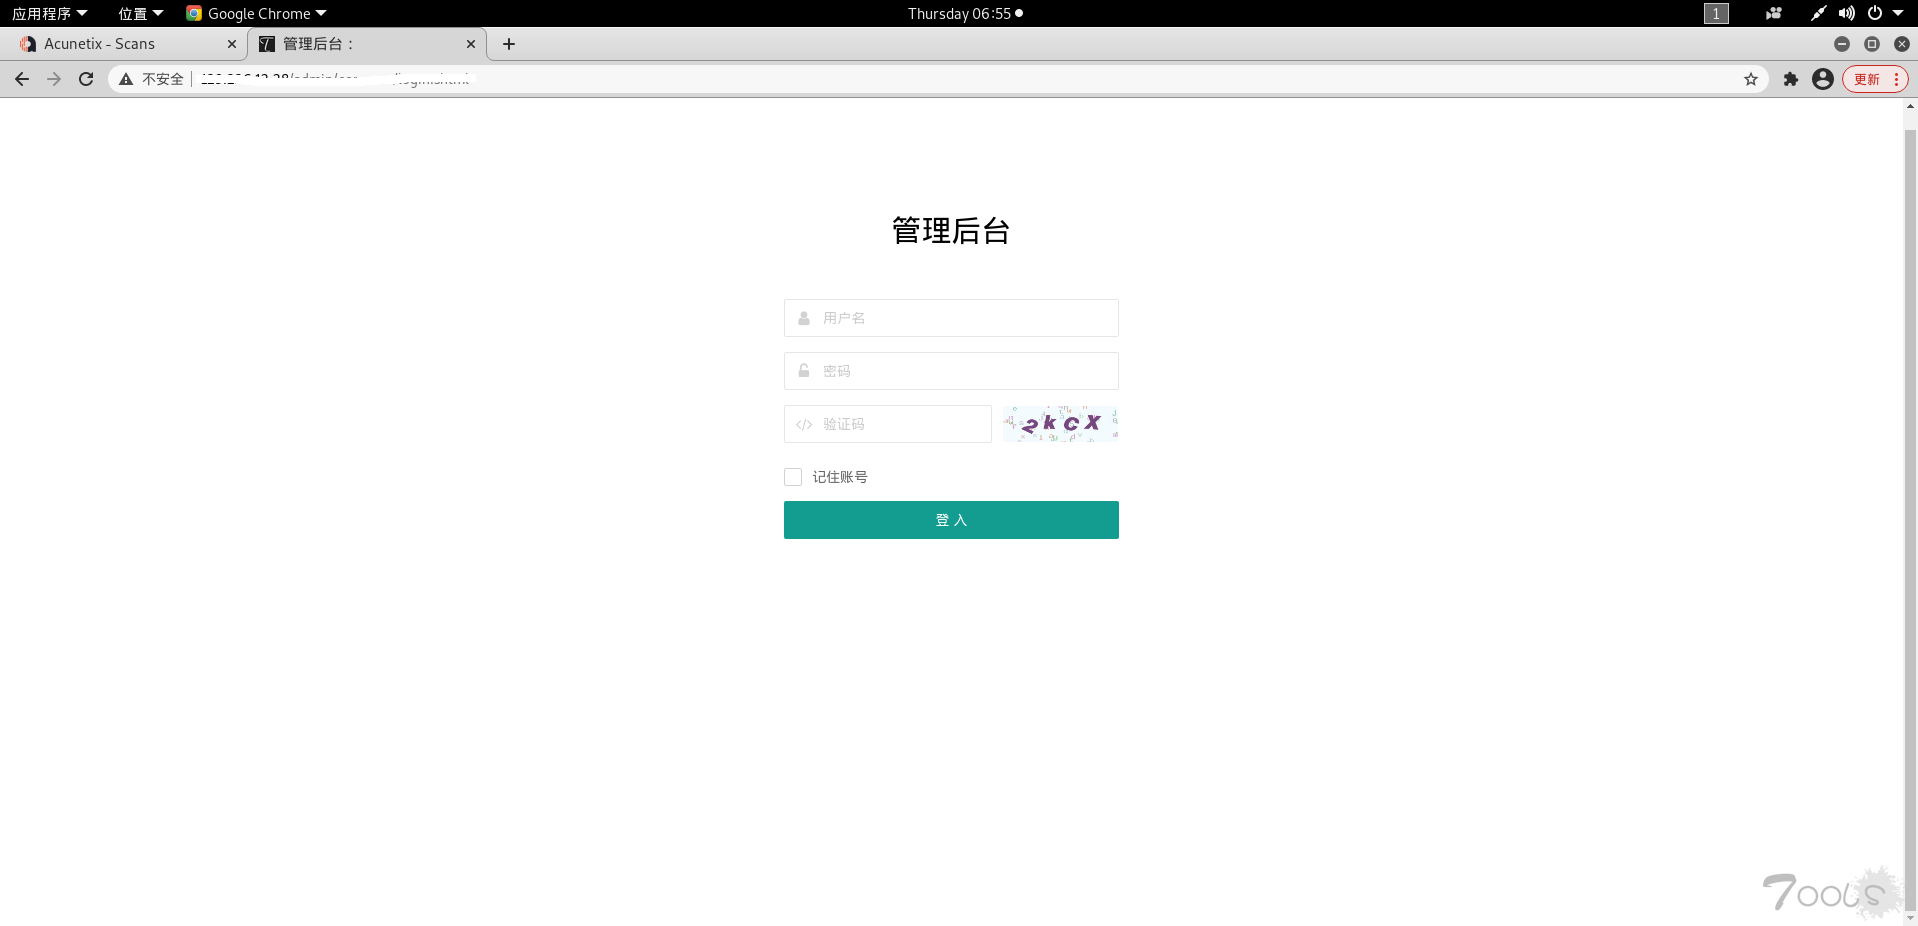
Thinkphp框架的后台模板竞猜(更新中) 2021-06-15 16:01:17 32 Drs77535 4644 目前主流用的比较多的thinkphp框架后台源码哪里有,因为工作需要搜集,比如以下几款,请各位大佬引荐,谢谢!!!!!! thinkAdmin FastAdmin layuiAdmin 类别 技术讨论 关于作者 Drs7753514篇文章181篇回复




评论32次
catchadmin
遇到过相似页面,收藏一下备用
确实少这种漏洞
这些都是TINKPHP该的。漏洞很少。
第7个,禾匠商城
很好,这些后台页面混个眼熟
楼主也是搞gongan业务啊全部是涉诈xi统
楼主也是搞gongan业务啊 全部是涉诈xi统
帖子更新了,还请各位大侠看看有没有认识的后台
我最近也在研究TP ,看了个遍 感觉脑壳大
layuiAdmin
有一个在编辑器的地方可以上传webshell
有个任意上传漏洞。
就是想看看这些二次开发的后台xi统代码是否有漏洞可以利用
谢谢
有些路径被修改了
CVE-2020-25540
基于thinkphp二次开发的太多了,thinkphp好像都有段时间没有爆漏洞了哇
碰到过很多thinkphp版本低,网上说有漏洞,但是利用的时候就说index模块不存在或者其他提示
thinkadmin的碰到过几次了,好像有一个版本可以无视验证码爆破