实战过云锁提权
我上次 发了一个过云锁的 我感觉好尴尬啊 想复杂了 我估计很多人知道这个方法了 但还是发出来 希望大家提供更多的思路 其实很普通
云锁还是 老套路 正常上传文件消失 目标环境 ii6+2003装有云锁(狗貌似没用)
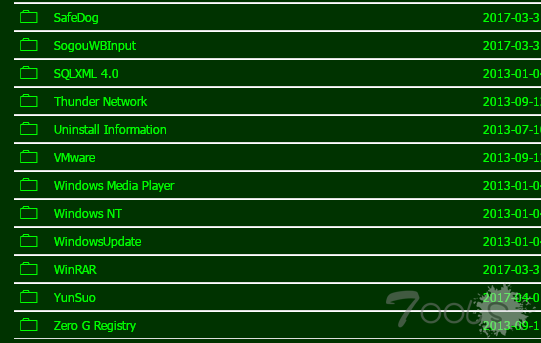
正常上传一个ms16_032试试 win2003大杀器
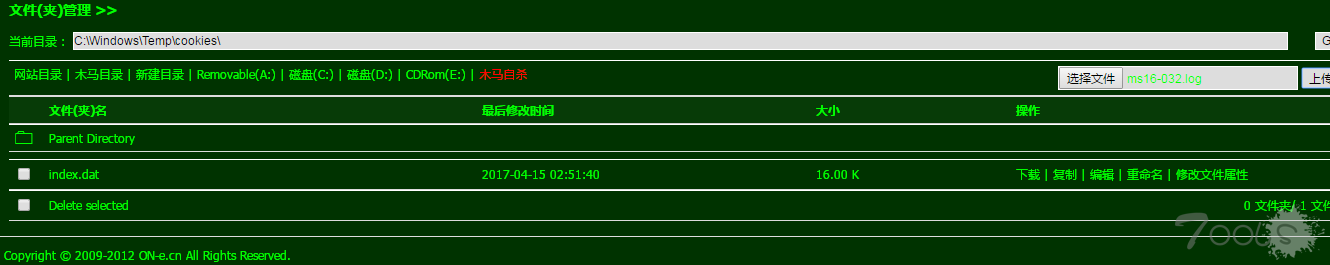
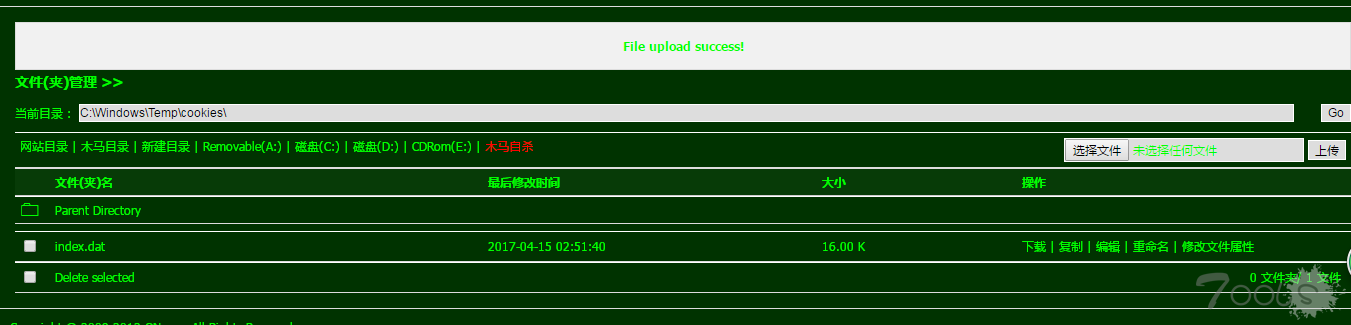
就是这效果啊 好多人肯定会说不免杀
关免杀毛事 开始
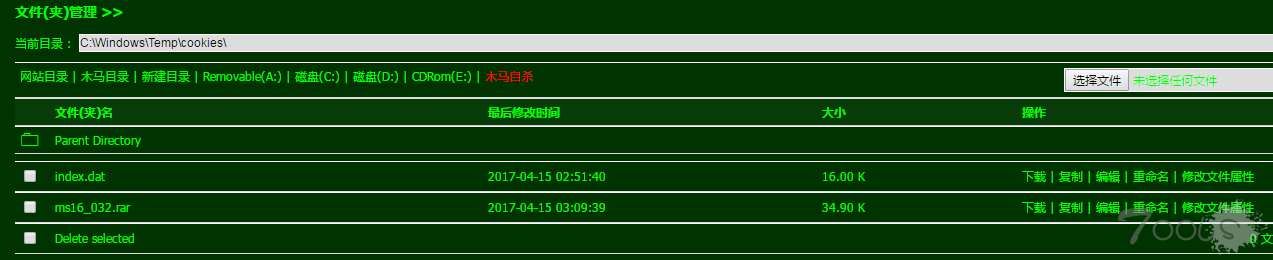
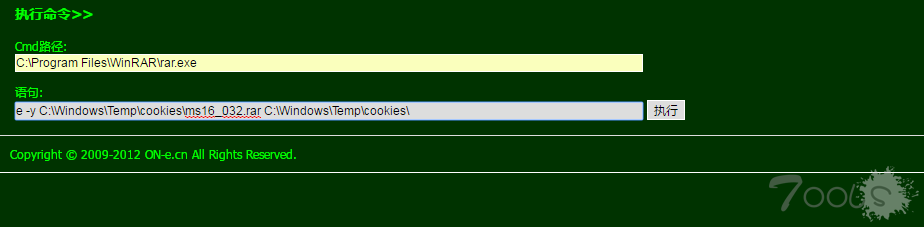
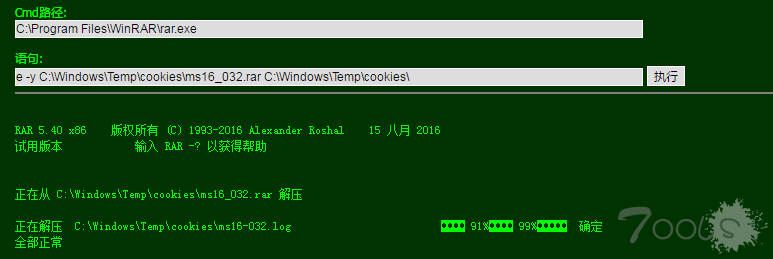
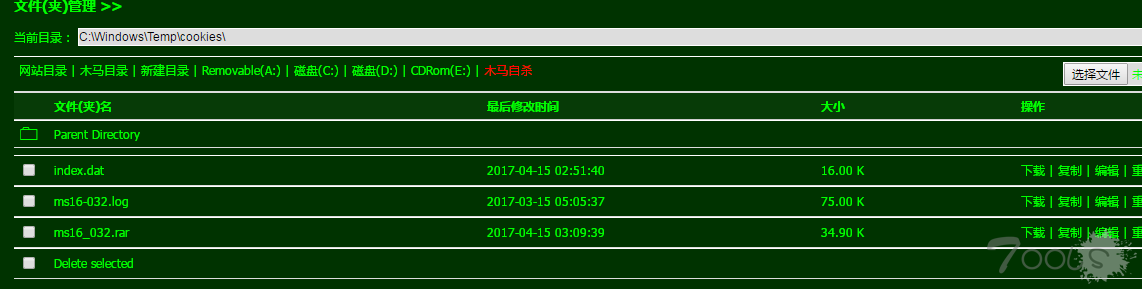
将exp打包成rar
1.
2.
3.
4.
下面要注意 很多人喜欢放在这里执行就会提示这个
然后就放弃了 我曾经也这样过
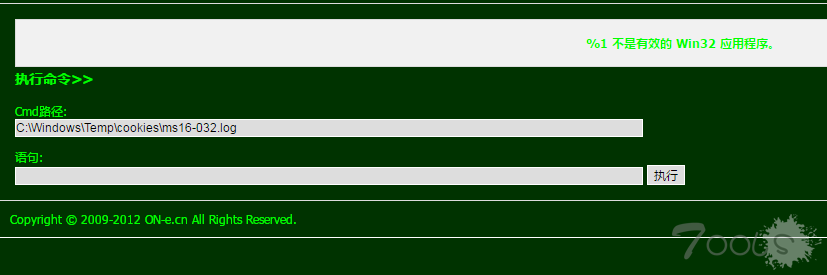
换成这样就可以了
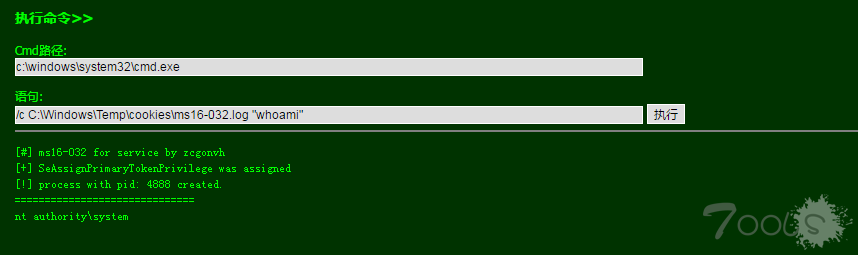
都是很普通的思路没啥特别的 大家去试试吧 有其他的可以分享下
勿喷很普通的东西在大家眼里
TCV0
云锁还是 老套路 正常上传文件消失 目标环境 ii6+2003装有云锁(狗貌似没用)
正常上传一个ms16_032试试 win2003大杀器
就是这效果啊 好多人肯定会说不免杀
关免杀毛事 开始
将exp打包成rar
1.
2.
3.
4.
下面要注意 很多人喜欢放在这里执行就会提示这个
然后就放弃了 我曾经也这样过
换成这样就可以了
都是很普通的思路没啥特别的 大家去试试吧 有其他的可以分享下
勿喷很普通的东西在大家眼里
TCV0
关于作者
vmpire83篇文章764篇回复

评论31次
直接传的rar? 为什么可以传rar?
有没有在其它防护上做个测试
亮点就是解压咯,不知有没有试过菜刀的下载功能,最后面一般执行exp都是这样执行的不会说直接就填到第一行去。。
@大大怪 我也搞不懂 云锁 说他厉害 还是一般呢 真不好说
可以这么理解么,这是云锁的一个逻辑漏洞,或者说他本来的业务范围就是这样。就是我只在乎上传的文件,上传的文件安全就不关我事,所以解压出来就好使了
遇到云锁 我站点的帐号密码都拿不下......别说提权了
怎么回事,传上去杀,解压出来不杀?
细节+运气+思路~
@empers 自己传一个rar.exe照样可以用
这私思路好,但是设置了c盘的访问,你要咋使用rar解压?
利用rar进行进一步提权,细节决定成败呀