
文章列表
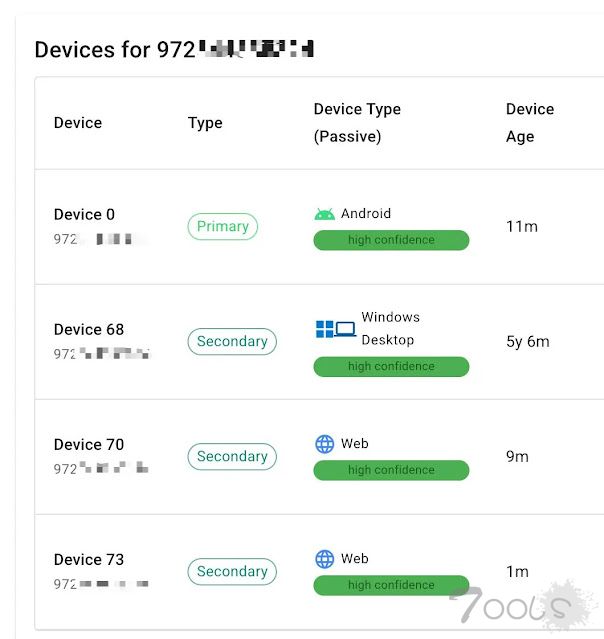
WhatsApp漏洞泄露用户元数据,包括设备操作系统
WhatsApp 的多设备加密协议长期以来存在元数据泄露问题,攻击者可以利用该协议识别用户设备的操作系统,从而辅助定向恶意软件传播。近期研究表明,Meta 公司已部分修复了这一问题,但透明度问题依然存在。Meta 的 WhatsApp 拥有超过 30 亿月活跃用户,采用端到端加密(E2EE) 来保障消息安全;但是,其多
MongoDB漏洞CVE-2025-14847目前在全球范围内正被积极利用
该漏洞编号为CVE-2025-14847(CVSS 评分:8.7),允许未经身份验证的攻击者远程泄露 MongoDB 服务器内存中的敏感数据。该漏洞的代号为MongoBleed。OX Security表示: “zlib压缩算法的一个缺陷允许攻击者触发信息泄露。攻击者通过发送格式错误的网络数据包,可以提取出部分私人数据。”网络安全问题根

RCE哨兵 - 2026哨兵系列第一弹
# RCE 哨兵 (RCE-SB)> 一款专为 Burp Suite 设计的远程代码执行漏洞检测插件> 自动化跟踪所有参数,塞入payload,暴力RCE (用这个插件黑盒挖过几个RCE 不喜勿喷)## 📖 工具介绍RCE 哨兵是一款高效的 Burp Suite 扩展插件,专注于检测 HTTP 请求中的潜在远程代码执行(RCE)漏洞。它能够自动捕获 GET
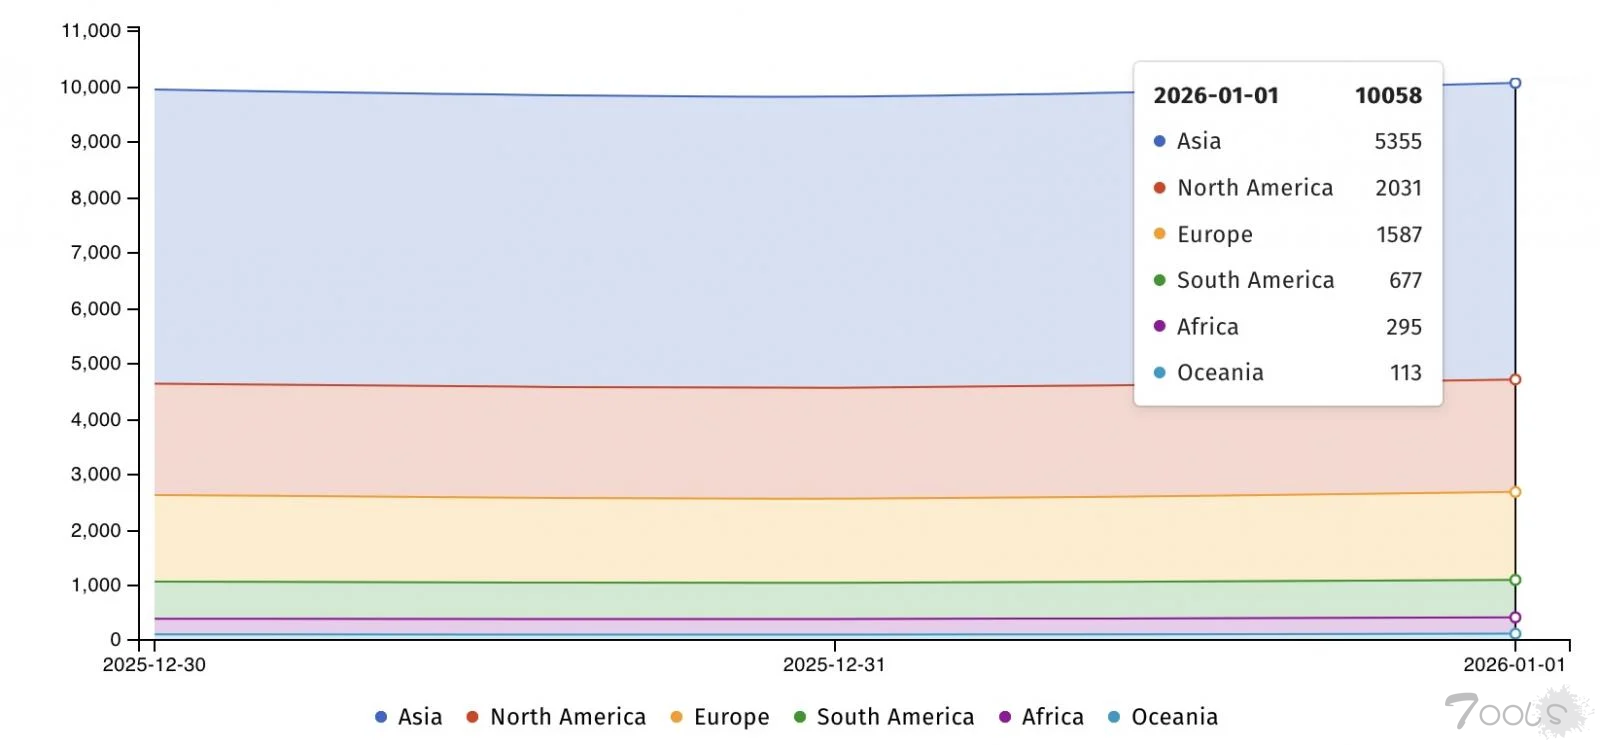
超过 1 万台 Fortinet 防火墙暴露于已被主动利用的双因素认证绕过漏洞中
超过 10,000 台 Fortinet 防火墙仍然暴露在网络上,容易受到持续攻击,这些攻击利用了一个存在了五年的严重双因素身份验证 (2FA) 绕过漏洞。Fortinet 于 2020 年 7 月发布了 FortiOS 版本 6.4.1、6.2.4 和 6.0.10 来解决此漏洞(跟踪编号为 CVE-2020-12812 ),并建议无法立即修补的管理员关闭用户名区
安全研究机构爆料称育碧《彩虹六号》被攻击事件源头包括印度和南非外包员工充当内鬼
活跃在社交媒体平台上的安全研究机构 vx-underground 日前发布多个涉及育碧和彩虹六号游戏被攻击的爆料消息,这些消息牵涉到育碧在印度和南非的外包员工,因此还有很多其他印度用户对这个账号恶语相向。根据 VX 获得的信源以及部分来育碧系统截图,此次攻击事件揭露育碧内部存在的内鬼灰色产业链,也暴
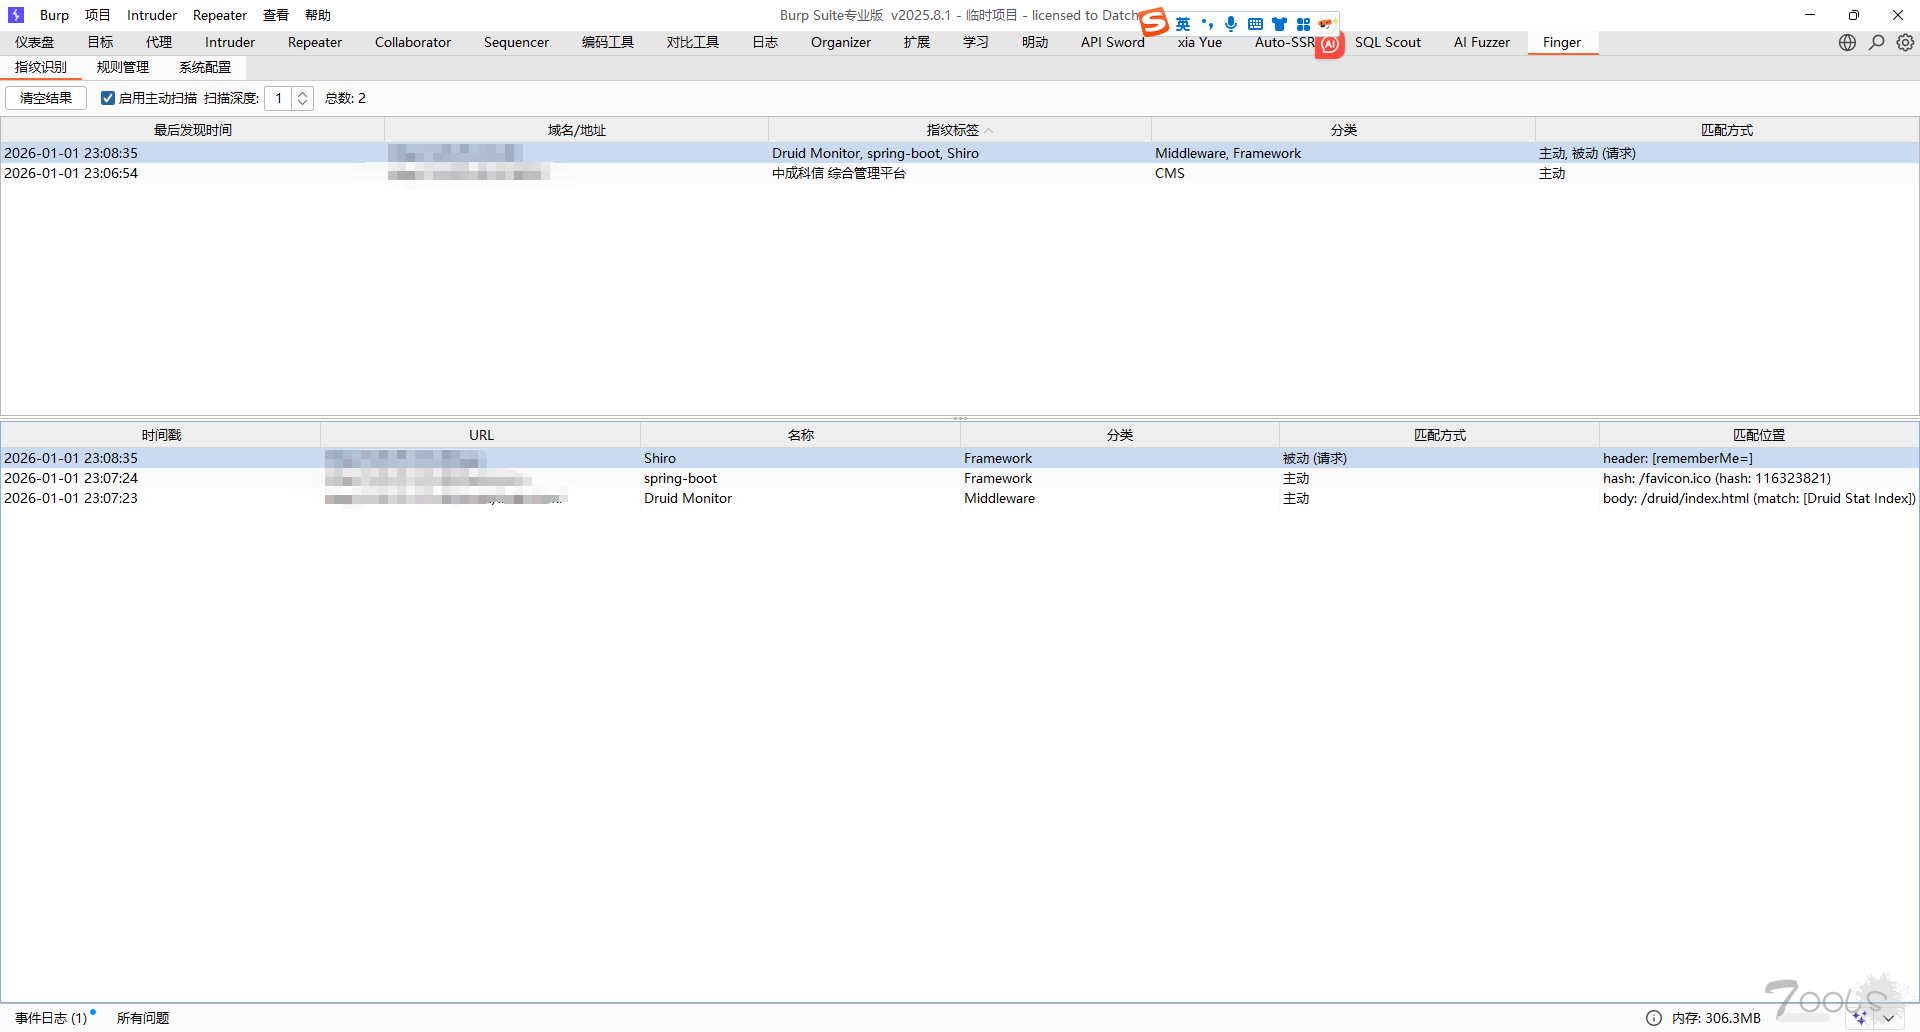
Finger - Burp Suite 自动化指纹识别与主动探测插件
Finger - Burp Suite 自动化指纹识别与主动探测插件Finger 是一款专为 Burp Suite 打造的模块化指纹识别插件,旨在通过被动流量监控与智能主动探测,快速识别目标站点的技术栈(CMS、框架、中间件、API 接口及敏感路径泄露)。https://github.com/238469/burp-finger🚀 核心特性中英文双语支持:内置完
T00ls第十三届(2025)年度人物风云榜 会员投票正式启动🏆🏆🏆
时光如梭,岁月不居。转眼间,2025年已悄然逝去,2026年正以崭新的姿态向我们走来。每一年的更迭,都带走了旧日的回忆,也孕育了新的希望与收获。T00ls管理团队衷心感谢大家在2025年里一如既往的热情交流、宝贵分享,以及继续默默无闻的无私奉献。正是你们每一次的参与、每一点的付出,才让T00ls不断成
两名网络安全专家利用勒索软件攻击企业 然后再联系企业由自己联系自己谈判赎金
据美国司法部日前公开的文件,当地时间 12 月 29 日美国佛罗里达州南区联邦法院接受两名犯罪嫌疑人的认罪,这两名犯罪嫌疑人已经承认与 2023 年发生的多起勒索软件攻击有关。具体来说这两名犯罪嫌疑人此前曾是接受过高级网络安全培训和应对勒索软件攻击的网络安全专家,明面上他们在某网络安全公司 (Di
币安旗下加密钱包Trust Wallet更新安全事件:将赔付850万美元 攻击源头是NPM供应链攻击
早前币安旗下的非托管加密钱包应用 Trust Wallet 遭到黑客攻击,黑客利用未知方式直接替换了位于谷歌浏览器扩展程序商店的 Trust Wallet,这个版本携带后门用来窃取用户的加密钱包助记词。截止至本文发布时目前有统计的损失金额合计达到 850 万美元,毕竟 Trust Wallet 早在 2018 年就被币安收购,所以
岁月流金,华章日新 —— T00ls 祝全体成员 2026 元旦快乐!💥💥💥
寒辞去冬雪,暖带入春风。 告别了 2025 的奋斗与坚守,我们满怀希冀地迎来了崭新的 2026。岁月不居,天道酬勤。过去的一年,每一位 T00lser 都在用键盘敲击着安全的节奏,在 0 和 1 的世界里默默守护。值此元旦佳节,T00ls 向所有致力于网络安全事业的伙伴们致以最诚挚的问候!尽管2025年T00ls发展艰难
