
文章列表
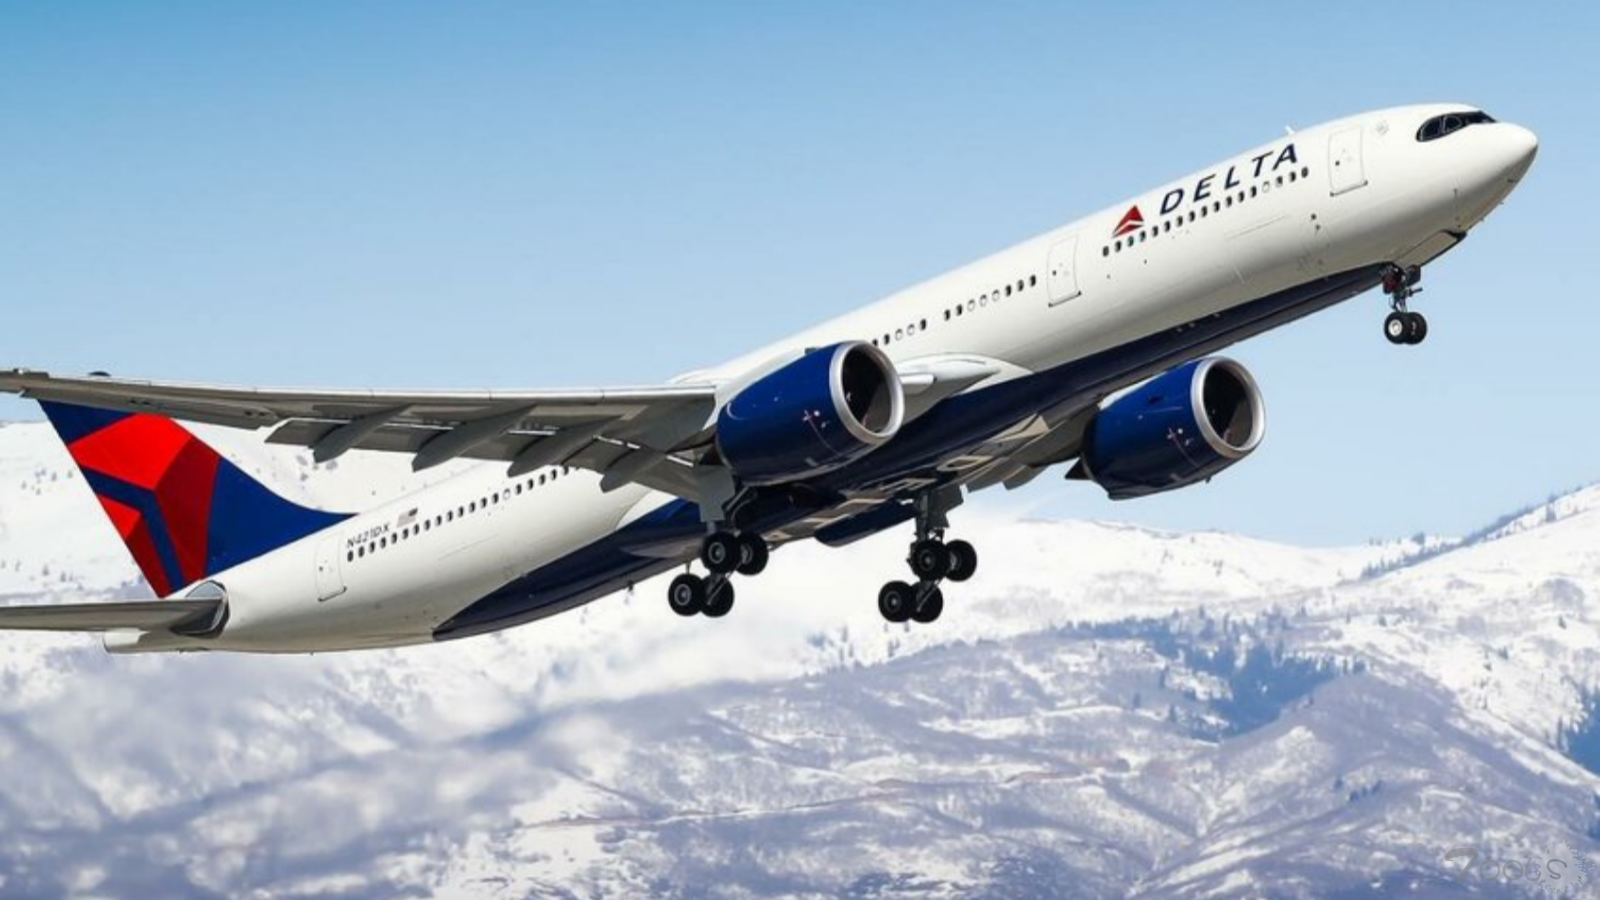
管不住自己的手:有参加黑客大会的乘客在达美航空591上启用钓鱼WiFi 下机就被抓
美国达美航空日前正在调查 591 航班上出现的未经授权的 WiFi 网络,该航班从拉斯维加斯飞往亚特兰大,而且这次航班上的不少乘客曾参与 DEF CON 黑客大会,显然这个未经授权的 WiFi 网络就是某个黑客发起的。 机组检测到异常后迅速报告地面安全中心:达美航空 591 航班的机组监测到航班上出现名为 Delta
7scanAI — AI 驱动的自动化安全扫描Pipeline
# 7scanAI — AI 驱动的自动化安全扫描 Pipeline> 给 AI 一个根域名,自动完成:子域名发现 → DNS 解析 → 端口扫描 → Web 指纹 → 目录爆破 → 备份扫描 → 漏洞检测 → 结果研判 → HTML 报告https://github.com/VMsec/7scanAI> 本skill插件从我自己的工具流编排脚本修改而来,工具和流程限制相对

新型 CSS 攻击可突破网页邮箱的防御,并窃取密码和令牌
最新研究表明,电子邮件中的内容可以突破邮件本身的边界,进而干扰网页邮箱的界面。研究人员针对 Outlook、Gmail、Fastmail、Proton Mail、Yahoo Mail 和 AOL Mail 展示了多条攻击链的方式。这些技术可以窃取密码、接管第三方账户、泄露身份验证令牌、劫持原本受信任的界面操作,还能操纵读取邮件内容
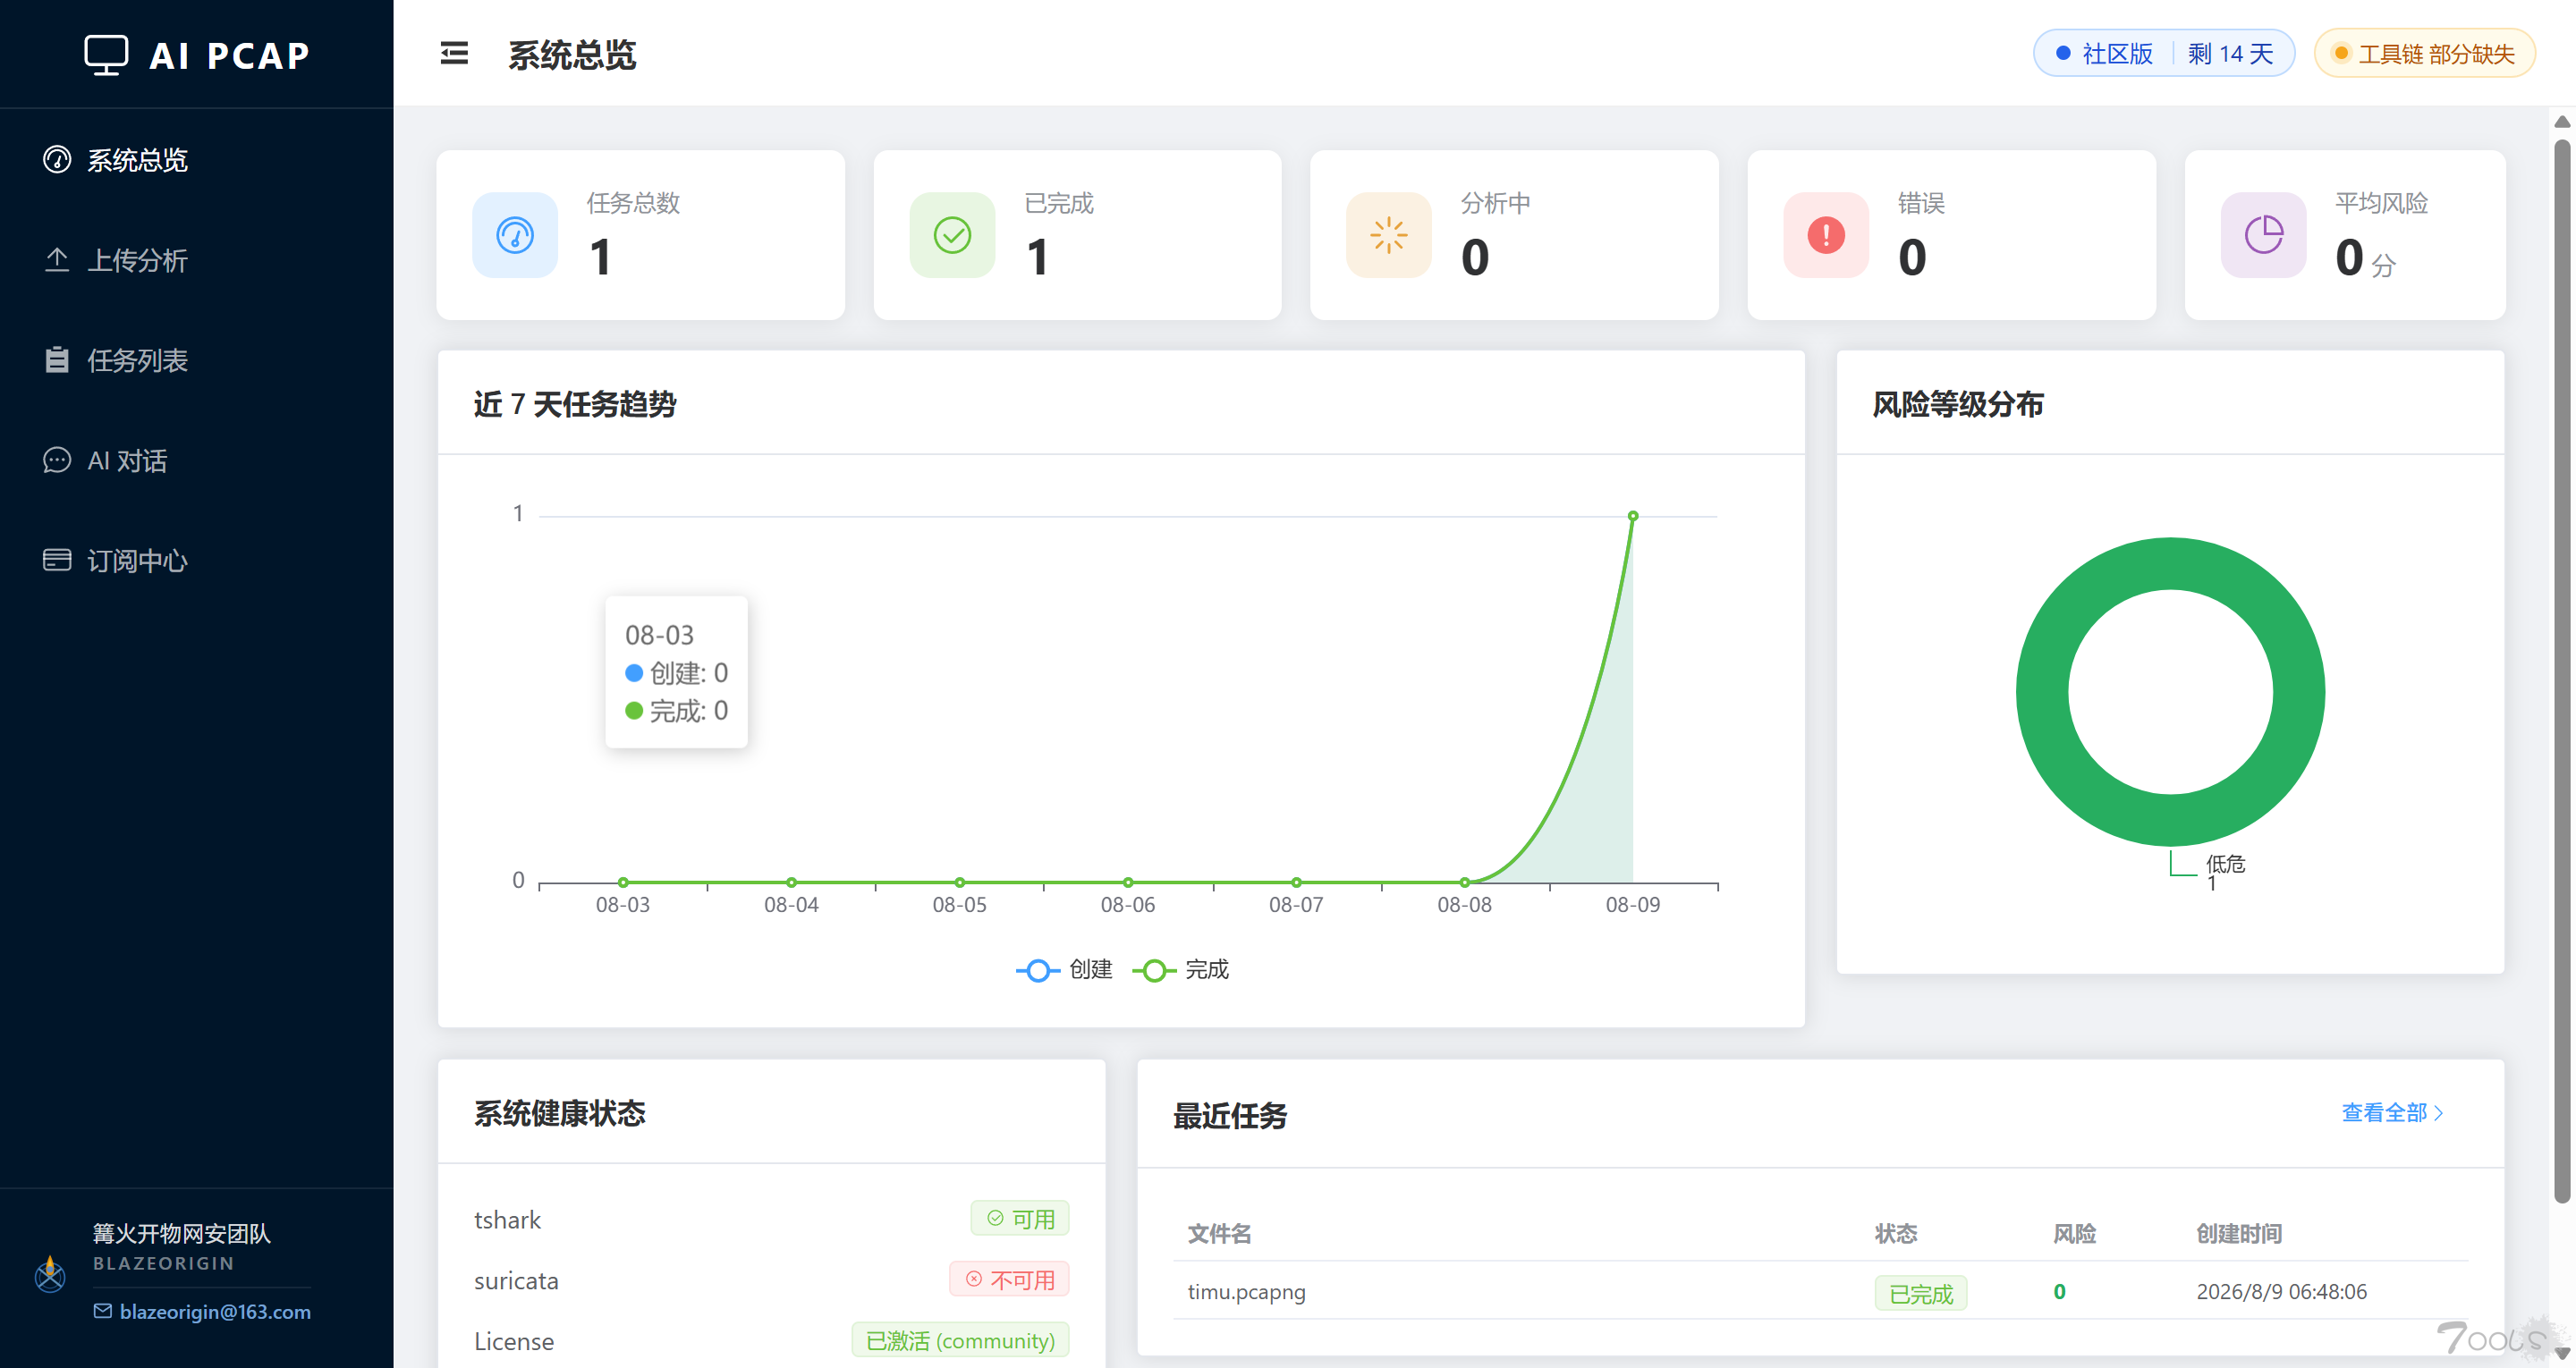
AI自动化流量分析工具-篝火开物
工具简介网安工具分享文篝火开物AI PCAP 是一款由篝火开物网安团队研发的企业级网络流量包 (PCAP) 智能分析工具。它结合了Wireshark 深度解析、Suricata IDS 威胁检测和大语言模型 AI 研判三大技术,自动完成从数据提取 、威胁识别到中文报告生成的全流程,帮助安全分析人员快速定位 PCAP 中的攻击行为

安装广告拦截插件的重要性:广告公司Adform遭攻击 黑客在植入恶意代码劫持加密钱包
欧洲知名广告技术公司 Adform 日前发布公告披露该公司在 2026 年 7 月 27 日遭到黑客攻击,根据安全研究人员的分析,黑客将 Adform 提供的广告或跟踪代码替换为恶意代码,用户访问受影响的网站时可能会被篡改剪贴板或输入框中的加密货币地址,如果用户没有核对转账地址就有可能将加密货币转给黑客。Adf

Linux内核爆出新KVM漏洞:大量VPS母鸡又要停机安装补丁
7 月份 Linux Kernel KVM 漏洞让众多服务器托管商如临大敌,该漏洞的特点是虚拟机用户可以利用漏洞逃逸隔离环境并侵入宿主机,因此对于 VPS 服务器或云服务器托管商来说,漏洞带来的潜在危害极高,如果没有及时升级内核修复漏洞,黑客就有可能直接入侵宿主机。现在有新的同款 KVM 漏洞:现在安全研究人
CloudCone/CC家开启九周年庆典活动:VPS价格$18.28/年起,续费同价
CloudCone(也称为CC)是来自美国的一家极具性价比的互联网主机托管服务商,它不仅提供便宜好用的VPS主机托管服务,同时还提供邮箱主机、独立主机服务、CDN加速服务等等。CloudCone在更换了老板后品质依然优秀,目前测试大家都反馈其VPS产品及售后服务并没有下滑。CloudCone的优势之前介绍过,性价比非

TA488 利用 Outlook 漏洞 CVE-2026-42897 部署 OWAReaper 后门程序
威胁组织 TA488 利用 Microsoft Outlook Web Access(OWA)中的跨站脚本(XSS)漏洞 CVE-2026-42897,发起了一项新的攻击行动,并部署一款名为 OWAReaper 的 JavaScript 后门程序。这项攻击活动于 2026 年 7 月 22 日 被发现,该时间点早于 Proofpoint 和美国国家安全局(NSA)公开发布有关该组织的研

Google 删除了 3 个 ADK AI 工作流;此前恶意 GitHub Issue 可触发高权限 AI 代理
Google 已经从它的 Agent Development Kit Python 代码库中删除了三个 AI 代理工作流。安全公司 Pillar Security 披露,一个公开的 GitHub Issue 就能诱导负责问题分类的 AI 代理,进一步触发拥有更高权限的自动修复代理。研究人员指出,攻击者可以通过输入提示词,从而诱导公开运行的 AI 代理以 adk-b

研究人员披露新劫持方法:本地恶意软件可以劫持Chrome同步的通行密钥
网络安全公司 PAN 旗下的安全研究团队 UNIT42 日前发布技术报告披露针对谷歌浏览器内置密码管理器的攻击方式,这些攻击方式主要是用来针对通行密钥 (Passkey) 的。受影响的则是 Chrome for Windows 且使用谷歌密码管理器同步通行密钥的用户,尤其是启用 TPM 可信平台模块的设备。需要特别强调的是,通

