
文章列表
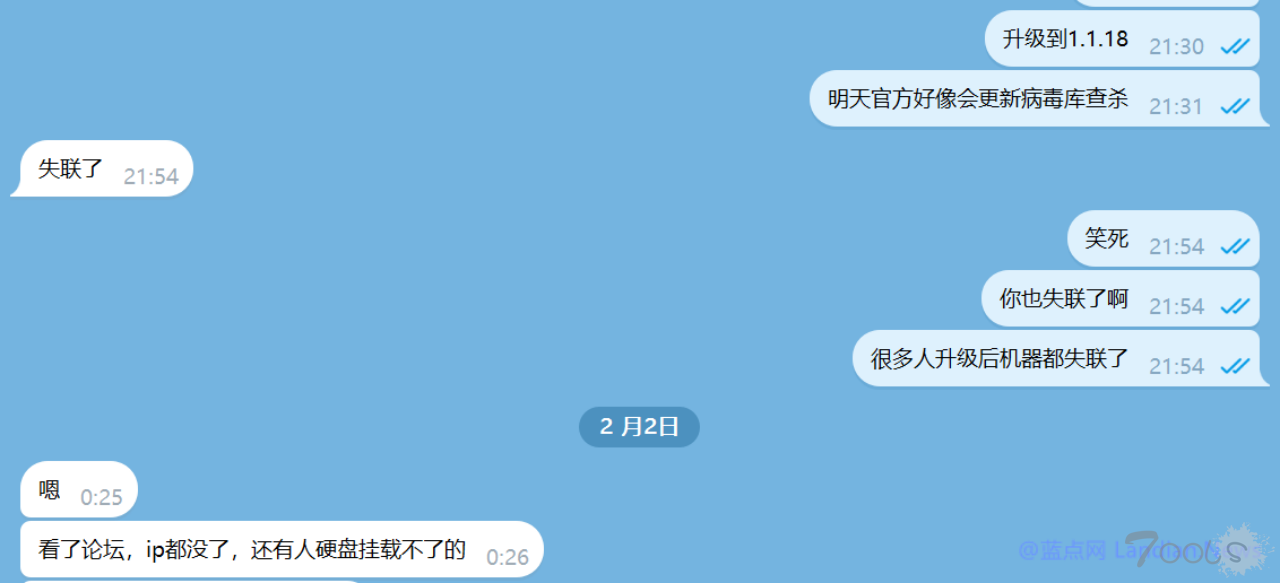
飞牛OS系统推出的最新v1.1.18版更新导致部分设备失联 且杀毒效果不尽人意
上周末针对飞牛 OS 系统存在的高危安全漏洞,其开发团队在遮遮掩掩多天后终于发布安全公告并推出 fnOS v1.1.18 版更新用来修复漏洞,新版本包含病毒库可以对部分已经感染的设备进行查杀。不过这个新版本目前被发现存在较多问题,其中比较严重的问题是部分用户升级到新版本后设备直接失联,目前蓝点网已
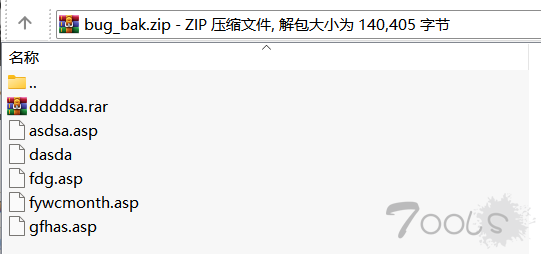
记一次SEO引流后门的webshell应急响应样本分析
写在最前:由于工作性质,不写具体事件前后经过,本贴只对攻击者上传的webshell样本进行分析。大早上的被消息震醒,遂有了后面的应急响应样本,一个名为 bug_bak.zip 的压缩包。1、gfhas.asp:表面上是一个图片。文件头 ffd8 证明是JPEG。但是经过实际分析,该图片是蚁剑的图片木马。把名字改回来之后可
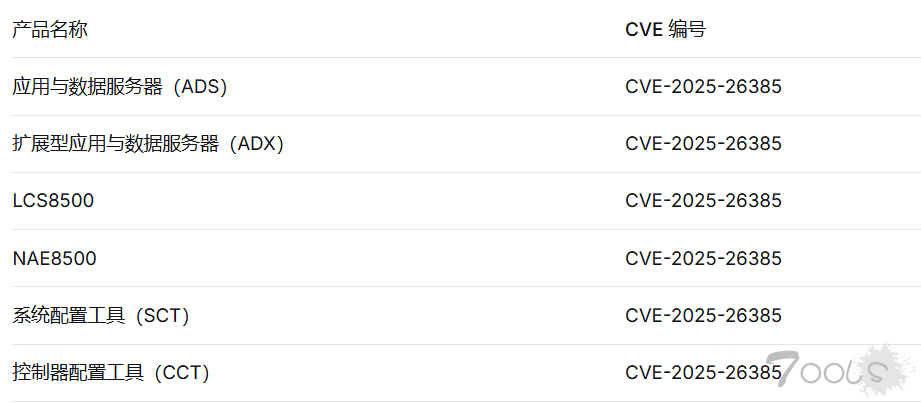
江森自控多款关键产品曝出严重漏洞,可致远程SQL注入攻击
一份紧急安全通告指出,江森自控(Johnson Controls)多款工业控制系统(ICS)产品中存在一个严重的SQL注入漏洞。该漏洞编号为CVE-2025-26385,其在CVSS v3评分体系中获得了满分10.0分的最高严重性评级,表明其对受影响基础设施构成最高级别的风险。此漏洞源于对命令注入中使用的特殊元素处理不当,使
危险木马“Arsink”间谍软件已渗透到143个国家,埃及和印度尼西亚等国家已经是正在被攻击的重灾区
全球安全公司Zimperium表示,他们发现了Arsink,一个冒充50多个知名品牌的危险安卓木马,包括YouTube和Instagram。该恶意程序已导致143个国家超过45,000人受害,赋予黑客完全远程控制权,包括录音、阅读短信和清除设备数据。它是通过伪装成 YouTube、Instagram和TikTok 等互联网平台的“Arsink”间谍
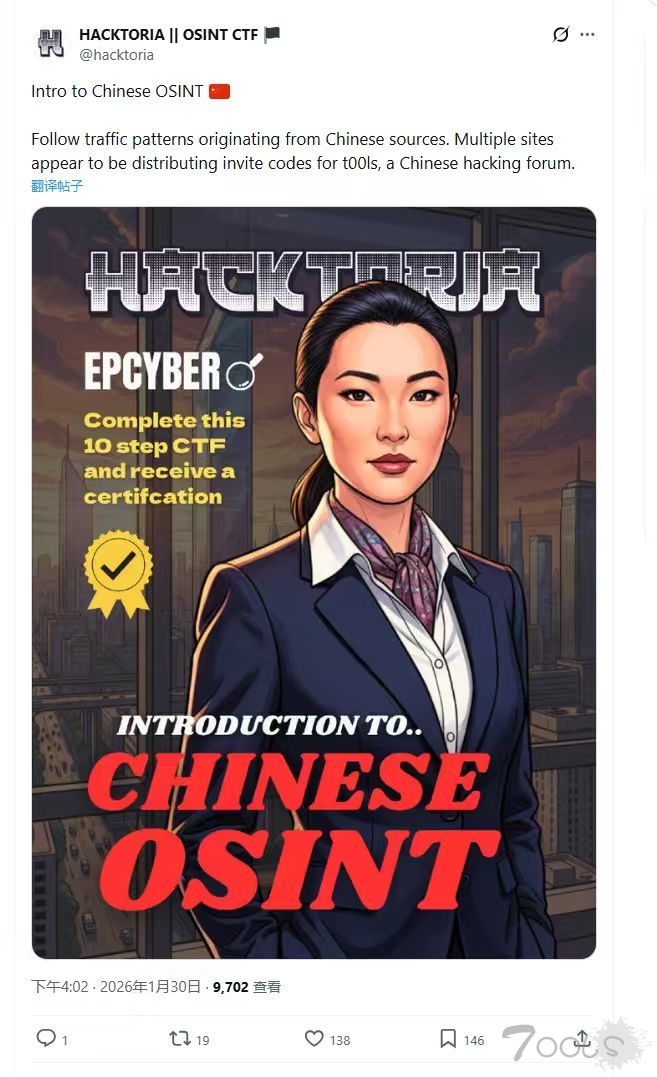
关于境外人员恶意诋毁诽谤T00ls的严正声明
近日,我们注意到在 X (原 Twitter) 等社交平台上,有个别账号(如 @Hacktoria)在相关内容中将 T00ls 社区恶意诋毁记为 "Chinese hacking forum"(中国黑客论坛)。对此,T00ls 社区管理团队认为有必要进行严正澄清,以正视听。**T00ls是一个单纯的民间网络安全技术交流社区,而非某些博眼球的情报专
杀毒软件 eScan 更新服务器遭入侵,它遭受到了1次高危供应链网络攻击
eScan表示,受影响的基础设施已被隔离和重建,认证证书已被轮换,并且已向受影响的客户提供补救措施。攻击者利用该渠道向部分客户推送了包含恶意代码的“安全更新”。安全公司Morphisec单独发布了一份技术报告,分析了在客户终端上观察到的恶意活动,并将其与同期eScan更新基础设施提供的更新相关联。M

Hugging Face 被滥用,传播了数千种安卓恶意软件变种
一种新的 Android 恶意软件活动正在利用 Hugging Face 平台作为存储库,其中包含数千种 APK 有效载荷的变体,这些有效载荷会收集常用金融和支付服务的凭据。Hugging Face 是一个流行的平台,用于托管和分发人工智能 (AI)、自然语言处理 (NLP) 和机器学习 (ML) 模型、数据集和应用程序。它被认为是一个

微软365 Outlook加载项被恶意利用,可在不留痕迹的情况下窃取敏感电子邮件数据
微软 365 生态系统中存在一个重大的架构盲点,使得威胁行为者能够在不留下任何取证痕迹的情况下窃取敏感的电子邮件数据。这种攻击技术被称为“Exfil Out&Look”,它利用 Outlook 加载项框架来隐蔽地拦截对外通信。与依赖软件漏洞的传统攻击方法不同,该技术滥用 Outlook Web Access (OWA) 中的合法功能
升级升级升级!WinRAR的路径遍历漏洞持续遭到黑客利用 用户应确保使用最新版
网络安全公司 ESET 在 2025 年 8 月报告知名压缩管理器 WinRAR 存在路径遍历漏洞,借助该漏洞黑客可以初始化访问并投放各种恶意负载,该漏洞编号 CVE-2025-8088。得益于 ESET 负责任地提前通报,WinRAR 已经在 2025 年 7 月 30 日发布的 v7.13 版中修复这个漏洞,所以用户如果使用的是 v7.13 及后续版
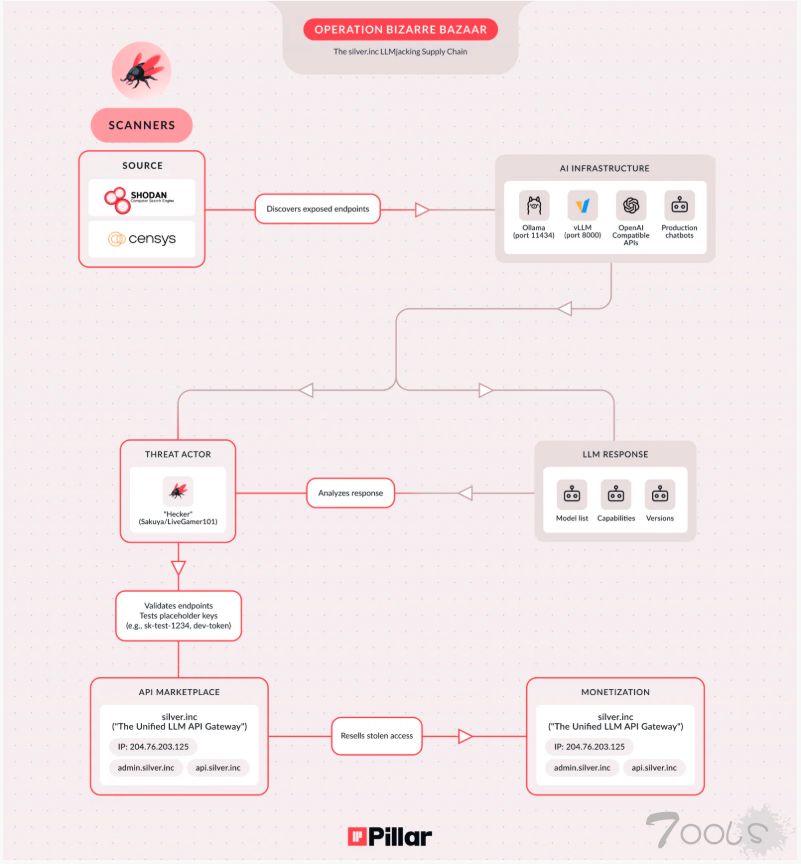
黑客在“奇异集市”行动中劫持了暴露的LLM端点
恶意攻击活动正积极针对暴露的 LLM(大型语言模型)服务端点,以非法访问 AI 基础设施牟利。在 40 天的时间里,Pillar Security 的研究人员在其蜜罐上记录了超过 35,000 次攻击会话,从而发现了一个大规模的网络犯罪行动,该行动通过访问暴露的或身份验证不足的 AI 端点来牟利和牟利。他们将此次攻击活
