文章列表
美英等国发出严重警告,微软、Fortinet的漏洞正在被“滥用”
美国、英国和澳大利亚等国的网络安全机构发布联合声明,称疑似受伊朗政府资助的攻击者,正在积极利用Fortinet和Microsoft Exchange ProxyShell的漏洞。攻击者利用漏洞获得受害者系统初始访问权限后,开始窃取数据和部署勒索软件。漏洞“泛滥”多部门惨遭其害据美国网络安全和基础设施安全局(CISA)、联
零信任、微分段:网络安全的进一步演变
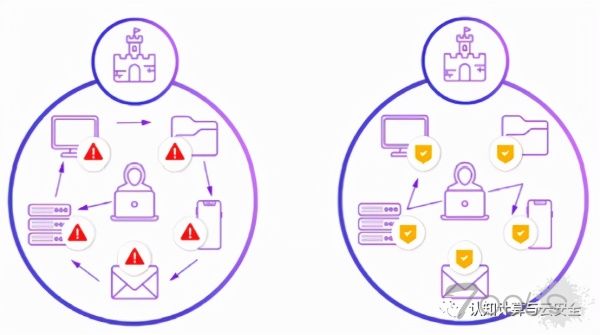
微分段使用虚拟化技术在网络中创建日益细化的安全区域。通过应用高度集中的安全策略,微分段将安全性从简单地识别 IP 地址转变为仅根据用户的身份和角色授予用户访问他们需要的应用程序和数据的权限。然后安全就变成了个人用户,限制了网络内危险的横向移动。这些策略可以通过位置和设备进一步细化,一
中国四川电信(189.cn) 某公众号存在任意账号登录
中国四川电信(189.cn) 某公众号存在任意账号登录
雅迪(yadea.com.cn) 某分站存储型xss跨站漏洞
雅迪(yadea.com.cn) 某分站存储型xss跨站漏洞
央视(cntv.cn) 某分站反射型xss跨站漏洞
央视(cntv.cn) 某分站反射型xss跨站漏洞
重庆华人会信息技术有限公司(hrh.org) 产品某建站系统存在文件上传漏洞
重庆华人会信息技术有限公司(hrh.org) 产品某建站系统存在文件上传漏洞

中国联通(10010.com) 手机营业厅存在XSS(已修复)
中国联通(10010.com) 手机营业厅存在XSS(已修复)
禅道(zentao.net) 开源版全版本反射型xss
禅道(zentao.net) 开源版全版本反射型xss
北京中成科信科技发展有限公司(zckx.net) 旗下产品综合管理平台存在SQL注入漏洞
北京中成科信科技发展有限公司(zckx.net) 旗下产品综合管理平台存在SQL注入漏洞
奥琦玮信息科技(北京)有限公司(acewill.cn) 旗下产品某财通软件存在弱口令及注入
奥琦玮信息科技(北京)有限公司(acewill.cn) 旗下产品某财通软件存在弱口令及注入