文章列表
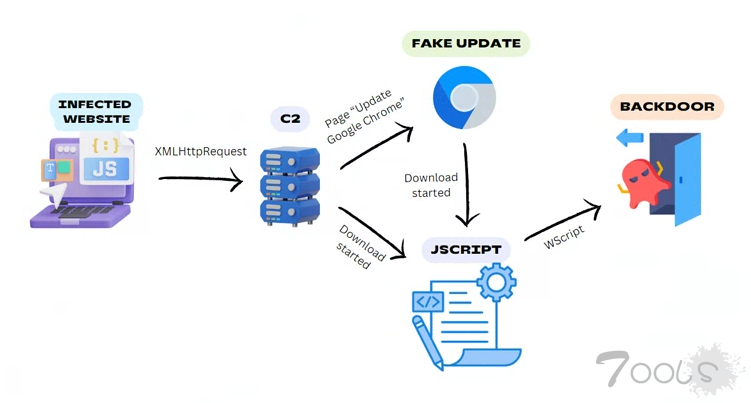
黑客利用合法网站传播 BadSpace Windows 后门
合法但受到感染的网站被用作渠道,以虚假浏览器更新为幌子传递名为BadSpace的 Windows 后门。德国网络安全公司 G DATA 在一份报告中称:“威胁行为者采用多阶段攻击链,涉及受感染的网站、命令和控制 (C2) 服务器、有时还包括虚假的浏览器更新和 JScript 下载器,以便在受害者的系统中部署后门。 ”上
重新命名的 Knight 勒索软件针对全球医疗保健和企业
对一种名为RansomHub的新兴勒索软件的分析表明,它是 Knight 勒索软件的更新和更名版本,而 Knight 勒索软件本身则是另一种名为 Cyclops 的勒索软件的演变。Knight(又名 Cyclops 2.0)勒索软件于 2023 年 5 月首次出现,采用双重勒索手段窃取和加密受害者的数据以获取经济利益。该勒索软件可在多个平
百度文心某平台(baidu.com) 存储型xss跨站漏洞
百度文心某平台(baidu.com) 存储型xss跨站漏洞
沪上阿姨(www.hsay.com)数智门店系统存在程序逻辑错误
沪上阿姨(www.hsay.com)数智门店系统存在程序逻辑错误
中国台湾省国立体育大学(www.ntsu.edu.tw)隼眼机房监控系统接口存在登录验证逻辑错误
中国台湾省国立体育大学(www.ntsu.edu.tw)隼眼机房监控系统接口存在登录验证逻辑错误
网易(163.com)某域名未授权访问
网易(163.com)某域名未授权访问
谷歌警告 Pixel 固件安全漏洞可能被利用为零日漏洞
谷歌警告称,影响 Pixel 固件的安全漏洞已被作为零日漏洞广泛利用。该高严重漏洞标记为CVE-2024-32896,被描述为 Pixel 固件中的特权提升问题。该公司没有分享与利用该漏洞的攻击性质相关的任何其他细节,但指出“有迹象表明 CVE-2024-32896 可能受到有限的、有针对性的利用。”2024 年 6 月的安全更新
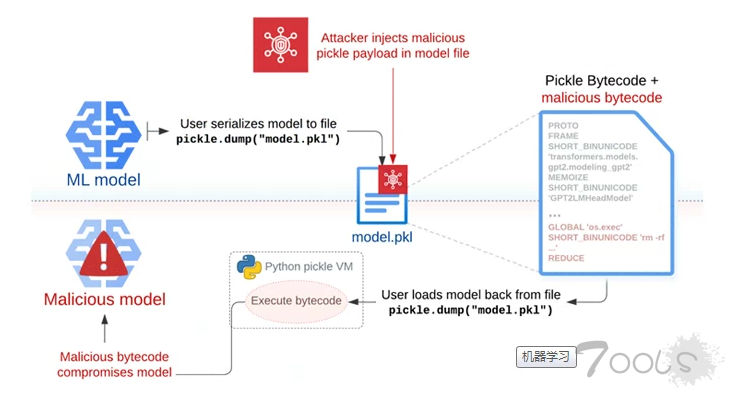
新型攻击技术“Sleepy Pickle”瞄准机器学习模型
随着一种被称为“Sleepy Pickle”的新型“混合机器学习 (ML) 模型利用技术”的发现, Pickle 格式所带来的安全风险再次凸显出来。根据 Trail of Bits 的说法,这种攻击方法利用用于打包和分发机器学习 (ML) 模型的普遍格式来破坏模型本身,对组织的下游客户构成严重的供应链风险。安全研究员 Boyan Mil
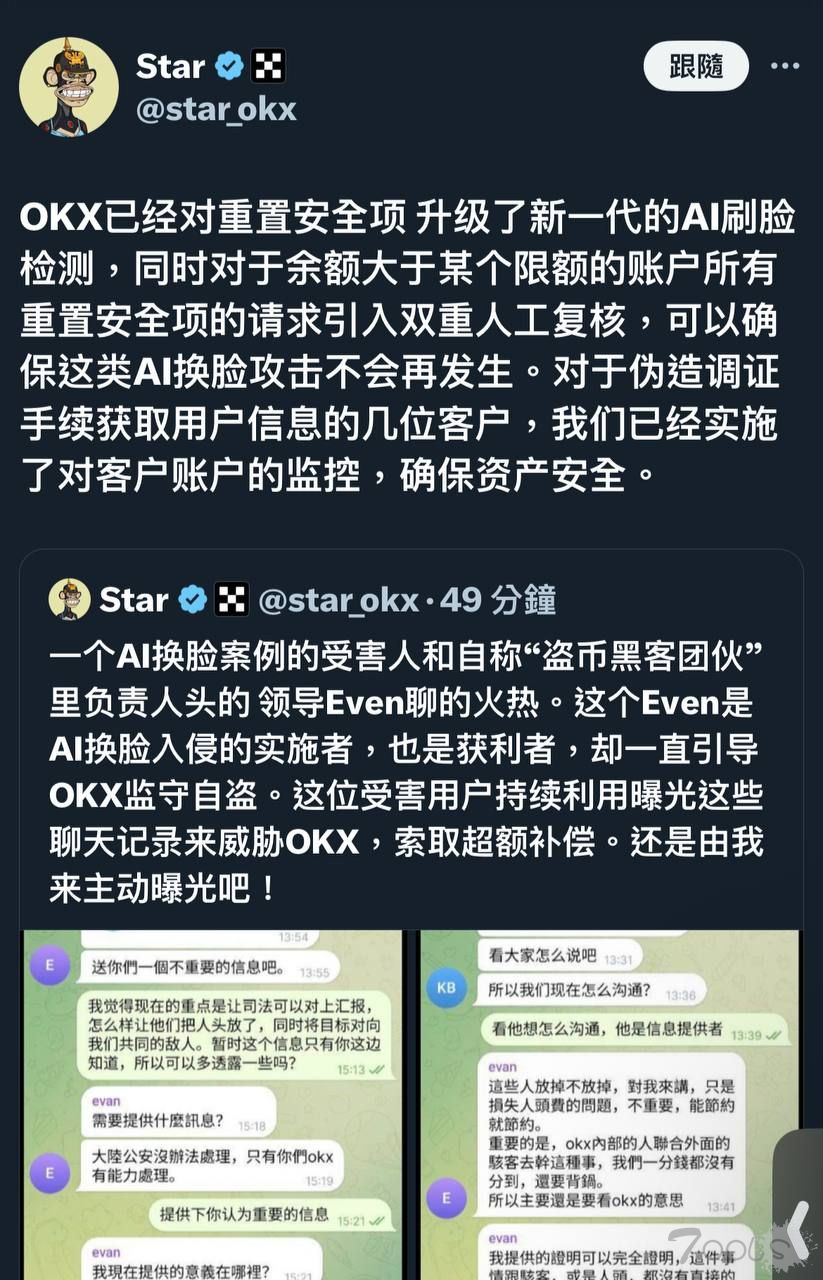
OKX加密交易所被黑客利用AI深伪技术攻击,导致用户资金被盗200万美金
一名OKX的用户在社区称,账户被AI换脸盗窃,账户中的200万美金被转走。该事件发生在5月初,据该用户描述,黑客通过登录邮箱号点击忘记密码,并同步构建了一个假身份证以及AI换脸的视频,绕开了防火墙,进一步更换了手机号、邮箱以及谷歌的验证器,随后在24小时内,盗取了账户所有资产。尽管未看到视频
微软发布针对 51 个漏洞的补丁,包括严重的 MSMQ 漏洞
作为 2024 年 6 月补丁星期二更新的一部分,微软发布了安全更新以解决51 个漏洞。在这 51 个漏洞中,一个被评为“严重”,50 个被评为“重要”。此外,过去一个月内,基于 Chromium 的 Edge 浏览器还解决了17 个漏洞。这些安全漏洞均尚未被主动利用,其中一个漏洞在发布时就已被列为已知漏洞。这涉及第