
博通日前发布安全公告透露 VMware vCenter 中存在的已经在野外遭到实际利用的身份验证绕过漏洞,该漏洞编号 CVE-2026-123890,漏洞评分高达 9.8 分。攻击者只需要能够通过网络访问存在漏洞的 vCenter 实例就可以绕过身份验证并取得访问权限。
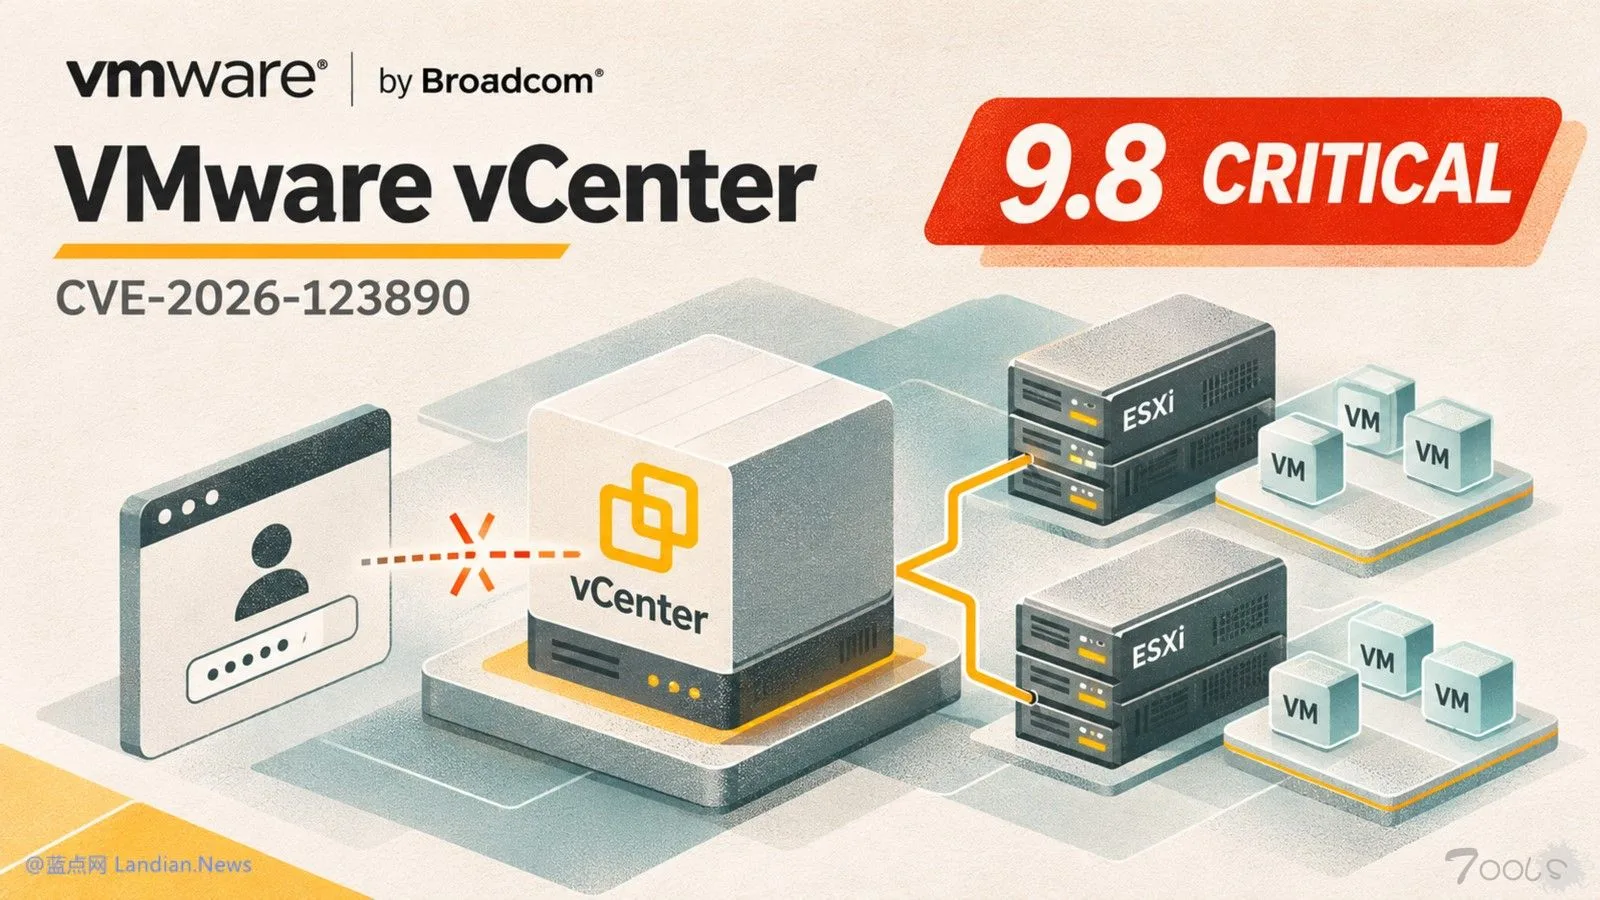 攻击者利用漏洞控制虚拟化环境:
此次漏洞位于 vCenter 的 VMware Directory Service 组件中,vCenter 通常用于集中管理 ESXi 主机和虚拟机,当管理服务被攻陷后黑客就可以控制实例管理的虚拟化环境。
值得注意的是,谷歌旗下安全团队称该漏洞早在 2026 年 9 月就已经被黑客开采并用于发起真实攻击。在观察到的攻击案例中,黑客创建单点登录管理员账户、窃取目录数据库、获取可用于伪造身份令牌的签名材料,随后攻击者访问 ESXi 主机和虚拟机中的敏感资源。
受影响范围及修复版本如下:
- 受影响产品:VMware vCenter 8.0 修复版本:8.0 U3m
- 受影响产品:VMware Cloud Foundation /vSphere Foundation 9.0 修复版本:9.0.2.0200
- 受影响产品:VMware Cloud Foundation /vSphere Foundation 9.1 修复版本:9.1.1.0200
- 受影响产品:VMware Cloud Foundation 5.x 修复版本:5.2.5
- 受影响产品:VMware vCenter 7.0 修复版本:持有延长支持合同的用户联系博通支持
安装补丁后仍然需要检查入侵痕迹:
值得注意的是,博通在公告中还特别提醒,由于攻击活动早于补丁发布前,因此除了升级到修复版本外,管理员还需要检查入侵痕迹,避免实例已经遭到黑客利用,单纯升级实例不足以清除黑客已经建立的访问途径。
需要检查的包括但不限于 vCenter 单点登录管理员账户是否存在未知或陌生账户、异常会话及相关日志,根据攻击指标检查其他相关痕迹。如发现疑似入侵,则应该结合事件响应流程检查持久化账户及身份签名材料是否遭到窃取。