

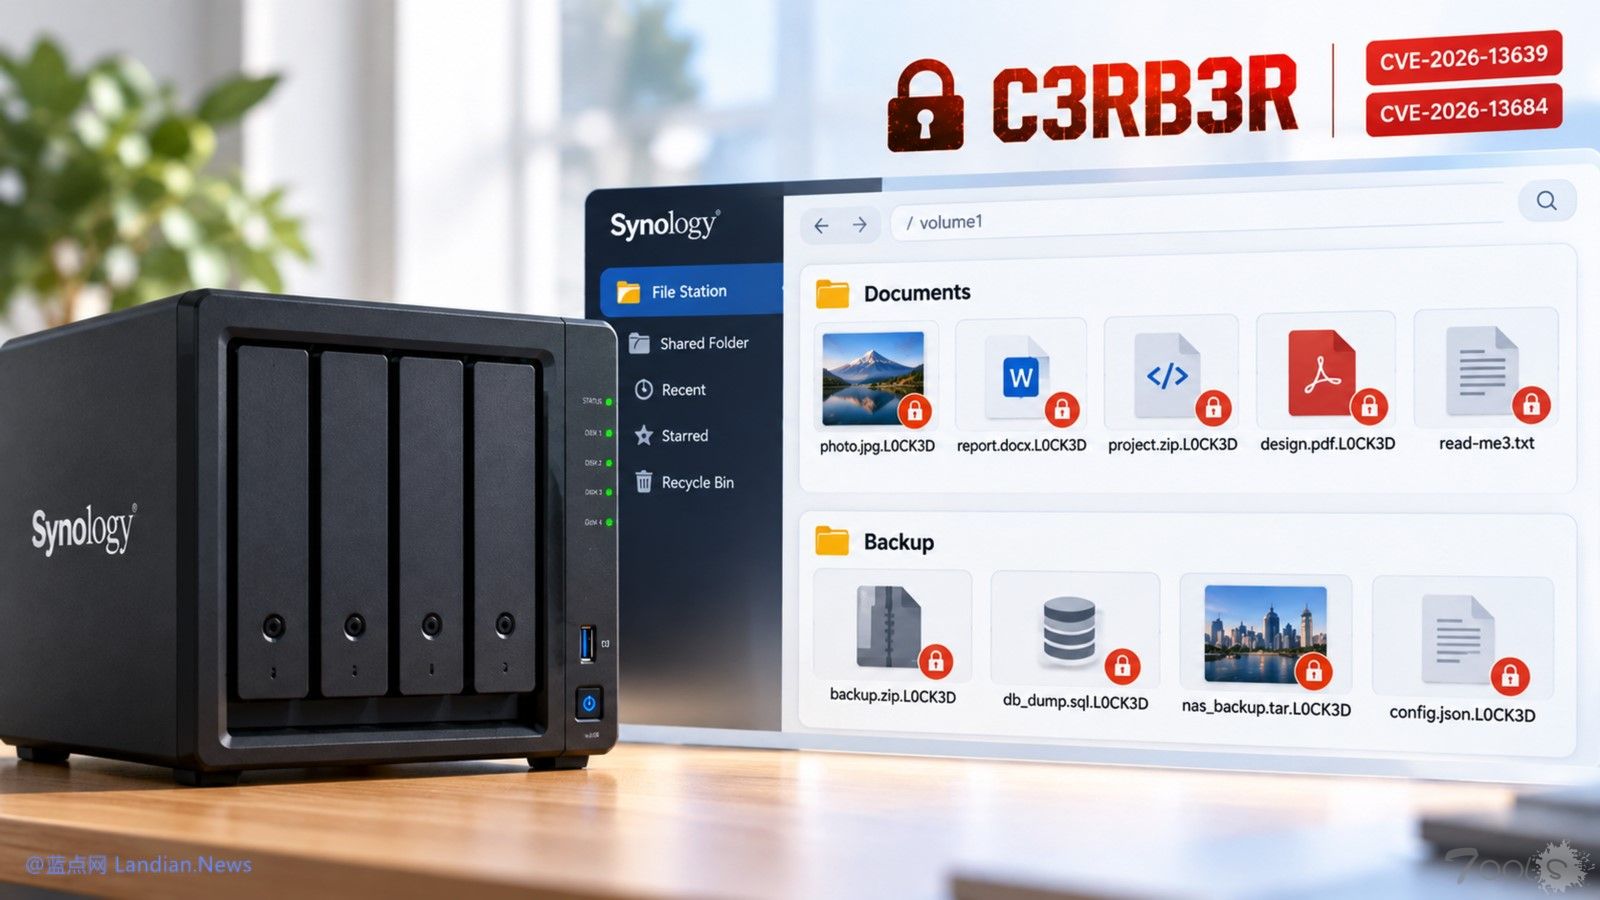
近期多名群晖 NAS 用户报告设备遭到勒索软件攻击,照片、文档、代码仓库和备份文件被加密,文件名出现.L0CK3D 后缀。360 反勒索团队称该团队处置的多起事件涉及 C3RB3R 勒索软件,攻击者利用 9 月披露的群晖 DSM 漏洞发起攻击。
确保群晖 DSM 和套件都是最新版:
360 称本轮攻击黑客使用 CVE-2026-13639 和 CVE-2026-13684 漏洞,群晖已经在 9 月 18 日发布安全公告通报以上漏洞,这些漏洞评分均为 9.8 分,攻击者无需登录即可利用漏洞读取或写入任意文件。
群晖为 DSM 7.2.1、7.2.2、7.3、7.4 分支均发布修复版本用于封堵漏洞,用户应当在 DSM 控制面板的更新和还原里检查是否有新版本,最好开启自动更新功能,当群晖发布新版本时可以自动安装。
建议用户也开启套件更新功能,即发现新套件时也将其升级到新版本,部分套件也可能出现安全漏洞,因此 NAS 暴露在公网时就有可能遭到黑客攻击。
黑群晖用户建议不要将 NAS 暴露到公网:
目前尚不清楚被勒索的用户有多少是白群晖和黑群晖用户,其中白群晖开启自动更新比较方便,而黑群晖用户通常因为版本适配问题不会及时更新新版本,因此黑群晖用户中招的概率会更大。
建议黑群晖用户不要将 NAS 暴露在公网上,通过限制公网访问可以提高安全性,像是蓝点网即便是白群晖也没有开启公网访问,就是担心因为某些未知漏洞造成 NAS 被入侵。
另外 Linux.do 上也有网友称自己部署的 Gitlab 实例存在漏洞成为攻击源头,不过这可能不是广泛的攻击用法,更多中招用户应该还是没有及时更新 DSM 系统导致的。
已经被加密的文件基本没有恢复可能:
需要说明的是,在文件已经被加密的情况下想要恢复是不可能的,因此用户只能依靠其他备份来恢复数据。对用户而言 NAS 保存数据也不是万无一失的,也需要定期备份数据到云盘或其他存储位置。
蓝点网目前使用 Cloud Sync 套件将重要文件与 OneDrive 双向同步,OneDrive 具有历史文件版本功能,因此即便被加密也可以通过版本进行恢复。所以定期备份到云盘也是非常重要的。